


30% страховщиков ограничивают лимиты по киберрискам до 100 млн руб.

30% страховщиков ограничивают лимиты по киберрискам до 100 млн руб.

30% страховщиков ограничивают лимиты по киберрискам до 100 млн руб.

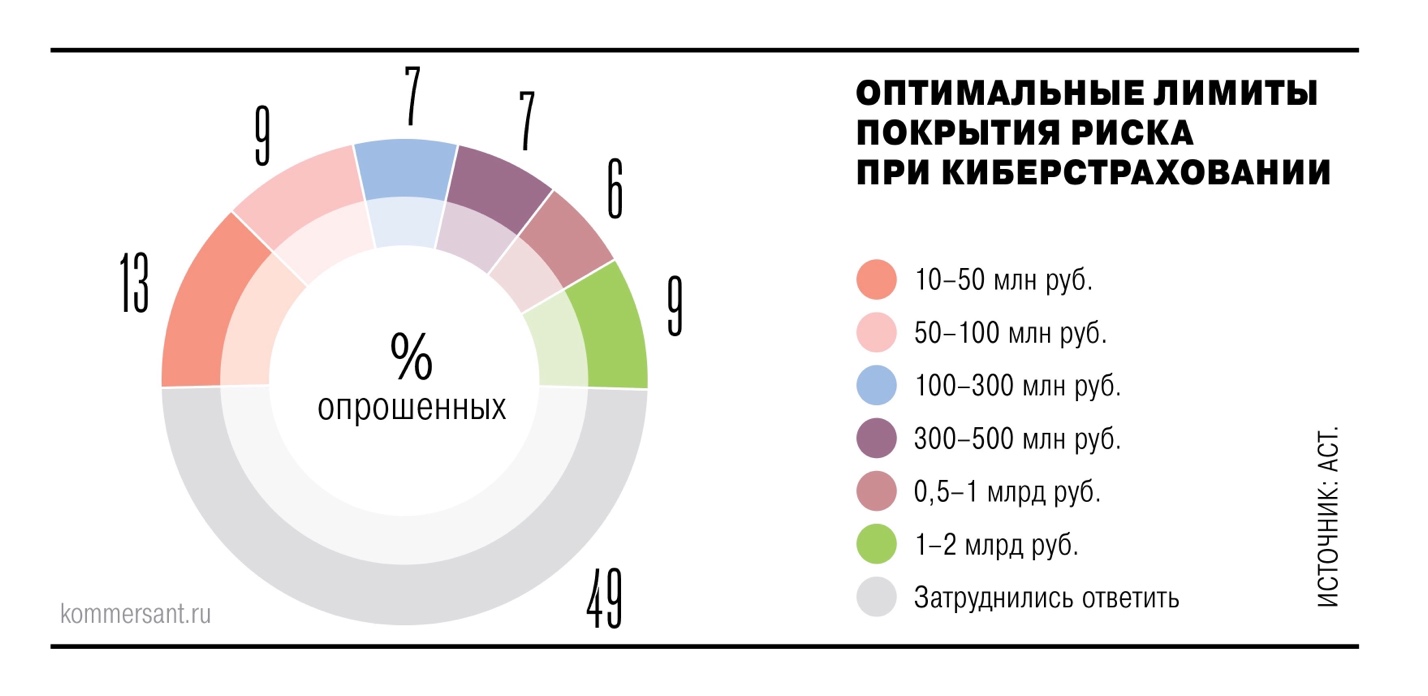
Как показало исследование страхового брокера АСТ, действующие лимиты по страхованию киберрисков недостаточны для покрытия всех возможных убытков. Среди ключевых препятствий также называют высокую стоимость полисов — даже при использовании франшиз. По данным АСТ, 30% страховых компаний предлагают лимиты в диапазоне от 10 до 100 млн рублей, а 43% — от 100 до 500 млн рублей.

Результаты исследования привёл «Коммерсантъ». При этом 15% опрошенных организаций заявили, что хотели бы иметь покрытие на сумму свыше 500 млн рублей.

По словам совладельца страхового брокера Mains Сергея Худякова, существующие лимиты, предлагаемые российскими страховыми компаниями, подходят в основном компаниям малого и среднего бизнеса. Однако крупные предприятия — в частности, промышленные компании, крупные ретейлеры, телеком-операторы и банки с масштабной ИТ-инфраструктурой — нуждаются в более высоком уровне покрытия.

Среди тех, кто не смог подобрать подходящие условия страхования, оказалась даже подведомственная Банку России «Национальная страховая информационная система» (НСИС). Как отметил её руководитель Николай Галушин в комментарии для «Коммерсанта», ситуация с предложениями для структур такого масштаба за последний год не изменилась в лучшую сторону.

По мнению экспертов, одним из возможных решений может стать перестрахование — распределение рисков между несколькими страховыми компаниями. Этот вариант уже обсуждается с Российской национальной перестраховочной компанией. Однако, как уточнил исполнительный директор СОГАЗа Анар Бахшалиев, такой подход требует от клиентов предоставления более подробной информации об ИТ-инфраструктуре и уровне её защиты, что увеличивает сроки заключения договоров.

Исследование АСТ также показало, что уровень киберзащищённости компании является главным фактором, влияющим на стоимость полиса. По оценке Сергея Худякова, она составляет от 1 до 3% от суммы покрытия. Встречаются и случаи, когда договоры заключаются бесплатно — как дополнение к пакету услуг, однако при этом размер покрытия минимален.

Ещё одной проблемой, по мнению авторов исследования, является самоуверенность компаний. Более половины участников опроса заявили, что не сталкивались с киберинцидентами, а 20% признались, что не знают, были ли они вообще. Однако, как отметил директор департамента «Страхование» компании «Рексофт» Никита Евсеенко, подобная уверенность часто основана не на реальной защищённости, а на культуре замалчивания инцидентов.

Тем не менее 90% компаний готовы оформить полис, если страхование киберрисков станет обязательным. Соответствующие инициативы обсуждаются с 2023 года.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru