


30% страховщиков ограничивают лимиты по киберрискам до 100 млн руб.

30% страховщиков ограничивают лимиты по киберрискам до 100 млн руб.

30% страховщиков ограничивают лимиты по киберрискам до 100 млн руб.

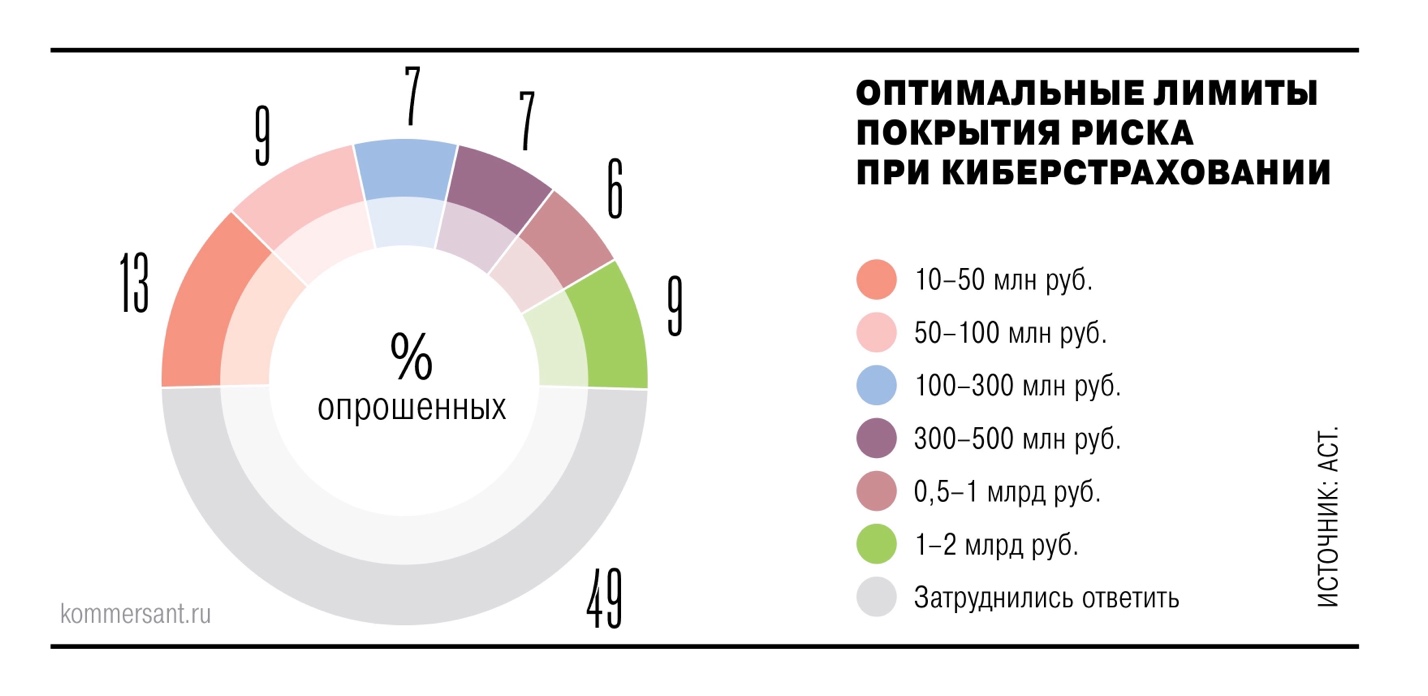
Как показало исследование страхового брокера АСТ, действующие лимиты по страхованию киберрисков недостаточны для покрытия всех возможных убытков. Среди ключевых препятствий также называют высокую стоимость полисов — даже при использовании франшиз. По данным АСТ, 30% страховых компаний предлагают лимиты в диапазоне от 10 до 100 млн рублей, а 43% — от 100 до 500 млн рублей.

Результаты исследования привёл «Коммерсантъ». При этом 15% опрошенных организаций заявили, что хотели бы иметь покрытие на сумму свыше 500 млн рублей.

По словам совладельца страхового брокера Mains Сергея Худякова, существующие лимиты, предлагаемые российскими страховыми компаниями, подходят в основном компаниям малого и среднего бизнеса. Однако крупные предприятия — в частности, промышленные компании, крупные ретейлеры, телеком-операторы и банки с масштабной ИТ-инфраструктурой — нуждаются в более высоком уровне покрытия.

Среди тех, кто не смог подобрать подходящие условия страхования, оказалась даже подведомственная Банку России «Национальная страховая информационная система» (НСИС). Как отметил её руководитель Николай Галушин в комментарии для «Коммерсанта», ситуация с предложениями для структур такого масштаба за последний год не изменилась в лучшую сторону.

По мнению экспертов, одним из возможных решений может стать перестрахование — распределение рисков между несколькими страховыми компаниями. Этот вариант уже обсуждается с Российской национальной перестраховочной компанией. Однако, как уточнил исполнительный директор СОГАЗа Анар Бахшалиев, такой подход требует от клиентов предоставления более подробной информации об ИТ-инфраструктуре и уровне её защиты, что увеличивает сроки заключения договоров.

Исследование АСТ также показало, что уровень киберзащищённости компании является главным фактором, влияющим на стоимость полиса. По оценке Сергея Худякова, она составляет от 1 до 3% от суммы покрытия. Встречаются и случаи, когда договоры заключаются бесплатно — как дополнение к пакету услуг, однако при этом размер покрытия минимален.

Ещё одной проблемой, по мнению авторов исследования, является самоуверенность компаний. Более половины участников опроса заявили, что не сталкивались с киберинцидентами, а 20% признались, что не знают, были ли они вообще. Однако, как отметил директор департамента «Страхование» компании «Рексофт» Никита Евсеенко, подобная уверенность часто основана не на реальной защищённости, а на культуре замалчивания инцидентов.

Тем не менее 90% компаний готовы оформить полис, если страхование киберрисков станет обязательным. Соответствующие инициативы обсуждаются с 2023 года.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru