


64% компаний усилили защиту данных из-за риска оборотных штрафов

64% компаний усилили защиту данных из-за риска оборотных штрафов

64% компаний усилили защиту данных из-за риска оборотных штрафов

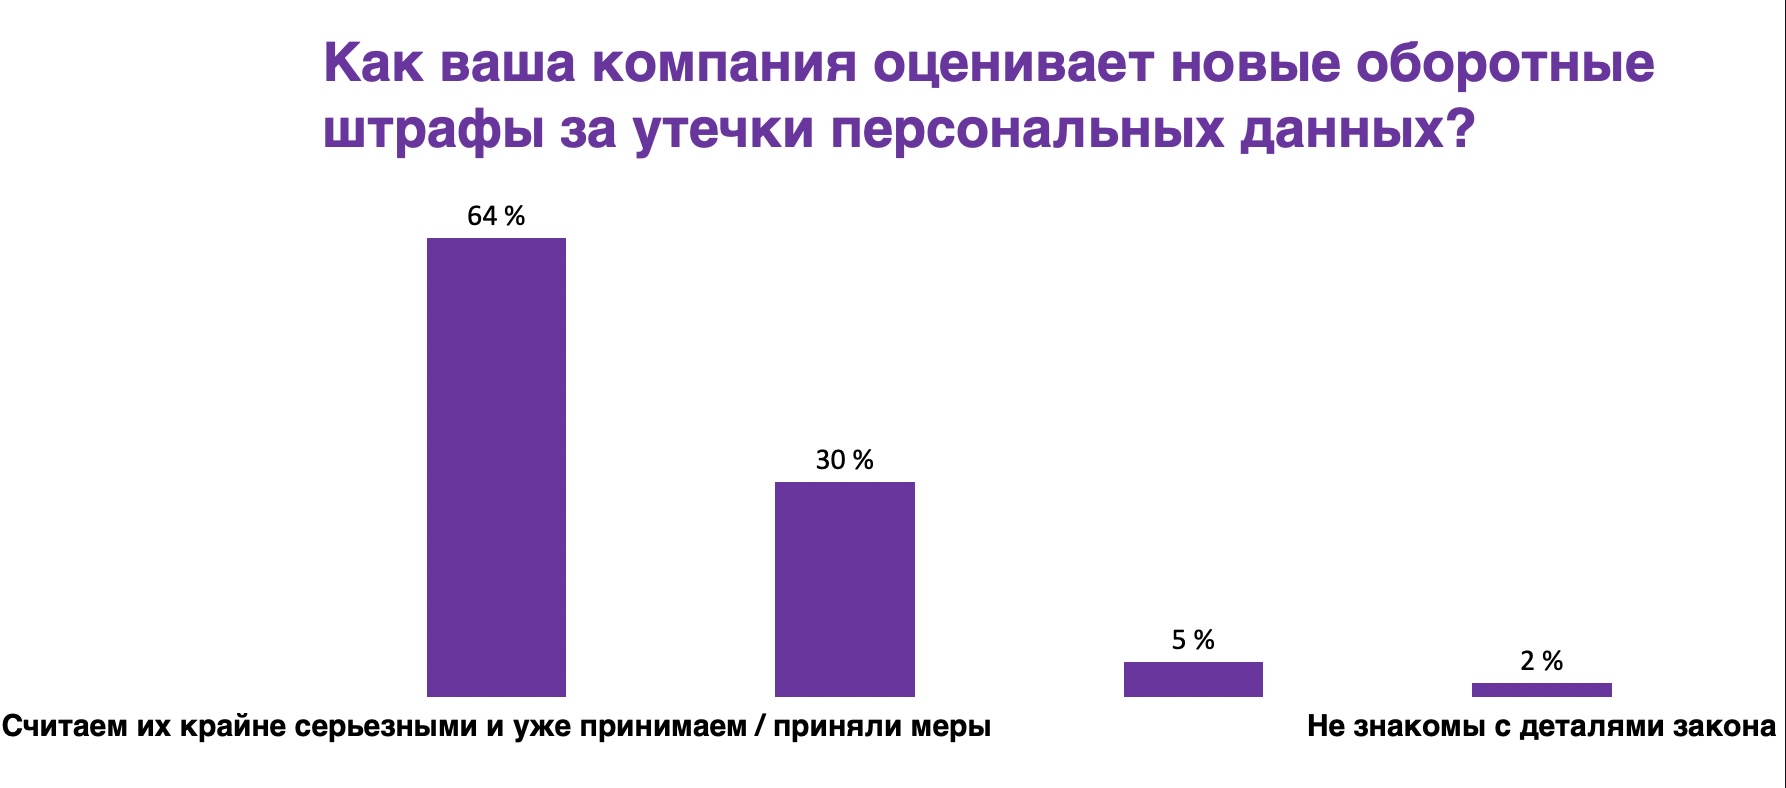
Почти две трети российских компаний всерьёз отнеслись к новым оборотным штрафам за утечки персональных данных. Согласно исследованию центра компетенций защиты данных группы компаний «Гарда», 64% организаций уже усилили меры безопасности или внедрили новые решения, чтобы снизить риск санкций.

Ещё 30% компаний признали потенциальную угрозу, но пока не изменили подход к защите данных. И только 5% участников опроса не считают штрафы серьёзным риском.

Больше других на ситуацию отреагировал крупный бизнес — именно в этой категории большинство компаний уже предприняли конкретные шаги для повышения уровня киберзащиты.

Поддержку инициативы государства выразили 85% опрошенных организаций. Из них 40% уверены, что политика регуляторов действительно поможет повысить уровень безопасности, а 45% считают, что штрафы нужно применять только после появления ясных и единых стандартов. Ещё 8% компаний полагают, что санкции избыточны и мешают развитию бизнеса.


Интересно, что даже если бы стоимость «идеальной» защиты совпадала с суммой максимального штрафа, только 27% компаний внедрили бы её полностью. Ещё 53% ограничились бы базовыми мерами, а почти 10% признались, что предпочли бы рискнуть и сэкономить. Среди таких участников больше всего представителей малого и среднего бизнеса, особенно из ритейла и e-commerce.

По словам Анны Кирсановой, директора по маркетингу группы компаний «Гарда», исследование показывает, что отношение бизнеса к кибербезопасности постепенно меняется:

«Если раньше компании воспринимали расходы на защиту данных как лишние издержки, то теперь видят прямую связь между инвестициями и устойчивостью бизнеса. Сегодня треть компаний тратит на ИБ менее 0,5% от выручки, но почти 30% уже готовы увеличить эти расходы свыше 2%, понимая, что штрафы и последствия утечек могут обойтись гораздо дороже».

В целом исследование подтверждает: усиление регуляторных мер заставило компании воспринимать кибербезопасность как часть финансовой стратегии, а не просто техническую задачу.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru