


Android 16 научится маскировать ваше местоположение в деревне

Android 16 научится маскировать ваше местоположение в деревне

Android 16 научится маскировать ваше местоположение в деревне

Многие Android-приложения просят доступ к вашей геолокации — якобы чтобы показывать более точные результаты. Но была проблема: Android выдавал одинаково «приблизительные» координаты везде — хоть в центре Москвы, хоть в деревне на сто жителей. В городе это выглядело безопасно — вокруг тысячи людей, и вы теряетесь в толпе. А вот в селе, где одна улица и три дома, даже «примерная» точка могла легко выдать вас.

Правда в том, что далеко не всем программам нужно знать, где вы находитесь с точностью до метра.

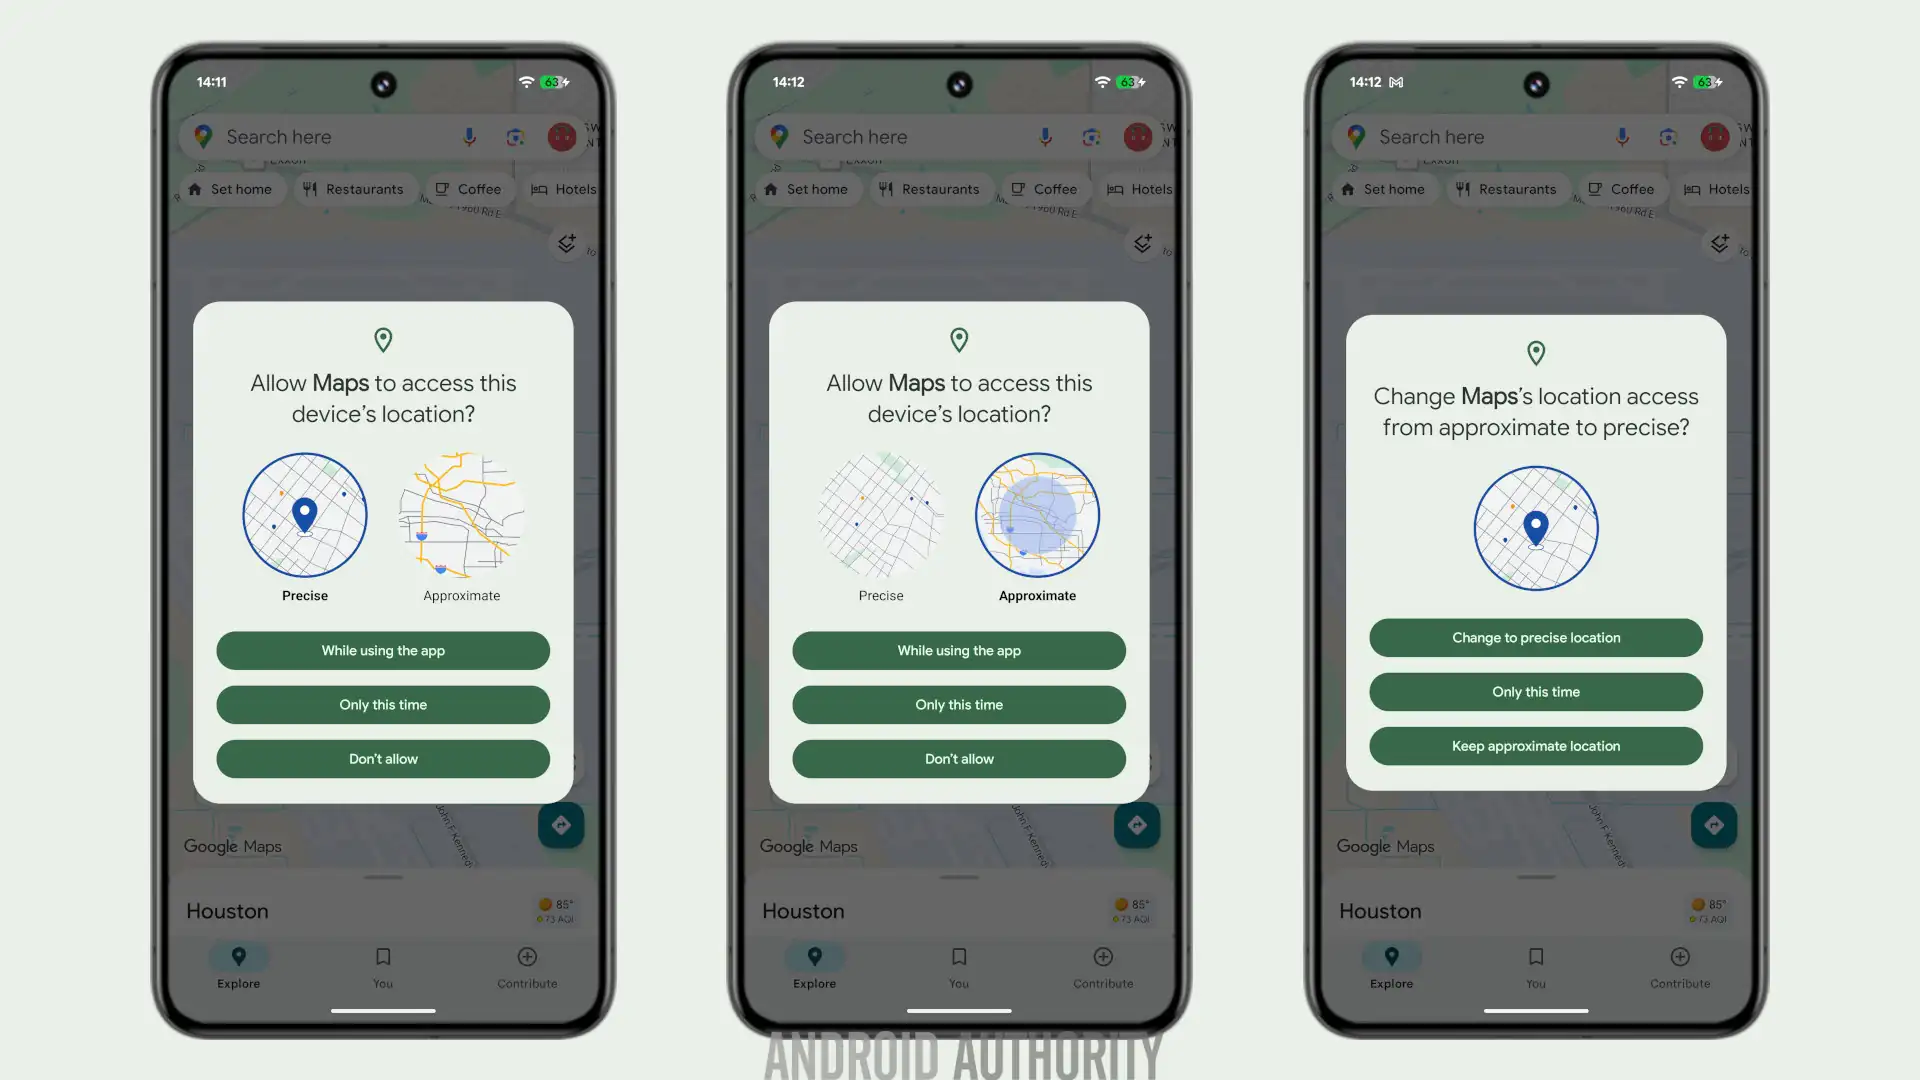
Поэтому в Android уже давно есть два уровня: Precise (точное) и Approximate (приблизительное) местоположение. Первое — для навигаторов и карт, второе — для всех остальных, кому достаточно просто знать, что вы где-то в городе.

В Android 16 появилась новая функция density-based coarse location — «приблизительное местоположение на основе плотности населения». Она работает просто: система проверяет, насколько густо заселён район, и если рядом мало людей, то делает координаты ещё более размытыми.


Чем меньше вокруг жителей — тем шире зона, которую Android покажет приложению. Технически за это отвечают так называемые population density providers — модули, которые определяют плотность населения в текущей точке.


Обычно их поставляет Google Play Services, но производители телефонов (особенно в Китае, где сервисы Google недоступны) смогут реализовать свои.

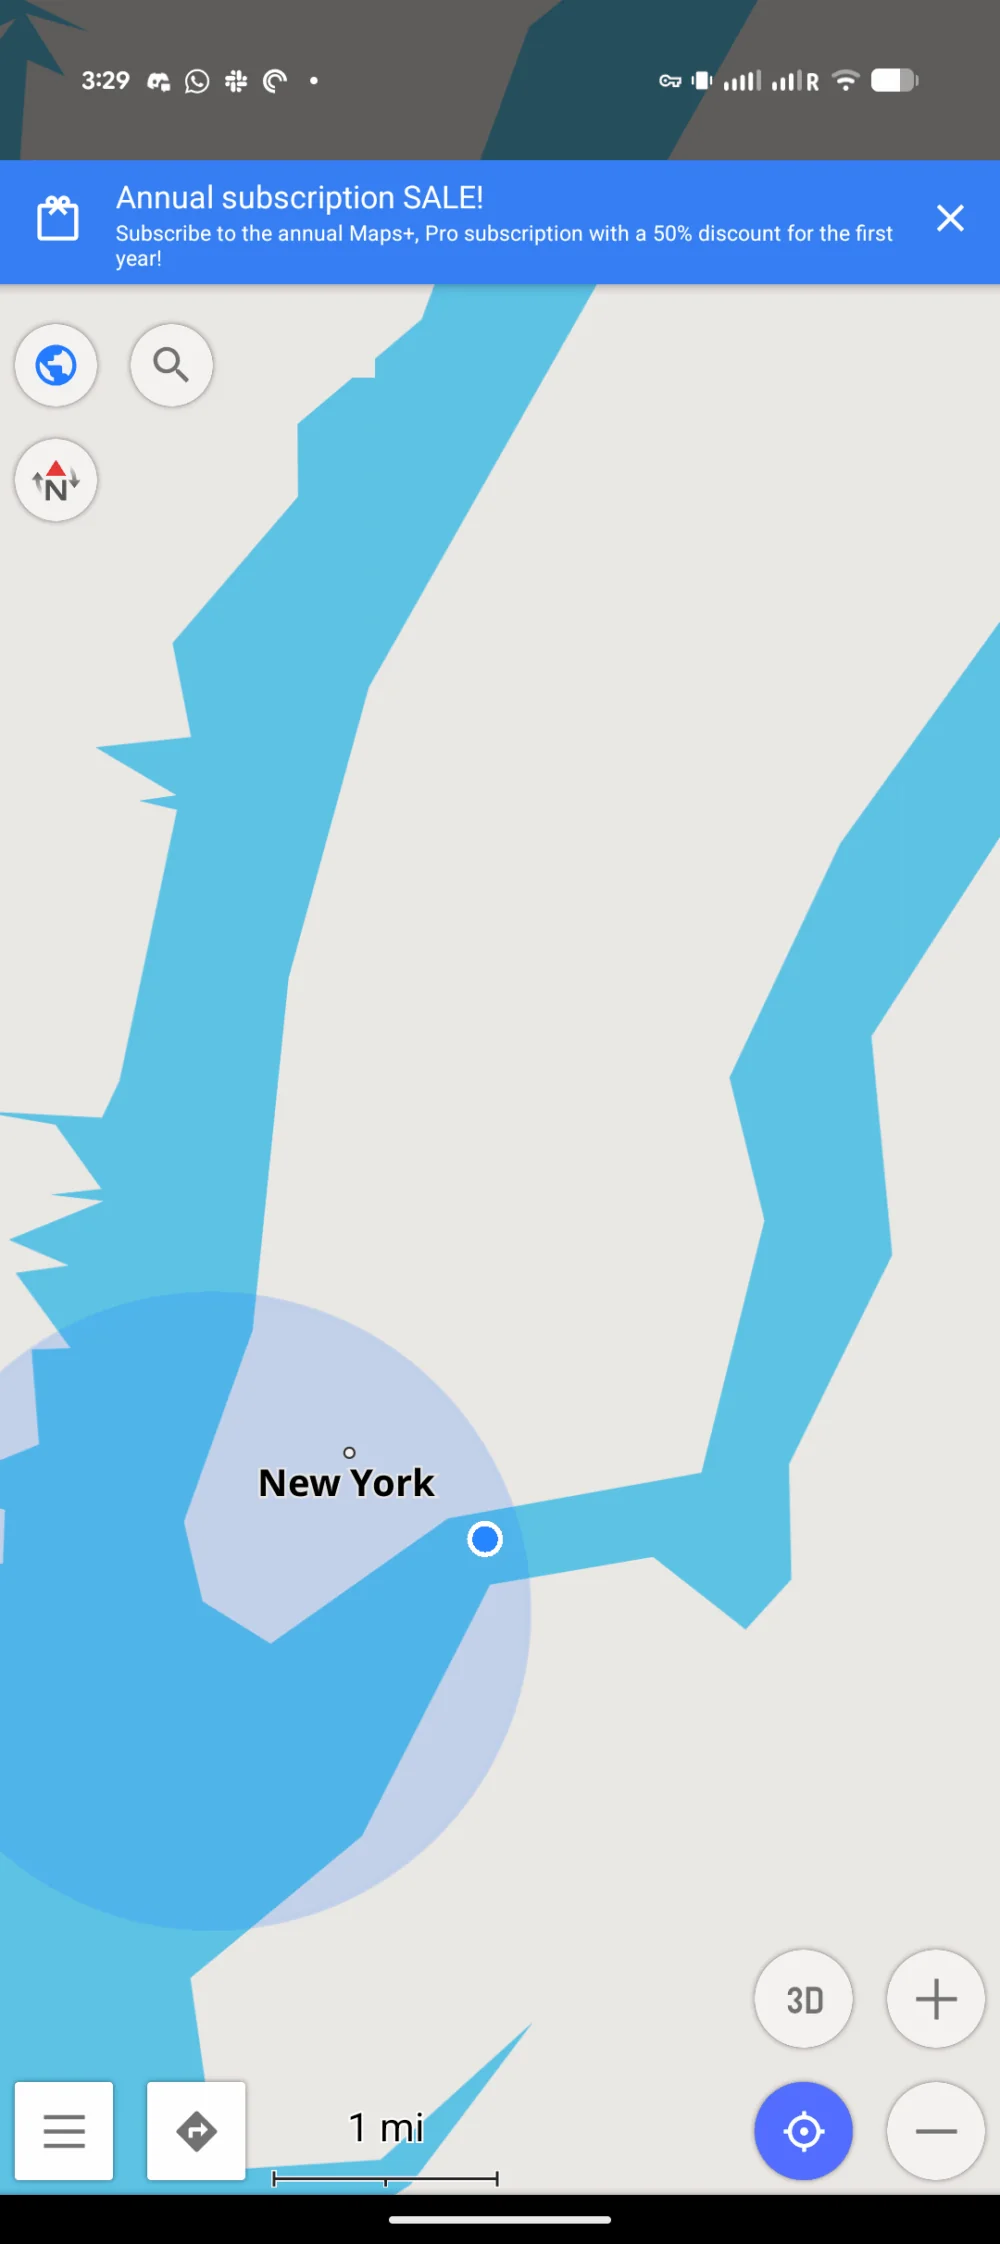
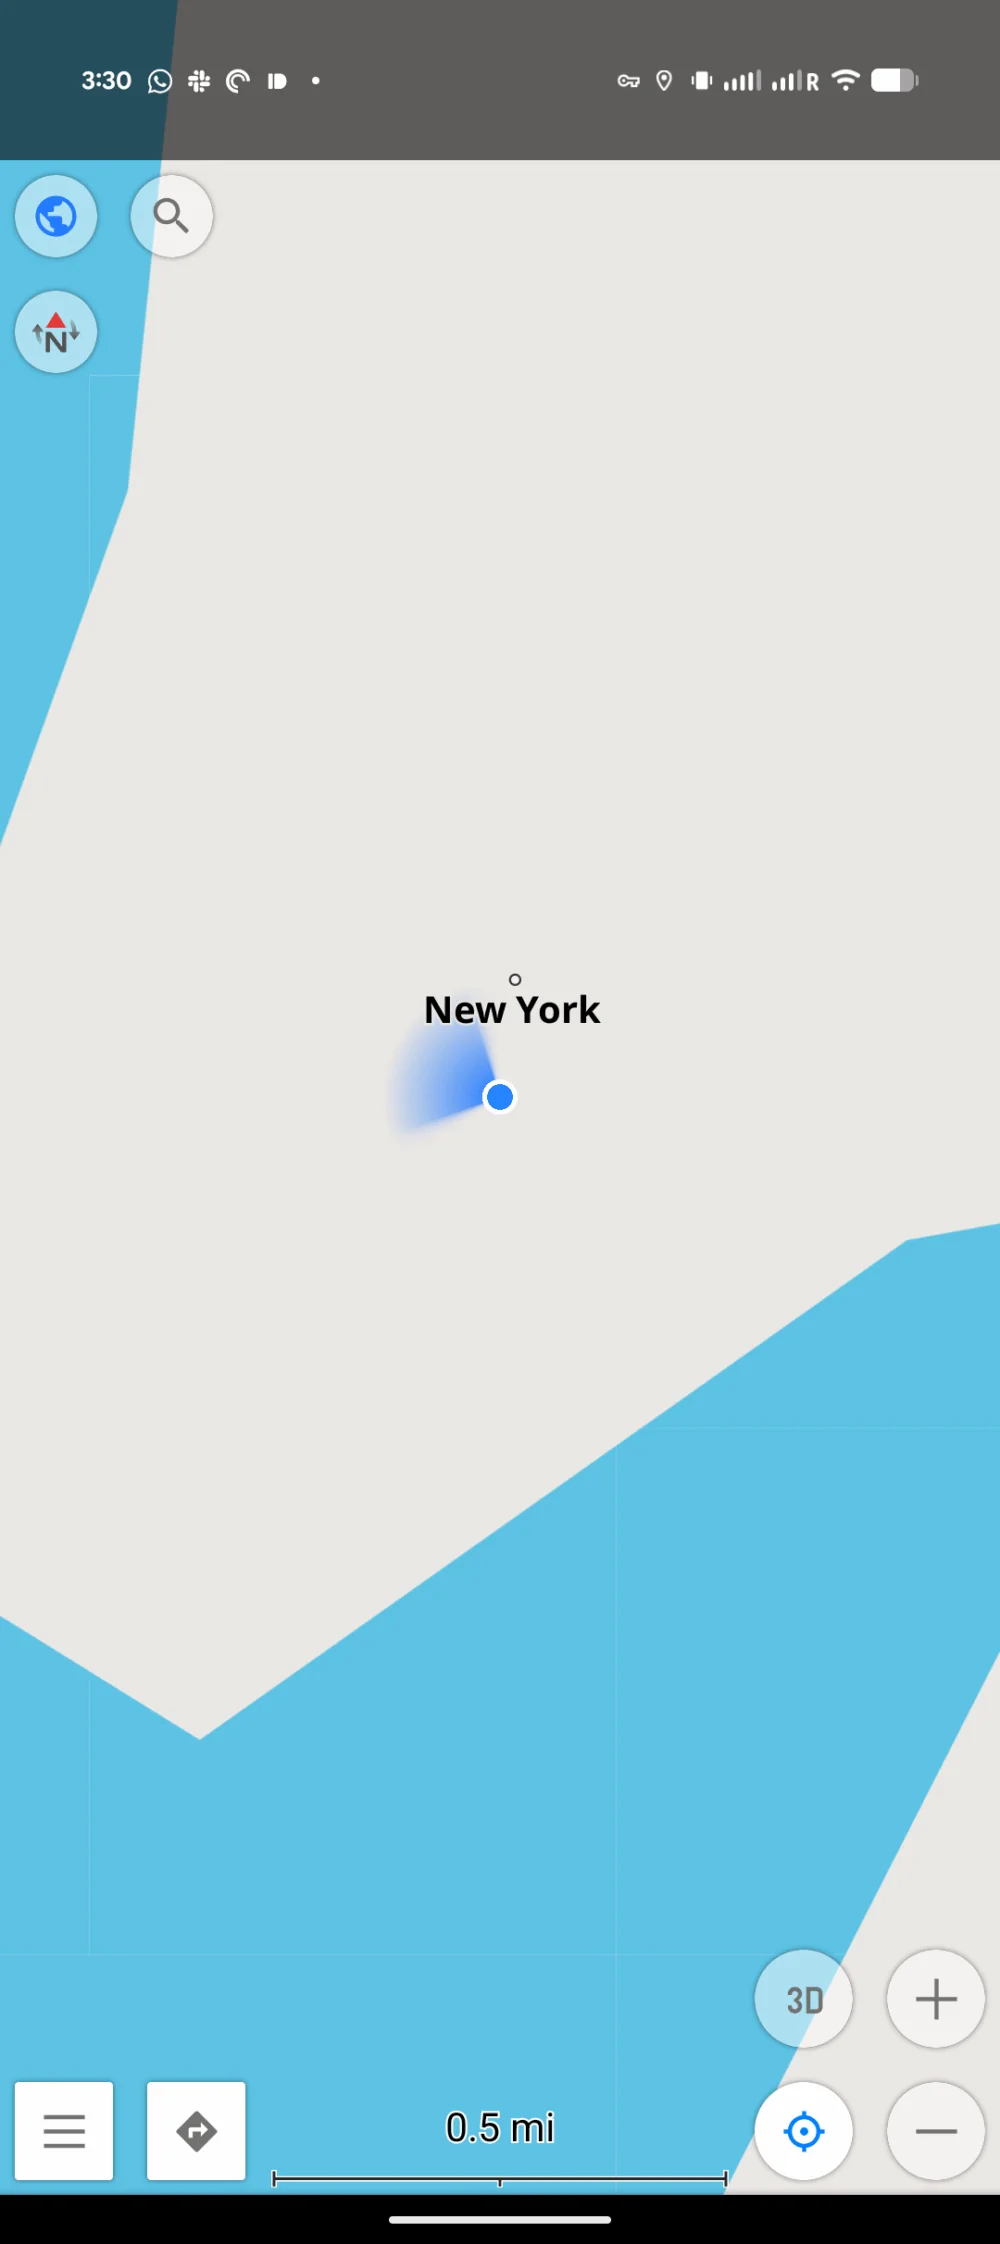
Пока неизвестно, запущена ли функция на всех устройствах. На смартфонах Pixel она вроде бы включена, но доказательств, что она реально работает, пока нет. Проверить можно просто — поехать куда-нибудь в глушь и посмотреть, станет ли «приблизительная» точка на карте ещё менее точной.

И это не всё. По слухам, Google также тестирует новую систему позиционирования Bluewave — она должна точнее определять координаты, комбинируя данные GPS и сигналов от базовых станций. Если верить источникам, точность вырастет примерно в 2,25 раза. Правда, компания пока ничего официально не объявляла.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru