


77% компаний в России интегрировали кибербезопасность в процессы DevOps

77% компаний в России интегрировали кибербезопасность в процессы DevOps

77% компаний в России интегрировали кибербезопасность в процессы DevOps

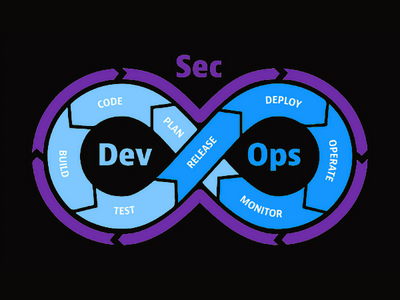
Российские компании активно развивают практики безопасной разработки. Согласно исследованию State of DevOps Russia 2025, 77% организаций уже внедряют процессы DevSecOps и используют инструменты информационной безопасности при создании и поставке программного обеспечения.

Еще 75% компаний регулярно собирают метрики, связанные с ИБ, что говорит о новом уровне зрелости культуры безопасной разработки в России.

Исследование, проведенное компанией «Экспресс 42» при участии более 3300 специалистов из разных отраслей, впервые подробно изучило, как глубоко безопасность интегрирована в DevOps-процессы.

Результаты показали, что у 40% организаций системы защиты встроены во все этапы DevOps, а около 60% применяют инструменты безопасности в CI/CD-конвейере — то есть в процессе сборки, тестирования и развертывания ПО. Почти половина компаний проверяет код на уязвимости еще на ранних стадиях разработки, а 45% проводят автоматическое сканирование во время тестирования.

Большинство участников опроса (три четверти) уже применяют метрики безопасности в своей работе. Самыми популярными стали показатели времени восстановления после инцидентов (40%), количества нарушений политик безопасности (38%), числа критических уязвимостей (37%) и скорости реагирования на угрозы (37%).

Эксперты отмечают: компании начинают не просто внедрять средства защиты, но и оценивать эффективность ИБ-процессов, что является ключевым шагом к зрелому DevSecOps. При этом при выборе инструментов главными критериями остаются функциональность, результативность и способность легко встраиваться в существующие рабочие процессы.

Однако у российских команд по-прежнему есть трудности. 46% респондентов сообщили о нехватке экспертизы при внедрении DevSecOps, 42% — о проблемах совместимости с текущими системами, а 41% — о высокой стоимости решений. Еще четверть участников признались, что не всегда могут корректно интерпретировать результаты автоматического анализа кода.

Эксперты подчеркивают, что развитие DevSecOps требует не только технологий, но и изменения культуры разработки — вовлечения сотрудников, обучения работе с метриками и осознания ценности информационной безопасности.

По оценке специалистов, в 2025 году российский DevOps вступил в новую фазу: безопасность перестала быть дополнительной опцией и становится неотъемлемой частью разработки.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru