


В ChatGPT нашли семь уязвимостей, сливающих данные пользователей

В ChatGPT нашли семь уязвимостей, сливающих данные пользователей

В ChatGPT нашли семь уязвимостей, сливающих данные пользователей

Исследователи из компании Tenable сообщили о серии уязвимостей, затрагивающих модели GPT-4o и GPT-5, которые лежат в основе ChatGPT. Эти дыры позволяют злоумышленникам похищать личные данные пользователей из памяти и истории переписки бота — без ведома самих пользователей.

Всего специалисты выявили семь векторов атак, часть из которых OpenAI уже устранила. Главная проблема — так называемые «непрямые инъекции промпта» (indirect prompt injection).

С их помощью можно обмануть искусственный интеллект и заставить его выполнять вредоносные инструкции, даже если пользователь ничего не подозревает.

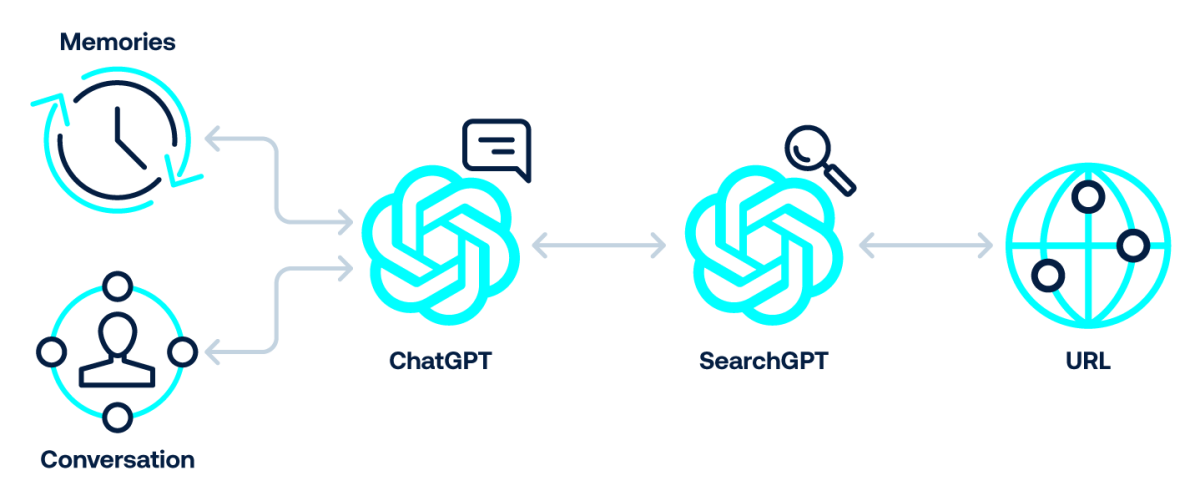
Среди найденных методов — внедрение команд через вредоносные сайты, запросы к ChatGPT с поддельными ссылками или командами, маскированными под разрешённые домены (например, через bing.com), а также скрытие вредоносных инструкций в коде веб-страниц. В одном из сценариев атаки злоумышленник мог «отравить» память ChatGPT, добавив туда свои команды через сайт, который пользователь попросил бота кратко пересказать.

Подобные инъекции не требуют от пользователя кликов или загрузки файлов — достаточно обычного запроса вроде «расскажи, что написано на этом сайте». Если страница уже проиндексирована поисковиком, ИИ мог выполнить вредоносный код автоматически.


Tenable отмечает, что такие атаки — проблема не только OpenAI. За последние месяцы исследователи обнаруживали похожие уязвимости в Claude, Copilot, и других ИИ-инструментах. Некоторые позволяли похищать данные, обходить фильтры безопасности или подменять ответы модели.

По словам экспертов, полностью устранить угрозу инъекций промпта в ближайшее время вряд ли удастся. Они рекомендуют разработчикам ИИ-сервисов тщательнее проверять механизмы безопасности и фильтры URL, чтобы свести риски к минимуму.

Не так давно мы рассуждали на тему «можно ли доверять GenAI». Рассматривали галлюцинации и контроль достоверности ИИ.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru