


На рынок вышел продукт Solar SIEM, объединяющий SIEM и SOAR

На рынок вышел продукт Solar SIEM, объединяющий SIEM и SOAR

На рынок вышел продукт Solar SIEM, объединяющий SIEM и SOAR

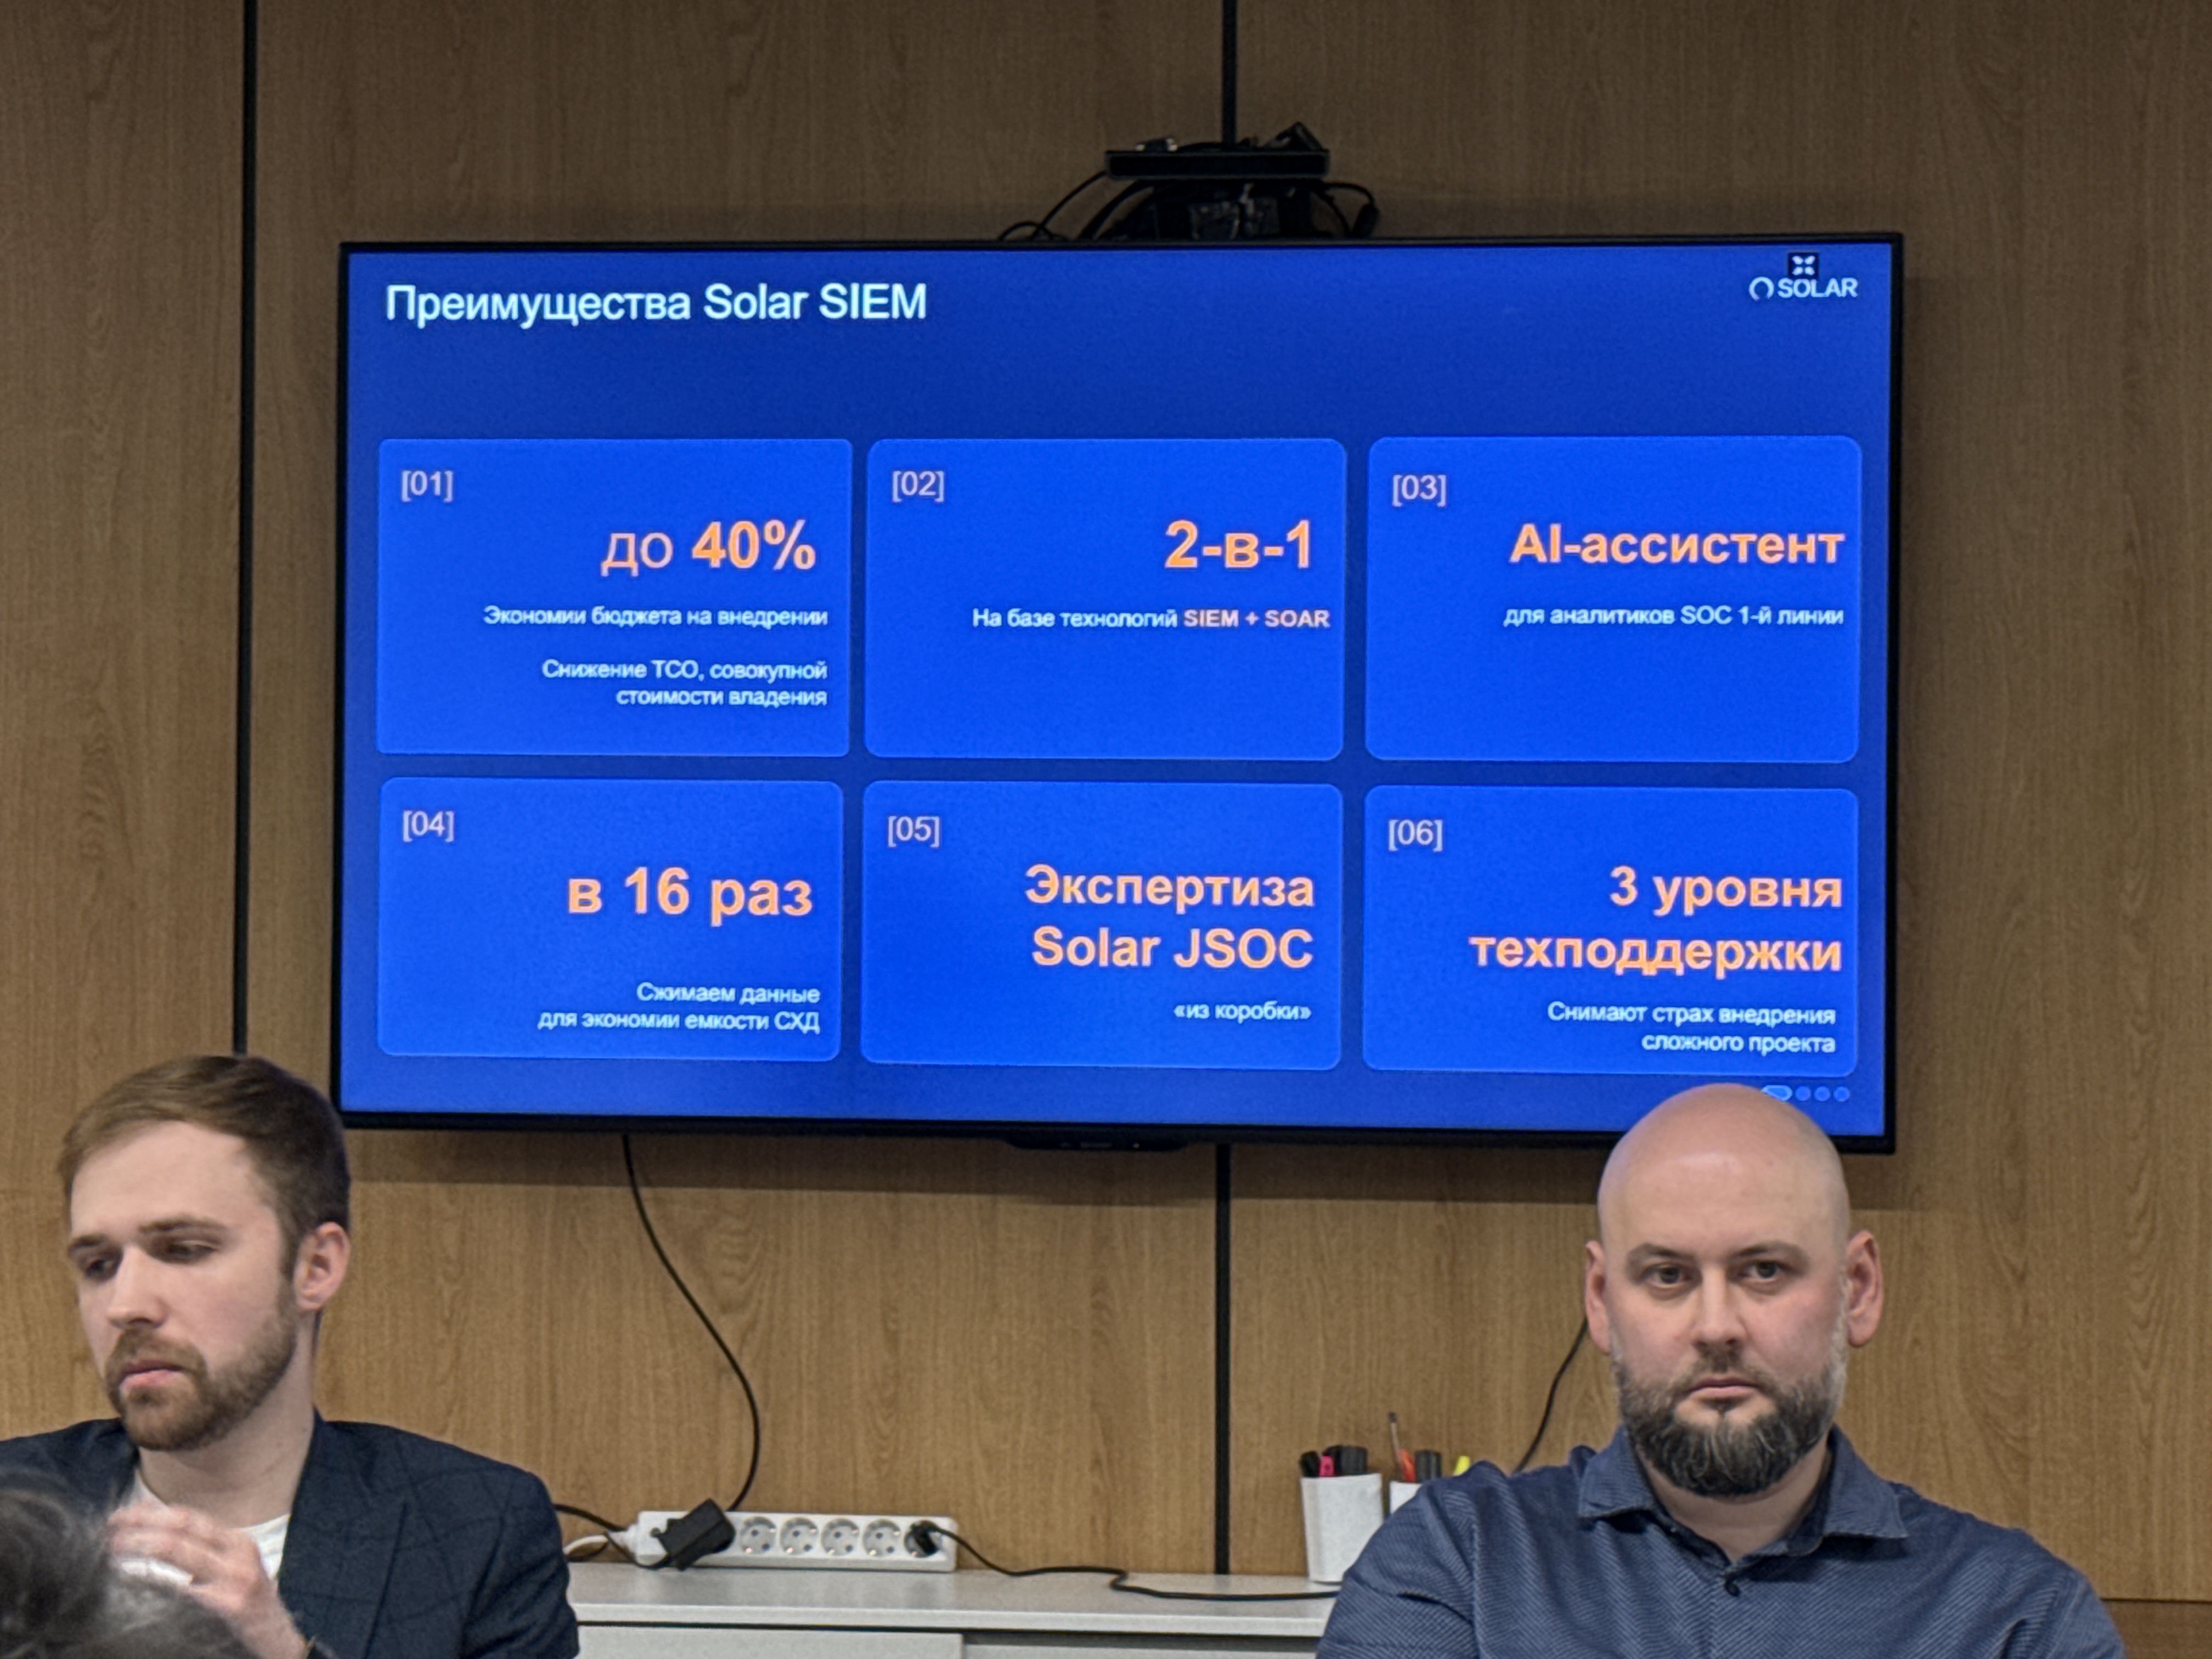
Группа компаний «Солар» вывела на рынок новый продукт — Solar SIEM, который объединяет две ключевые технологии в одном решении: SIEM и SOAR. Такой подход, по оценке разработчиков, позволяет сократить до 40% затрат на внедрение систем для центров мониторинга кибербезопасности (SOC).

Продукт ориентирован на три категории заказчиков: компании, которые строят SOC с нуля, организации, работающие по гибридной модели, и бизнесы, замещающие иностранные SIEM-платформы.

Solar SIEM создан с учётом практического опыта Центра противодействия кибератакам Solar JSOC. Экспертиза специалистов центра включена в продукт «из коробки» — в частности, за счёт встроенных фидов 4rays, которые обеспечивают актуальную аналитику по угрозам и сценариям атак.

В системе реализован ИИ-ассистент, помогающий автоматизировать обработку событий и анализ инцидентов. По данным разработчиков, использование искусственного интеллекта позволяет сократить до 90% трудозатрат на детектирование и реагирование.


Для поддержки клиентов предусмотрено три уровня технической поддержки, охватывающие все этапы работы с системой — от внедрения до настройки кастомных сценариев мониторинга и реагирования.

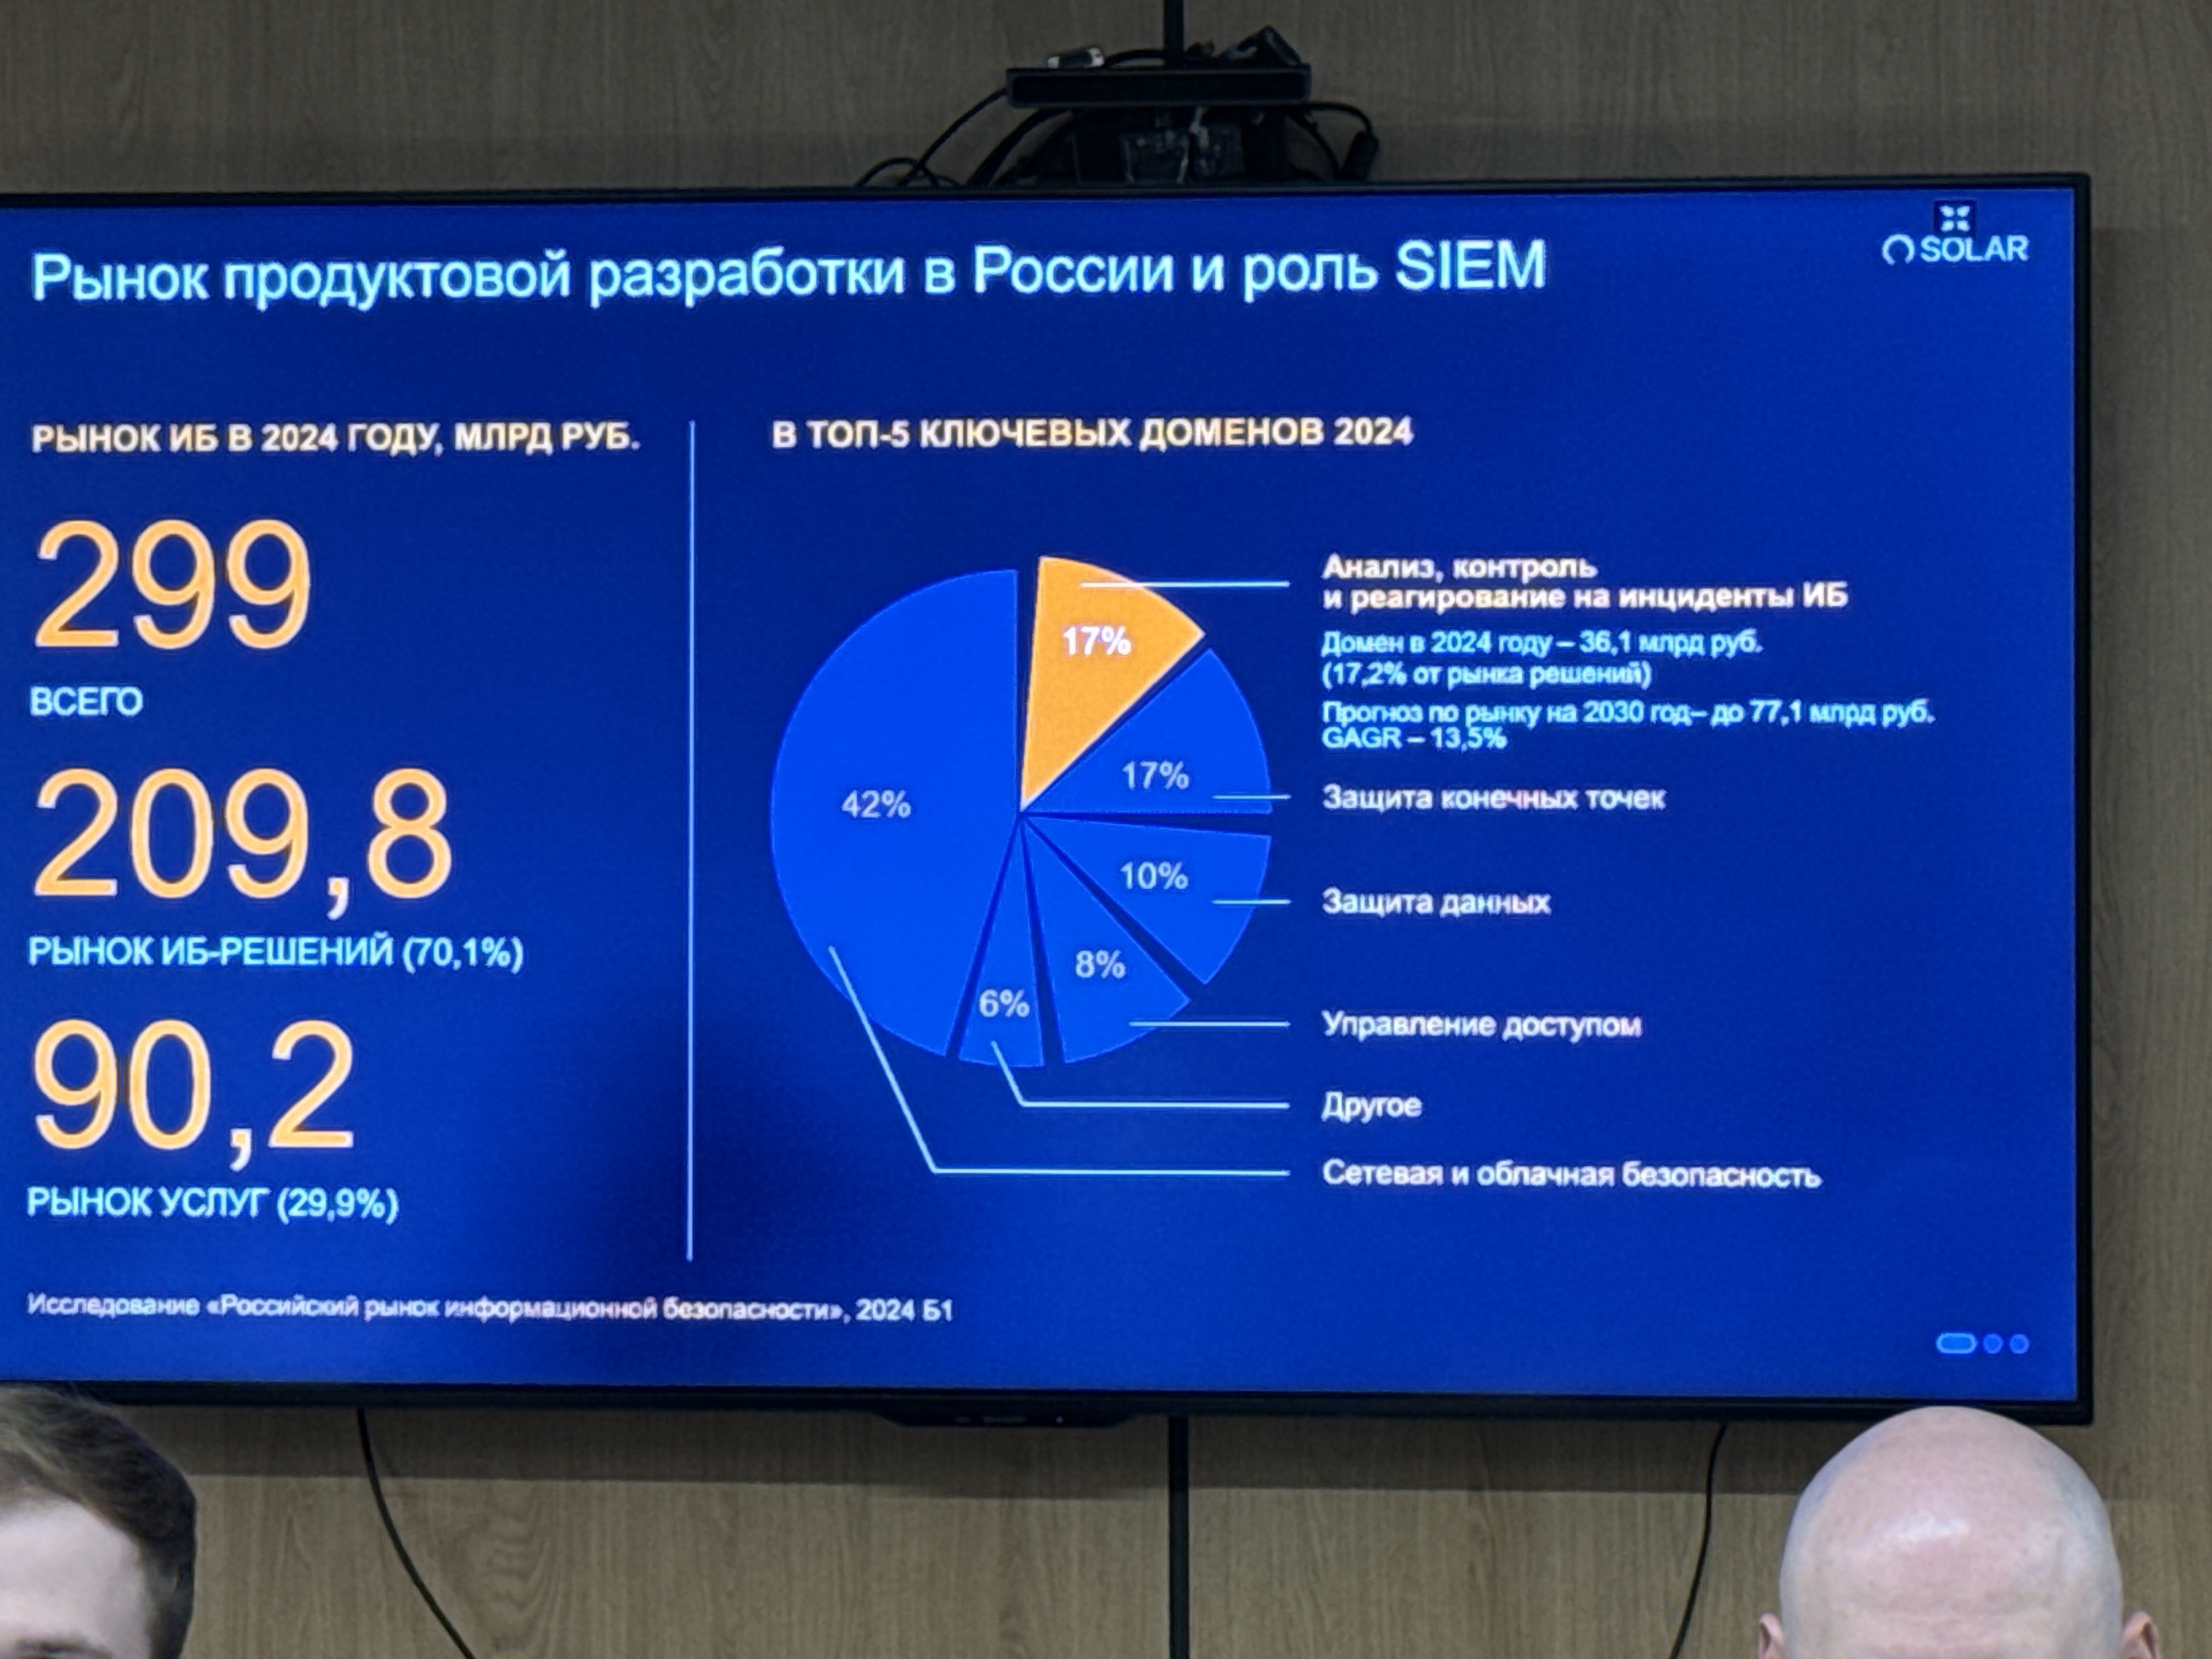
По данным аналитиков, рынок решений для анализа и реагирования на инциденты ИБ активно растёт. В 2024 году этот сегмент оценивался в 36,1 млрд рублей, а доля SIEM-решений — в 9,4 млрд, с прогнозом роста до 14,1 млрд рублей к 2027 году. Развитию сегмента способствует и рынок сервисов MSSP, который может увеличиться с 26,1 млрд до 54,1 млрд рублей к 2028 году.


Отсутствие систем SIEM и SOAR в инфраструктуре, по данным компании, повышает риск длительных и «малошумных» атак. Только в первом полугодии 2025 года число атак продолжительностью месяц и более выросло на 16%, чаще всего под удар попадают госструктуры, промышленность, ИТ и медицина.

Solar SIEM объединяет функции обеих технологий на одной платформе, позволяя командам SOC видеть полную картину происходящего и быстрее реагировать на киберинциденты.

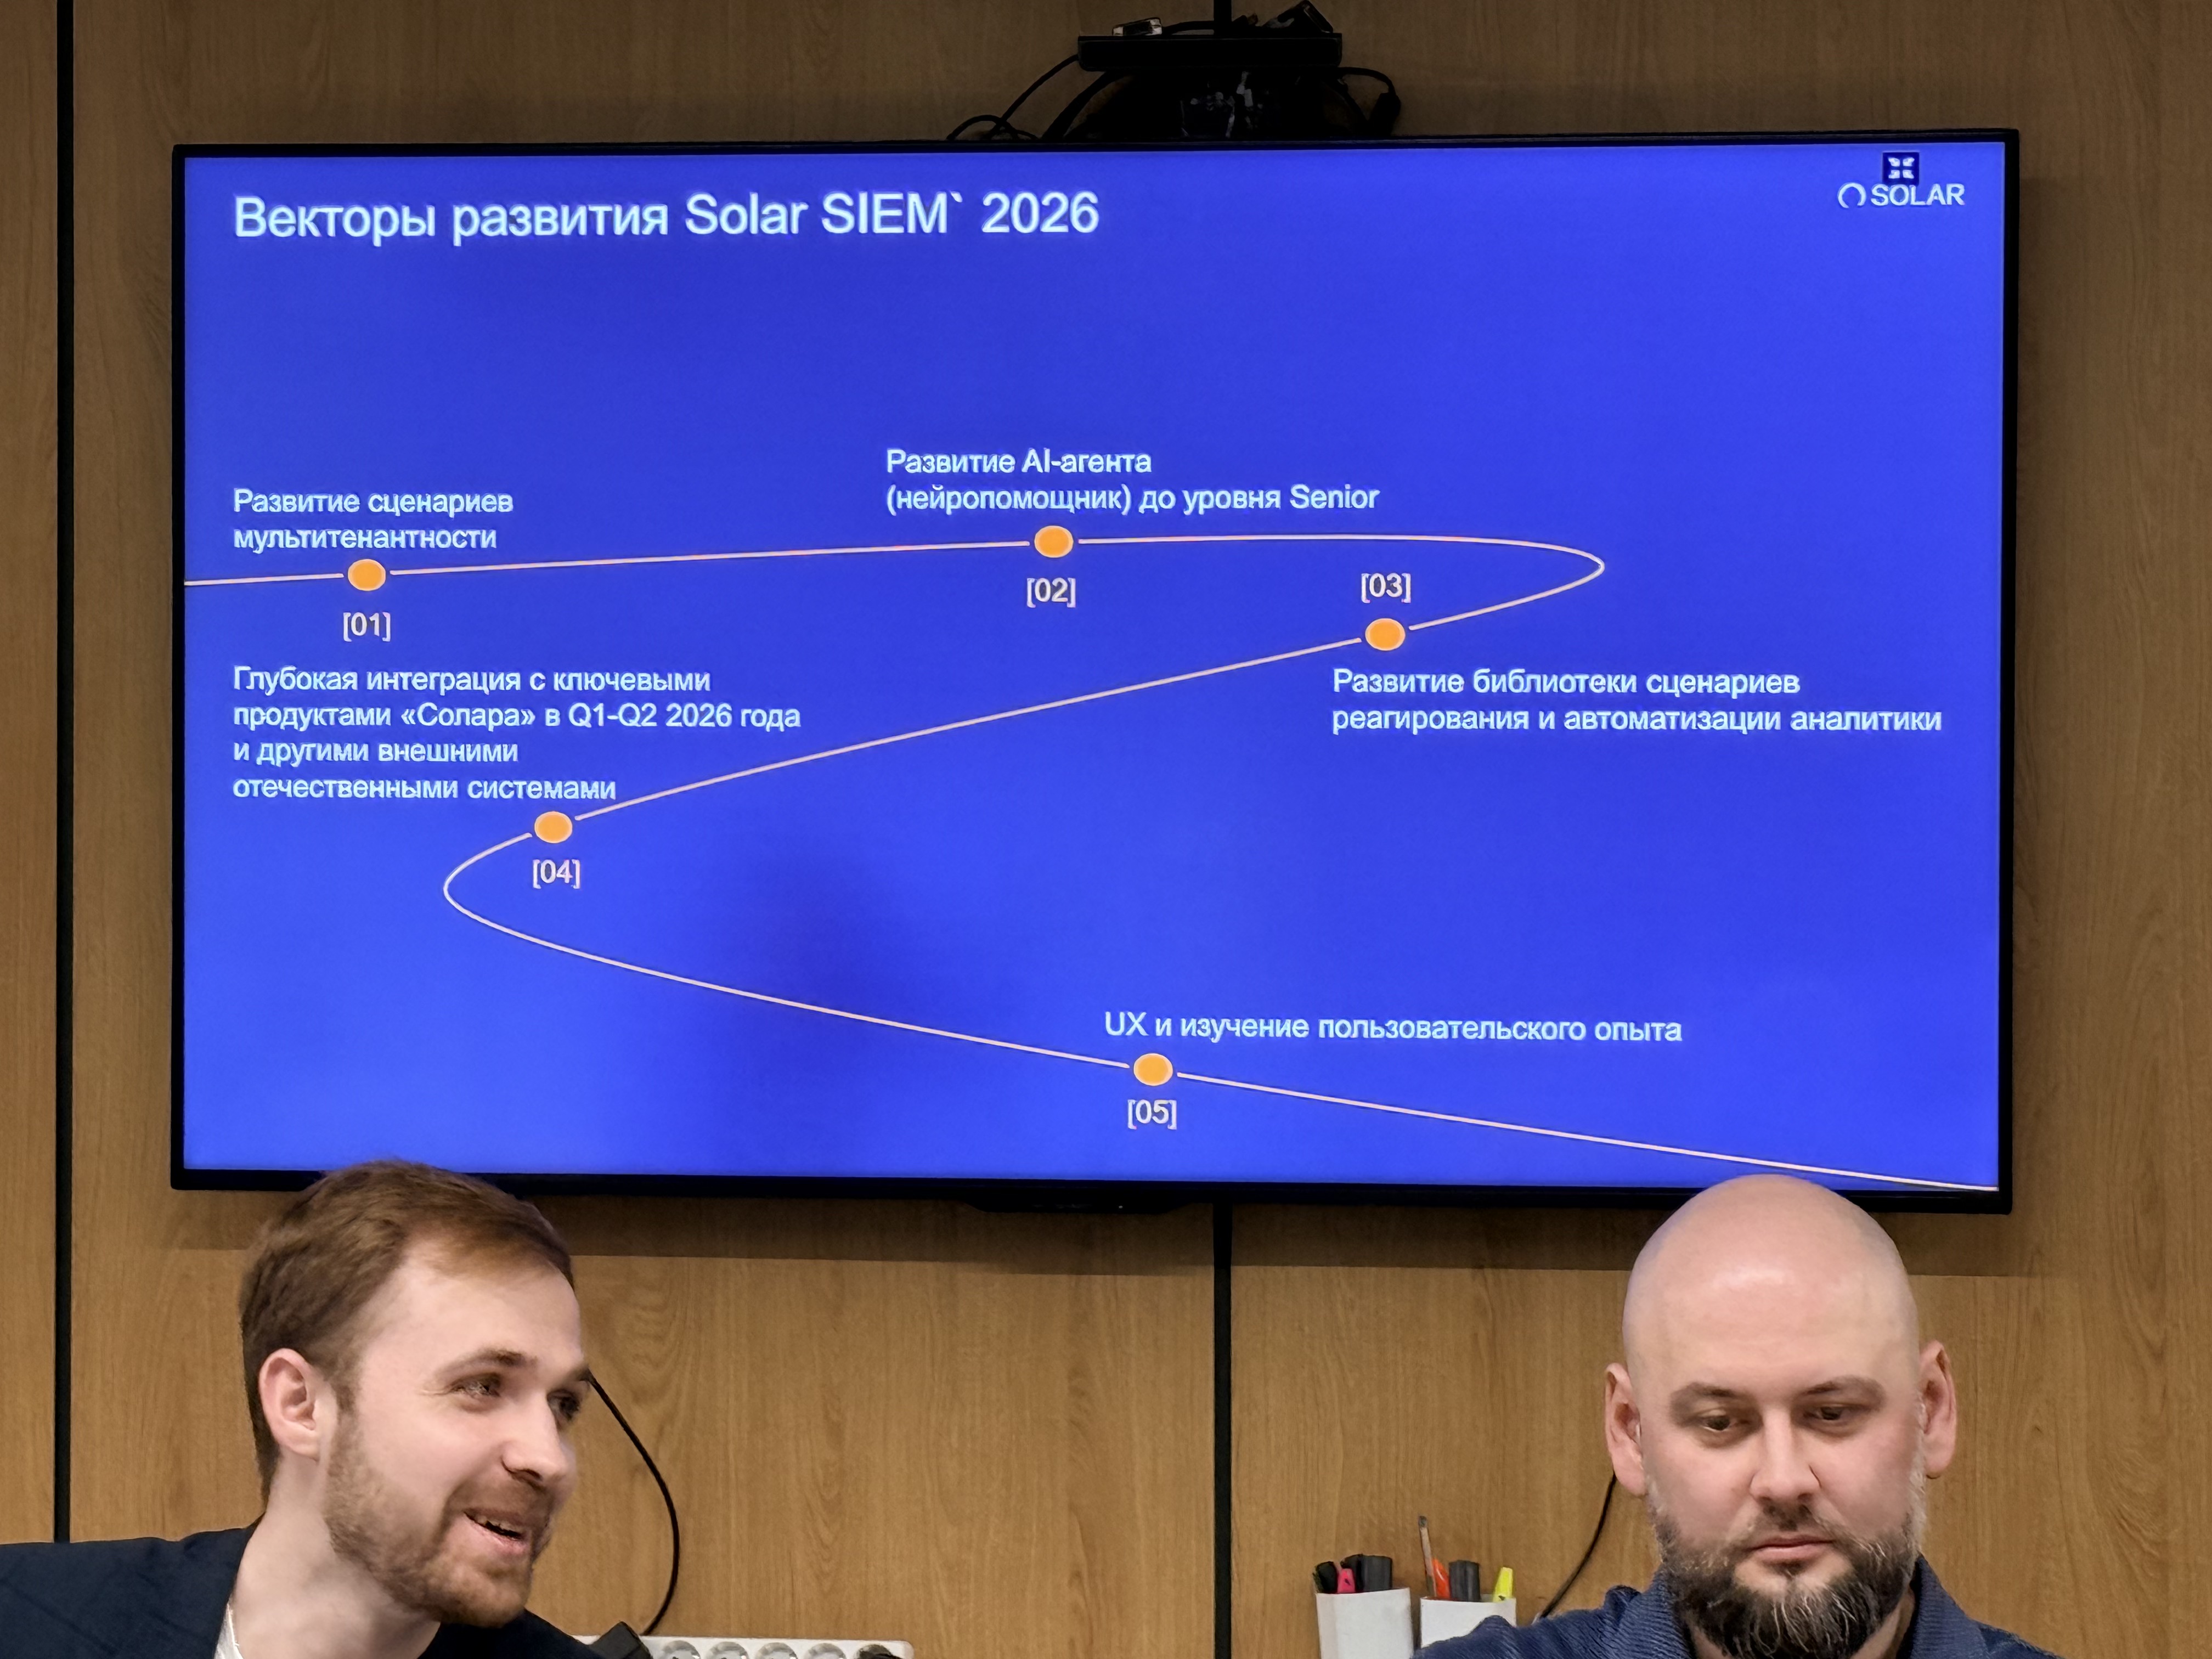
В «Соларе» также сообщили, что Solar JSOC в перспективе планирует перейти на собственный SIEM — этот процесс запланирован на середину 2026 года.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru