


Участники СВО и водители стали мишенью новой схемы угона Telegram

Участники СВО и водители стали мишенью новой схемы угона Telegram

Участники СВО и водители стали мишенью новой схемы угона Telegram

Эксперты компании F6 предупредили о новых мошеннических схемах, направленных против участников СВО и владельцев автомобилей. Под видом государственных порталов злоумышленники создали поддельные сайты, через которые крадут телеграм-аккаунты.

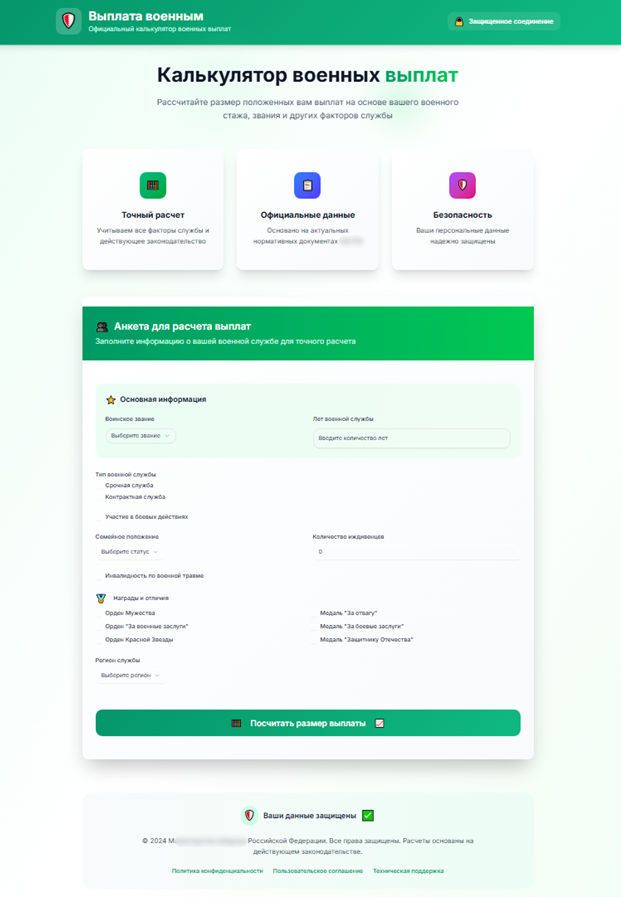
Один из ресурсов назывался «Калькулятор военных выплат». На нём пользователям предлагалось рассчитать размер компенсаций за службу с учётом звания, выслуги, региона и семейного положения.

После этого сайт предлагал «авторизоваться» через госсервис или Telegram — якобы для уточнения данных. Если человек вводил номер телефона и код из Telegram, мошенники тут же получали полный доступ к его аккаунту.


По словам специалистов, злоумышленники могли читать переписку в реальном времени или выгружать её для анализа. В некоторых случаях они просто угоняли аккаунт, отключая устройства владельца спустя сутки. После этого учётная запись могла использоваться для обмана знакомых, рассылки вредоносных ссылок или перепродажи.

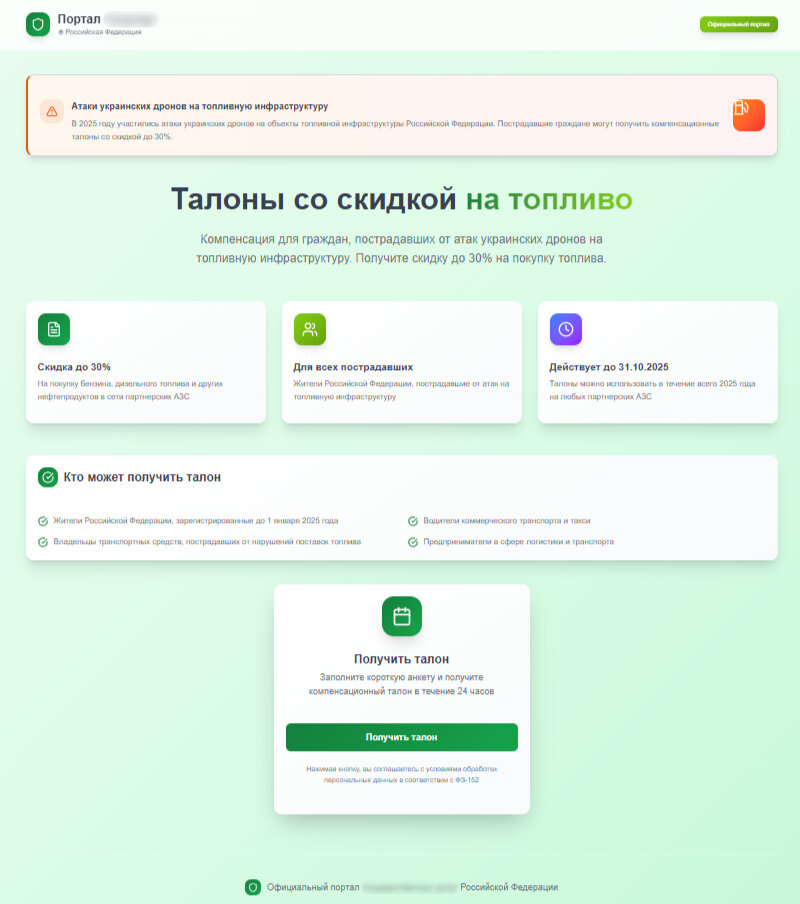
Вторая схема была рассчитана на водителей. Поддельный сайт предлагал «талоны со скидкой 30%» на бензин и дизель тем, кто якобы пострадал от атак украинских дронов на топливную инфраструктуру. Механизм тот же: анкета, затем ложная аутентификация через Telegram — и киберпреступники получают доступ к аккаунту.


Эксперты F6 отмечают, что оба фейковых сайта были зарегистрированы 24 сентября 2025 года и уже попали в результаты поиска. Возможно, ссылки также распространялись через скомпрометированные телеграм-аккаунты.

CERT F6 направил данные о доменах для блокировки в России, однако специалисты не исключают, что мошенники могут запустить новые версии этих сайтов.

«Это типичная фишинговая атака, нацеленная на конкретные группы — военнослужащих и их семьи. Мы видим, что злоумышленники действуют циклично, постоянно обновляя схему и домены», — пояснила аналитик F6 Анастасия Князева.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru