


Участники СВО и водители стали мишенью новой схемы угона Telegram

Участники СВО и водители стали мишенью новой схемы угона Telegram

Участники СВО и водители стали мишенью новой схемы угона Telegram

Эксперты компании F6 предупредили о новых мошеннических схемах, направленных против участников СВО и владельцев автомобилей. Под видом государственных порталов злоумышленники создали поддельные сайты, через которые крадут телеграм-аккаунты.

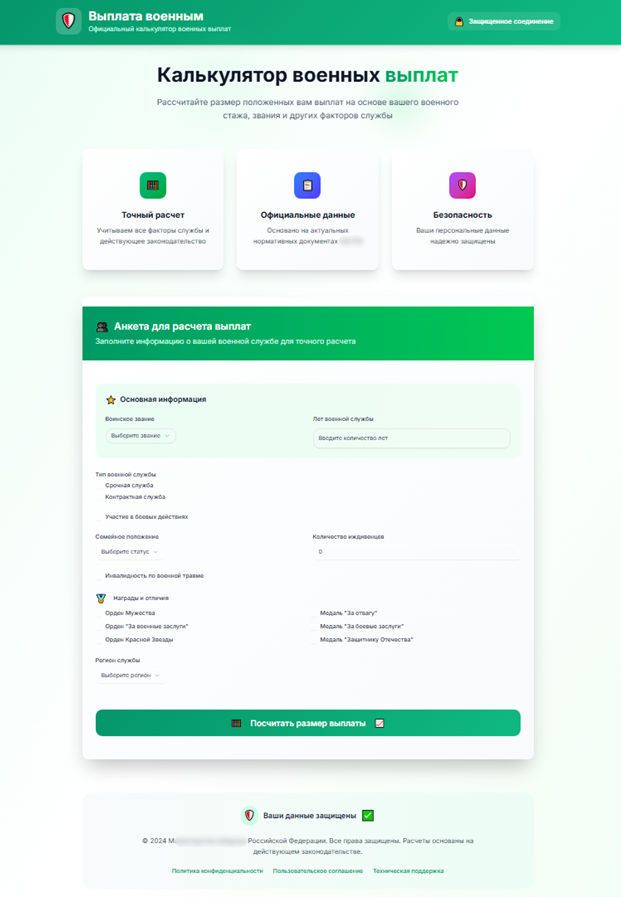
Один из ресурсов назывался «Калькулятор военных выплат». На нём пользователям предлагалось рассчитать размер компенсаций за службу с учётом звания, выслуги, региона и семейного положения.

После этого сайт предлагал «авторизоваться» через госсервис или Telegram — якобы для уточнения данных. Если человек вводил номер телефона и код из Telegram, мошенники тут же получали полный доступ к его аккаунту.


По словам специалистов, злоумышленники могли читать переписку в реальном времени или выгружать её для анализа. В некоторых случаях они просто угоняли аккаунт, отключая устройства владельца спустя сутки. После этого учётная запись могла использоваться для обмана знакомых, рассылки вредоносных ссылок или перепродажи.

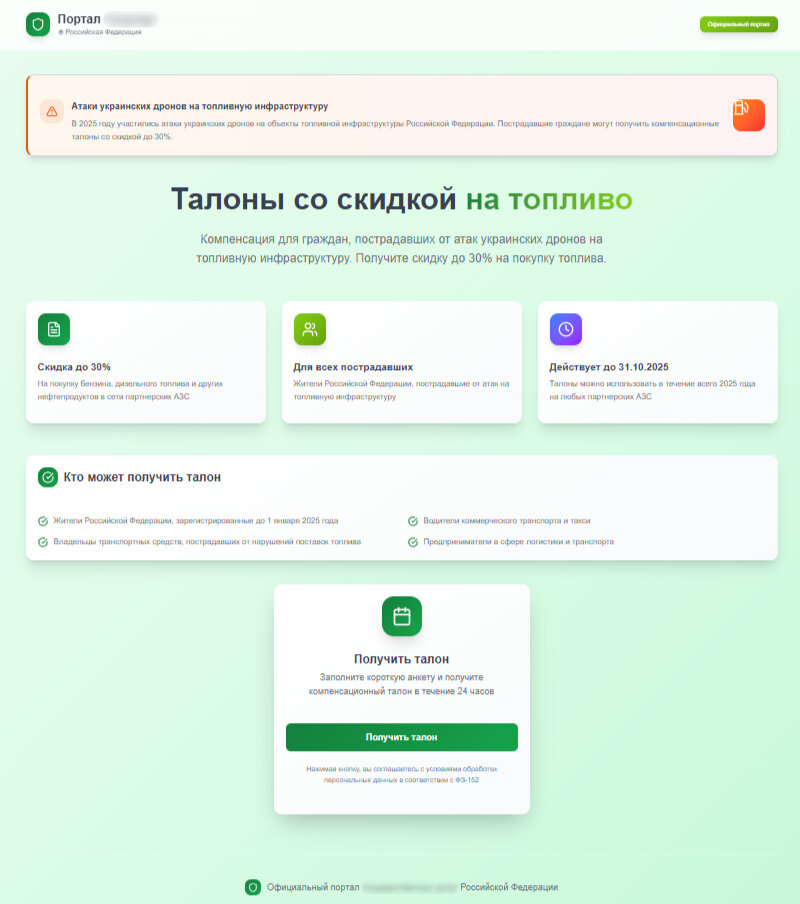
Вторая схема была рассчитана на водителей. Поддельный сайт предлагал «талоны со скидкой 30%» на бензин и дизель тем, кто якобы пострадал от атак украинских дронов на топливную инфраструктуру. Механизм тот же: анкета, затем ложная аутентификация через Telegram — и киберпреступники получают доступ к аккаунту.


Эксперты F6 отмечают, что оба фейковых сайта были зарегистрированы 24 сентября 2025 года и уже попали в результаты поиска. Возможно, ссылки также распространялись через скомпрометированные телеграм-аккаунты.

CERT F6 направил данные о доменах для блокировки в России, однако специалисты не исключают, что мошенники могут запустить новые версии этих сайтов.

«Это типичная фишинговая атака, нацеленная на конкретные группы — военнослужащих и их семьи. Мы видим, что злоумышленники действуют циклично, постоянно обновляя схему и домены», — пояснила аналитик F6 Анастасия Князева.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru