


Аддоны Firefox будут по-новому заявлять о работе с персональными данными

Аддоны Firefox будут по-новому заявлять о работе с персональными данными

Аддоны Firefox будут по-новому заявлять о работе с персональными данными

Компания Mozilla меняет способ декларирования сбора и передачи ПДн для дополнений Firefox, публикуемых в ее каталоге. Начиная с 3 ноября, такая активность аддонов должна прописываться в файле manifest.json.

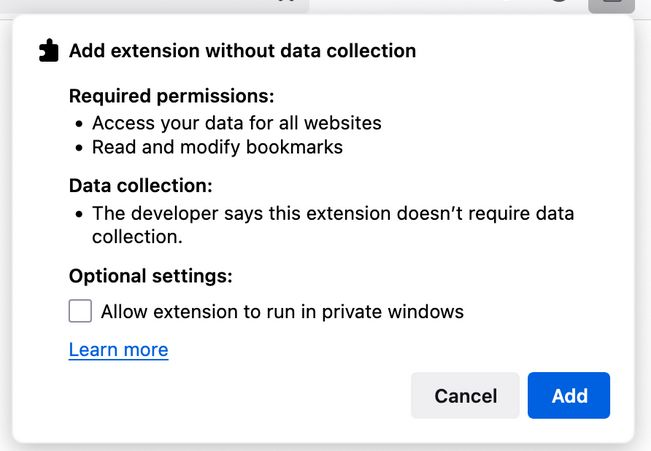
Если продукт не работает с персональными данными, в компоненте browser_specific_settings.gecko.data_collection_permissions следует указать значение «none». Новое требование пока касается лишь новинок на addons.mozilla.org (AMO), но к середине 2026 года распространится на весь ассортимент.

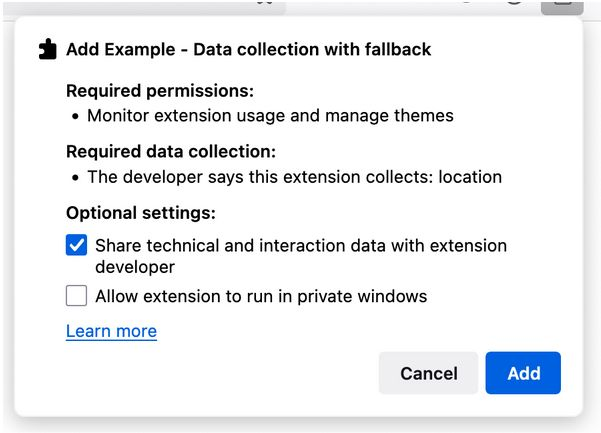
Включенная в манифест информация о сборе персональных данных либо отсутствии такового будет выводиться юзеру вместе с запросом на разрешения при установке аддона Firefox:


Те же сведения будут отображаться в менеджере about:addons (раздел Permissions and Data) и на странице дополнения в каталоге AMO.

В свойстве browser_specific_settings.gecko.data_collection_permissions также можно указать опциональные, отключаемые методы работы с персональными данными — такими как личные идентификаторы (ФИО, email, телефон, адрес, возраст и проч.), финансовая информация, геолокация, учетки, история браузера, поисковые запросы и взаимодействие с сайтами.

Начав использовать data_collection_permissions, разработчики должны будут выполнять это требование во всех последующих версиях своего продукта. Несоответствие грозит отклонением заявки на подпись для включения в каталог AMO.

В тех случаях, когда аддон совместим лишь с десктопными Firefox версий ниже 140 или Firefox для Android ниже 142, пользователям по-прежнему должна быть предоставлена возможность управления сбором персональных данных и передачей их на внешние серверы.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru