


Фанатов Minecraft атакует новый Python-троян удаленного доступа

Фанатов Minecraft атакует новый Python-троян удаленного доступа

Фанатов Minecraft атакует новый Python-троян удаленного доступа

Эксперты Netskope обнаружили неизвестного ранее RAT-зловреда, раздаваемого под видом Nursultan Client — легитимного приложения для Minecraft, пользующегося популярностью в геймерских сообществах Восточной Европы и России.

Анализ экзешника весом 68,5 Мбайт, созданного с помощью PyInstaller, показал, что это многофункциональный троян, способный воровать данные из Discord и браузеров пользователей Windows, а также облегчать слежку на других платформах (macOS, Linux).

Для получения команд и вывода украденных данных новобранец использует Telegram. Токен доступа к боту и ID авторизованного юзера жестко прописаны в коде Python-зловреда.

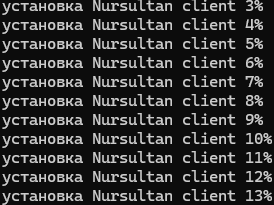
При запуске под Windows зловред отображает в консоли фейковый процесс установки легитимного Nursultan Client, пытаясь скрыть свое присутствие.


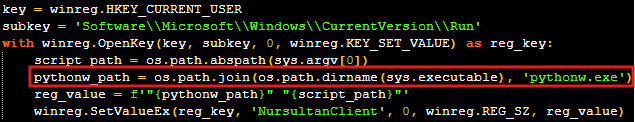
Вредонос также прописывается на автозапуск, создавая новый ключ в системном реестре. Как оказалось, при реализации механизма персистентности автор нового RAT допустил ошибку: команду на запуск исполняемого файла соответствующий код строит некорректно:


Новоявленный троян умеет извлекать токены аутентификации из Discord-клиентов, а также сохраненные в браузерах данные (Google Chrome, Microsoft Edge, Firefox, Opera, Brave).

По команде info он собирает исчерпывающую информацию о зараженной системе: имя компьютера, имя пользователя, версия ОС, используемый CPU, емкость памяти и заполнение дисков, локальный и внешний IP-адреса. Закончив профилирование, зловред отправляет оператору русскоязычный отчет.

Возможности слежки с помощью нового RAT включают получение скриншотов и фото с подключенной к компьютеру веб-камеры. Вредонос также наделен функциями adware: умеет отображать полученные с C2 тексты / картинки в виде всплывающих сообщений и автоматически открывать встроенные в них ссылки.

Отсутствие средств противодействия анализу и кастомной обфускации кода, а также вшитая строка ALLOWED_USERS навели исследователей на мысль, что новый зловред удаленного доступа предоставляется в пользование по модели MaaS — Malware-as-a-Service, как услуга.

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru