


Фанатов Minecraft атакует новый Python-троян удаленного доступа

Фанатов Minecraft атакует новый Python-троян удаленного доступа

Фанатов Minecraft атакует новый Python-троян удаленного доступа

Эксперты Netskope обнаружили неизвестного ранее RAT-зловреда, раздаваемого под видом Nursultan Client — легитимного приложения для Minecraft, пользующегося популярностью в геймерских сообществах Восточной Европы и России.

Анализ экзешника весом 68,5 Мбайт, созданного с помощью PyInstaller, показал, что это многофункциональный троян, способный воровать данные из Discord и браузеров пользователей Windows, а также облегчать слежку на других платформах (macOS, Linux).

Для получения команд и вывода украденных данных новобранец использует Telegram. Токен доступа к боту и ID авторизованного юзера жестко прописаны в коде Python-зловреда.

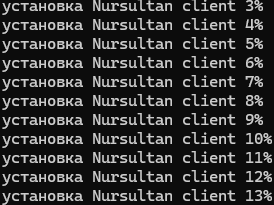
При запуске под Windows зловред отображает в консоли фейковый процесс установки легитимного Nursultan Client, пытаясь скрыть свое присутствие.


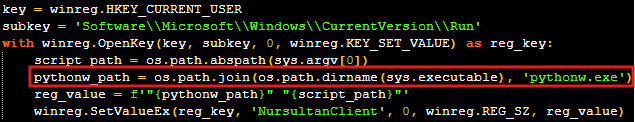
Вредонос также прописывается на автозапуск, создавая новый ключ в системном реестре. Как оказалось, при реализации механизма персистентности автор нового RAT допустил ошибку: команду на запуск исполняемого файла соответствующий код строит некорректно:


Новоявленный троян умеет извлекать токены аутентификации из Discord-клиентов, а также сохраненные в браузерах данные (Google Chrome, Microsoft Edge, Firefox, Opera, Brave).

По команде info он собирает исчерпывающую информацию о зараженной системе: имя компьютера, имя пользователя, версия ОС, используемый CPU, емкость памяти и заполнение дисков, локальный и внешний IP-адреса. Закончив профилирование, зловред отправляет оператору русскоязычный отчет.

Возможности слежки с помощью нового RAT включают получение скриншотов и фото с подключенной к компьютеру веб-камеры. Вредонос также наделен функциями adware: умеет отображать полученные с C2 тексты / картинки в виде всплывающих сообщений и автоматически открывать встроенные в них ссылки.

Отсутствие средств противодействия анализу и кастомной обфускации кода, а также вшитая строка ALLOWED_USERS навели исследователей на мысль, что новый зловред удаленного доступа предоставляется в пользование по модели MaaS — Malware-as-a-Service, как услуга.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru