


Владельцам сайтов приходят фейковые письма о продлении домена за 2190 руб.

Владельцам сайтов приходят фейковые письма о продлении домена за 2190 руб.

Владельцам сайтов приходят фейковые письма о продлении домена за 2190 руб.

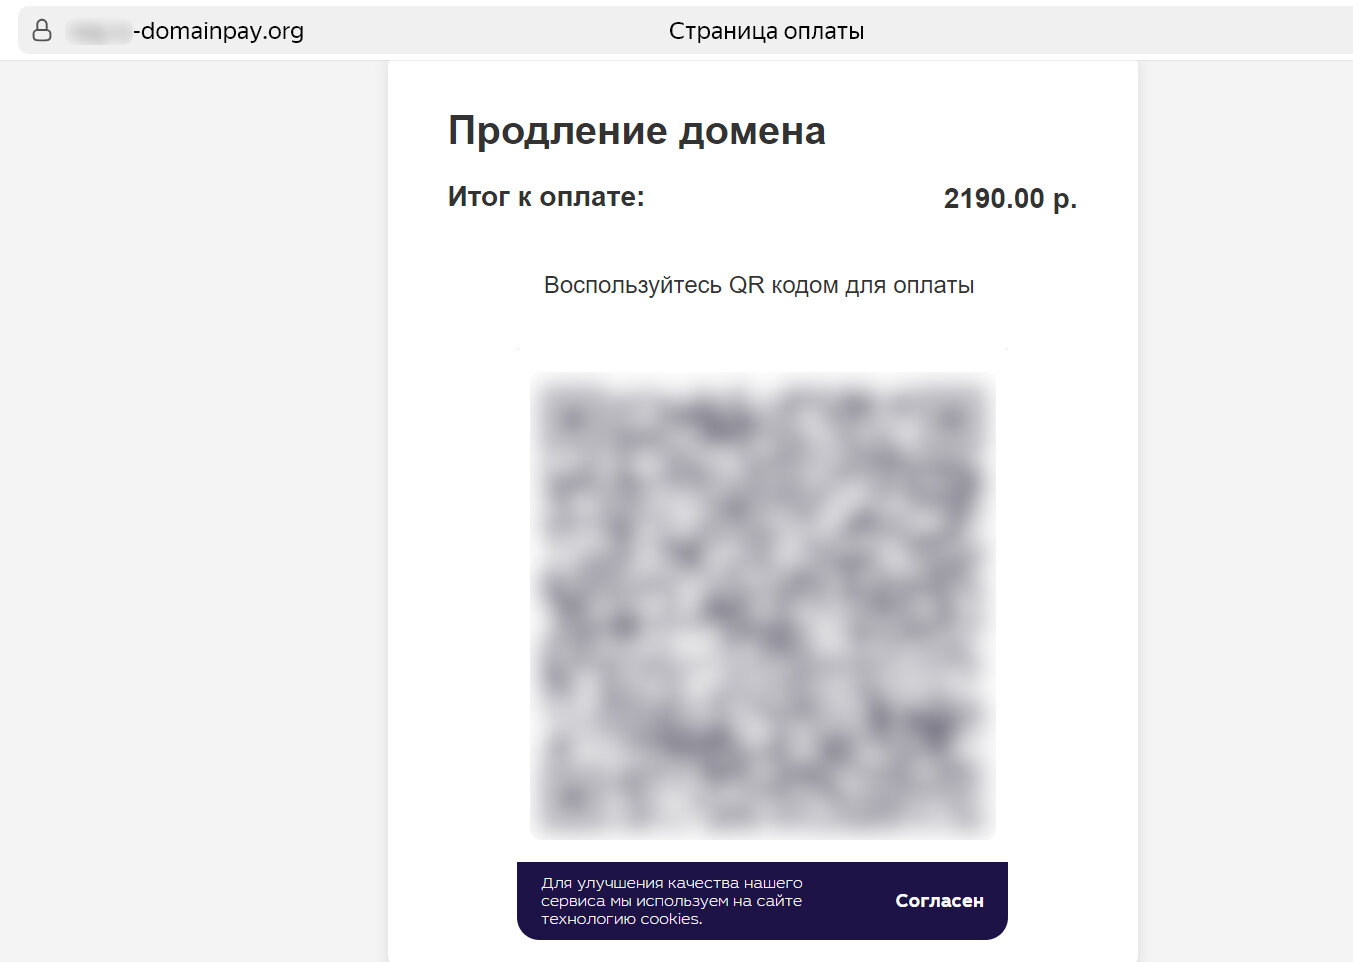
Исследователи из компании F6 предупреждают о новой волне мошенничества, нацеленного на владельцев доменных имён, у которых подходит к концу срок регистрации. Злоумышленники действуют по классической схеме: от имени регистратора они рассылают письма о необходимости продлить домен, добавляют в сообщение QR-код для оплаты и указывают сумму — 2190 рублей.

Оплата якобы должна происходить через «популярную платёжную систему», но на деле деньги уходят на обычный мобильный номер.

Как работает схема

Аналитики департамента Digital Risk Protection компании F6 выяснили, что преступники используют сервисы Whois, чтобы собрать информацию о доменах, срок которых скоро истечёт. Затем в открытых источниках находят контактные данные администраторов и шлют им поддельные письма.


С марта по июль 2025 года злоумышленники зарегистрировали не менее шести доменов в зонах .RU, .ONLINE и .ORG, в названиях которых встречаются слова вроде «payments», «domainpay», «paydomain» и «payonlinehost».

Эти сайты маскируются под реальные ресурсы: переход на главную страницу ведёт на официальный сайт регистратора, а фальшивая страница оплаты доступна только по прямой ссылке из письма.

Масштаб угрозы

По данным статистических сервисов, только в зоне .RU ежедневно продлевается более 15 тысяч доменов — а значит, потенциальных жертв у мошенников может быть сотни тысяч.

«Главная особенность этой волны атак — использование популярной платёжной системы, — объясняет Максим Ионов, ведущий аналитик F6. — Злоумышленники рассчитывают на доверие к знакомому бренду. Но если вам предлагают оплатить продление по номеру телефона — это стопроцентный признак мошенничества».

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru