


В интернете найдены 269 000 устройств F5 с незакрытыми уязвимостями

В интернете найдены 269 000 устройств F5 с незакрытыми уязвимостями

В интернете найдены 269 000 устройств F5 с незакрытыми уязвимостями

После обнародования атаки на F5 эксперты начали сканировать Сеть в поисках хостов, уязвимых к взлому. В Shadowserver Foundation такие проверки проводятся автоматом и ежедневно; результаты оказались плачевными: под ударом около 269 тыс. устройств.

Напомним, авторам атаки удалось проникнуть в сеть F5 и выкрасть исходники продуктов линейки BIG-IP, а также данные о новых опасных уязвимостях.

Обнаружив утечку, вендор в срочном порядке выпустил патчи и усилил защиту своей инфраструктуры. Судя по данным Shadowserver, реакция его многочисленных клиентов оказалась менее быстрой.

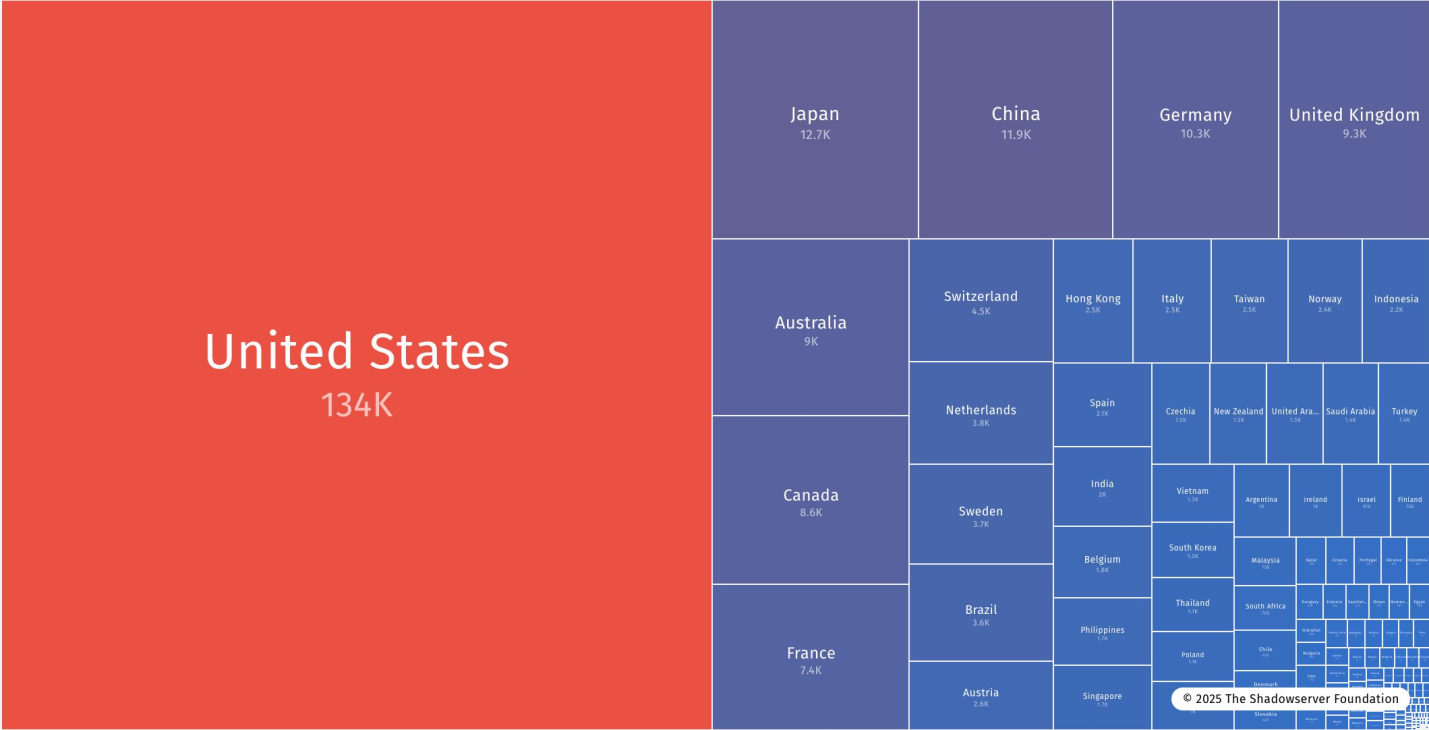
Согласно статистике, опубликованной активистами в X и на своем сайте, половина доступных из интернета и потенциально уязвимых устройств F5 (отслеживаются по IP) находятся в США:


Публично доступный интерфейс управления критически важными сетевыми устройствами — настоящий подарок для злоумышленников. Эксплойт позволяет закрепиться в целевой сети, развить атаку и украсть конфиденциальные данные.

Пользователям продуктов F5 и админам рекомендуется обновить BIG-IP, F5OS, BIG-IP Next for Kubernetes, BIG-IQ и клиенты APM в кратчайшие сроки.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru