


Android получила новую защиту от мошенников и вход по номеру телефона

Android получила новую защиту от мошенников и вход по номеру телефона

Android получила новую защиту от мошенников и вход по номеру телефона

Разработчики Google реализовали новые функции, призванные защитить владельцев Android-устройств от происков мошенников, агрессивность которых растет, а уловки и приманки становятся все более реалистичными.

Две таких фичи получило приложение Google Messages, еще две помогают восстановить доступ к аккаунту при утере или краже гаджета. Об одной из них, Recovery Contacts, мы уже писали.

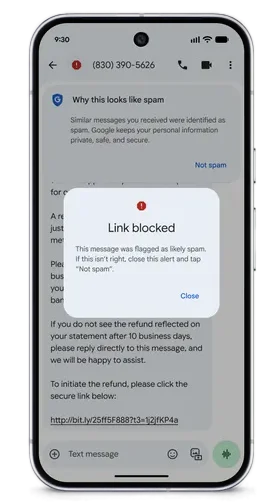
Для повышения надежности ссылок в Google Messages введена автоблокировка, уже доступная всем юзерам. Если сообщение сочтено подозрительным, при попытке перехода по ссылке выводится предупреждение, и блокировку можно будет снять, лишь пометив послание как «не спам».


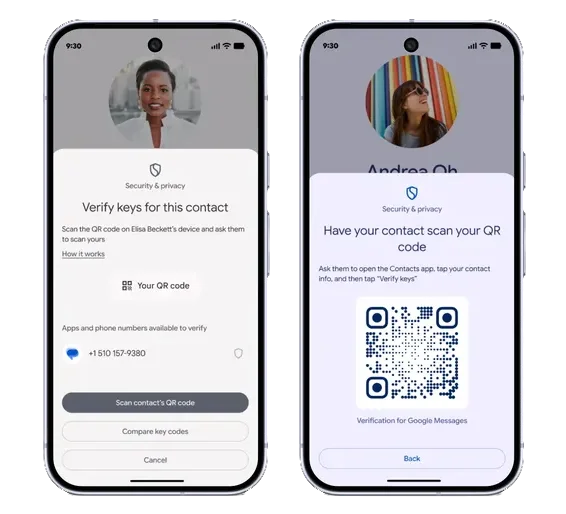
Новый инструмент Key Verifier предоставляет защиту от имитаторов родственников или знакомых в Google Messages. Получатель сообщения может удостовериться в подлинности отправителя с помощью QR-кода или сопоставлением номера телефона с тем, что числится в адресной книге.

Функция верификатора, который будет совершенствоваться, доступна пользователям Android 10 и выше.


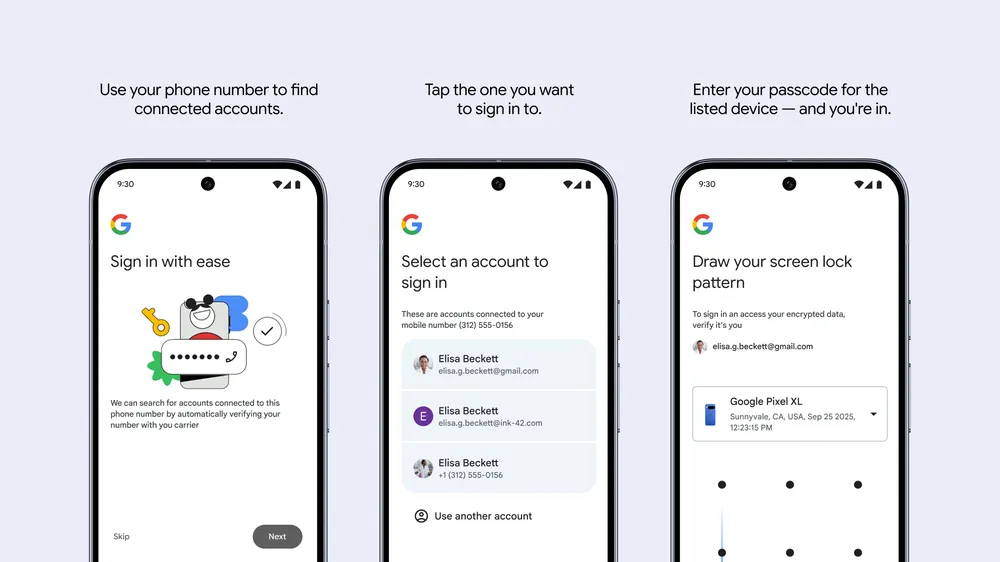
Механизм Sign In with Mobile Number позволяет при утере Android-устройства войти в аккаунт по привязанному номеру телефона — уже с нового гаджета. Сервис автоматом найдет ассоциированные учетные записи, и владелец сможет подтвердить свою личность, введя прежний код разблокировки; пароль при этом не понадобится.

После входа можно будет определить местоположение потери, используя Find Hub. Развертывание новой опции уже стартовало, и в скором времени ее включат всем юзерам.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru