


Android получила новую защиту от мошенников и вход по номеру телефона

Android получила новую защиту от мошенников и вход по номеру телефона

Android получила новую защиту от мошенников и вход по номеру телефона

Разработчики Google реализовали новые функции, призванные защитить владельцев Android-устройств от происков мошенников, агрессивность которых растет, а уловки и приманки становятся все более реалистичными.

Две таких фичи получило приложение Google Messages, еще две помогают восстановить доступ к аккаунту при утере или краже гаджета. Об одной из них, Recovery Contacts, мы уже писали.

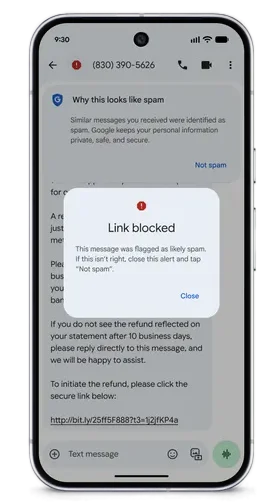
Для повышения надежности ссылок в Google Messages введена автоблокировка, уже доступная всем юзерам. Если сообщение сочтено подозрительным, при попытке перехода по ссылке выводится предупреждение, и блокировку можно будет снять, лишь пометив послание как «не спам».


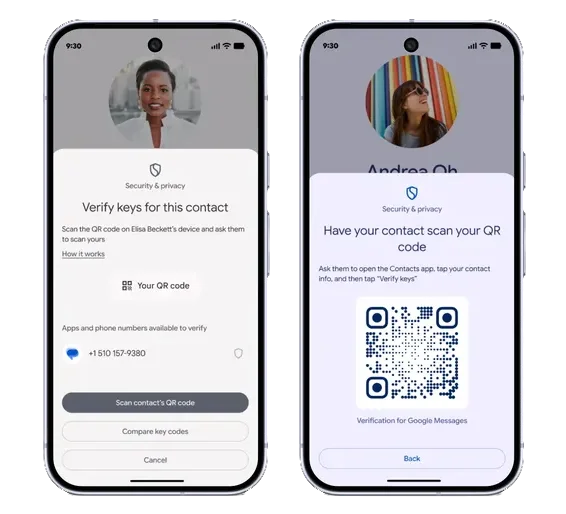
Новый инструмент Key Verifier предоставляет защиту от имитаторов родственников или знакомых в Google Messages. Получатель сообщения может удостовериться в подлинности отправителя с помощью QR-кода или сопоставлением номера телефона с тем, что числится в адресной книге.

Функция верификатора, который будет совершенствоваться, доступна пользователям Android 10 и выше.


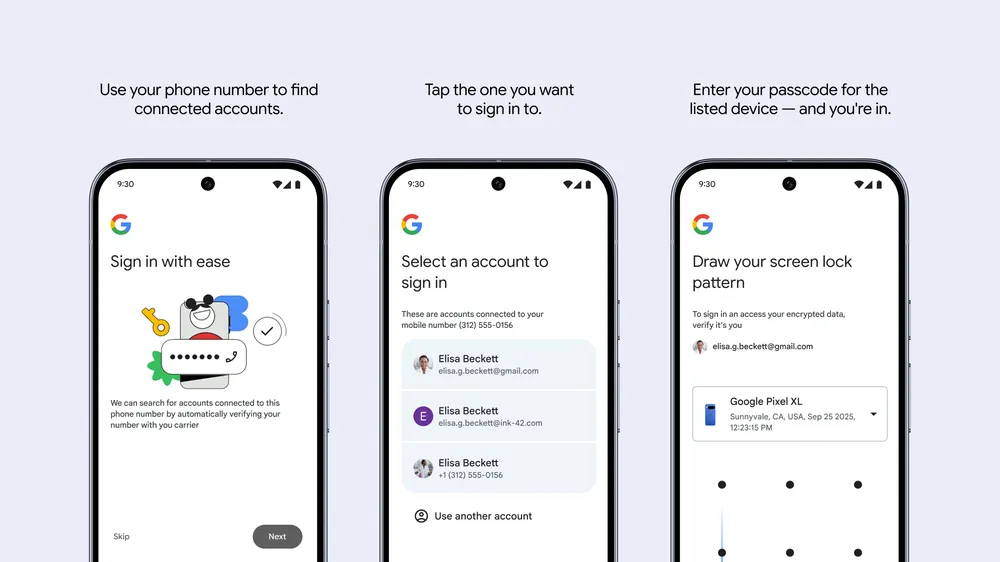
Механизм Sign In with Mobile Number позволяет при утере Android-устройства войти в аккаунт по привязанному номеру телефона — уже с нового гаджета. Сервис автоматом найдет ассоциированные учетные записи, и владелец сможет подтвердить свою личность, введя прежний код разблокировки; пароль при этом не понадобится.

После входа можно будет определить местоположение потери, используя Find Hub. Развертывание новой опции уже стартовало, и в скором времени ее включат всем юзерам.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru