


Т2 будет предоставлять все услуги ИБ под единым брендом Safewall

Т2 будет предоставлять все услуги ИБ под единым брендом Safewall

Т2 будет предоставлять все услуги ИБ под единым брендом Safewall

Российский оператор связи Т2 объединил все свои ИБ-сервисы на общей платформе и зарегистрировал под нее новый товарный знак — Safewall. Инвестиции в новый проект, по оценкам экспертов, составили несколько сотен миллионов рублей.

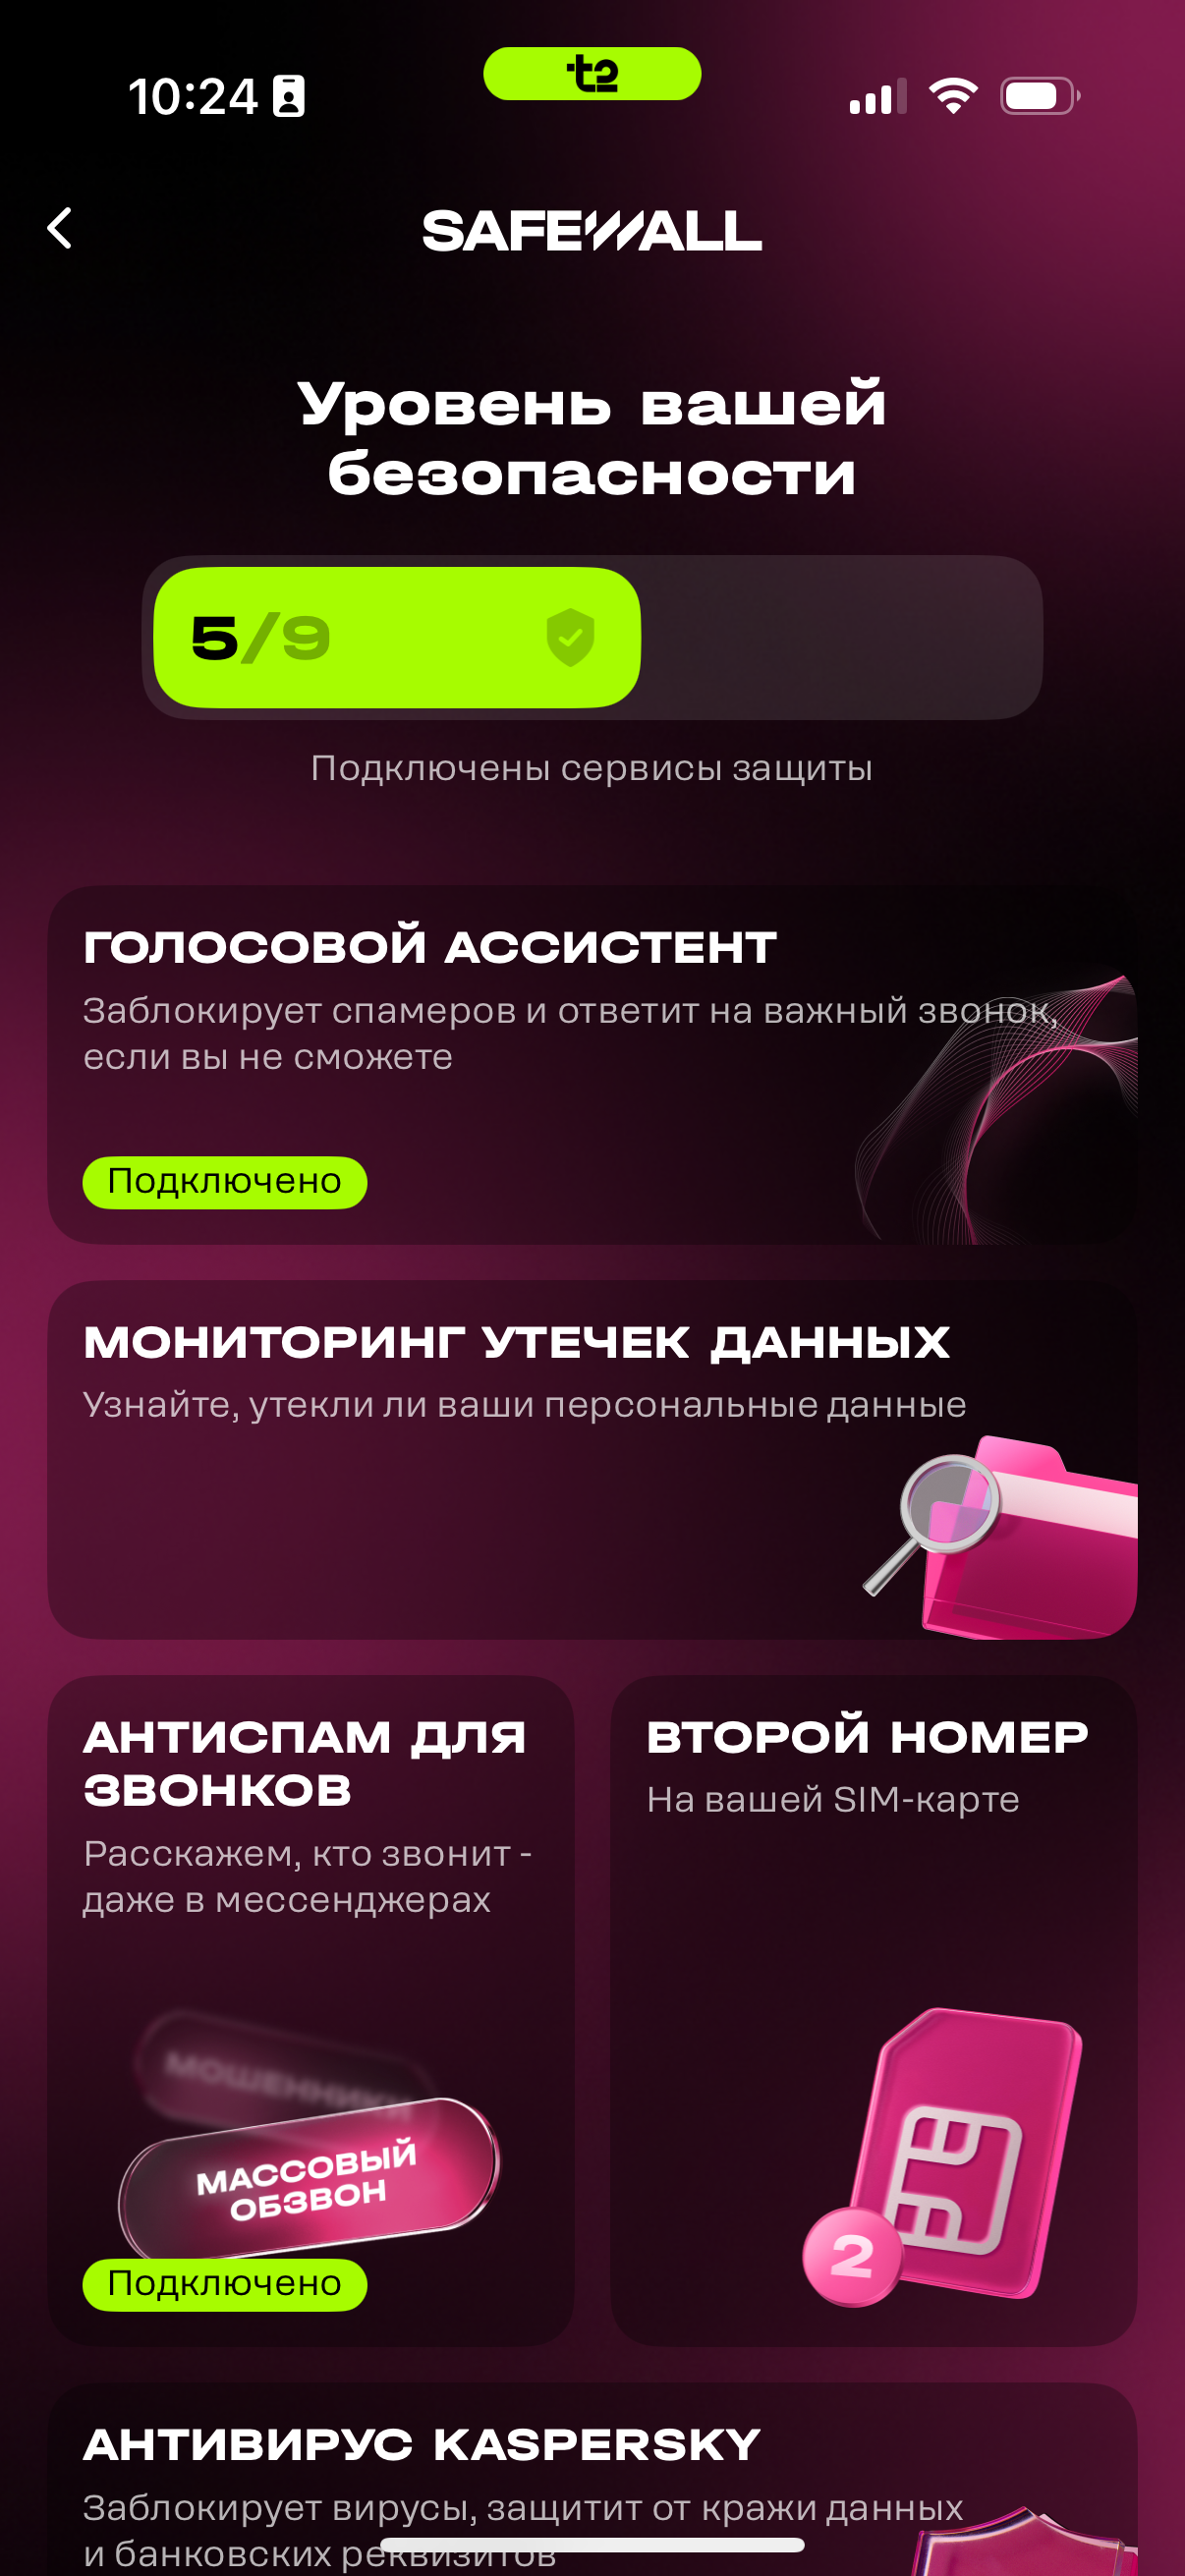
В настоящее время абонентам Т2 доступны возможности проактивной защиты, поведенческого анализа, антифрод, голосовой ассистент. Развивать SafeWall планируется за счет добавления новых модулей — собственных разработок и решений партнеров компании.

Базовый уровень безопасности бесплатен и включает блокировку мошеннических звонков, антиспам для СМС, защиту от скрытых подписок, защиту от взлома аккаунта Госуслуг (запрет на доставку СМС-кодов во время звонков).

В рамках бесплатного ИБ-пакета также доступны блокировка телефонных вызовов и СМС с зарубежных номеров, автоматическая маркировка входящих звонков, мониторинг утечек персональных данных, помощь голосового ассистента.

Набор защитных функций можно расширить за счет подключения платных сервисов — таких как «Где мои дети» (геолокация), «Антивирус Kaspersky» и Kaspersky Safe Kids.

Получить доступ к Safewall можно из соответствующего раздела в мобильном приложении Т2:

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru