Специалисты Калифорнийского университета в Сан-Диего (UCSD) и Университета Мэриленда (UMD) выяснили: примерно половина спутниковых коммуникаций на геостационарной орбите не защищена шифрованием. Это значит, что перехватить данные можно с помощью обычного оборудования за несколько сотен долларов — без спецдопуска и супертехнологий.
Исследователи установили на крыше университета спутниковую антенну и приёмник стоимостью около $800. С их помощью они начали «слушать» открытые сигналы спутников, которые находятся в зоне видимости Сан-Диего.
Результаты оказались шокирующими: среди передаваемых данных были звонки и СМС абонентов T-Mobile, трафик авиапассажиров из систем бортового Wi-Fi, сообщения инфраструктурных компаний, военные и полицейские радиоканалы.
«Мы думали, что всё это зашифровано. Но снова и снова оказывалось, что — нет», — рассказал соавтор исследования, профессор UCSD Аарон Шульман.
Команда не взламывала сети и не подменяла трафик — они просто принимали сигналы, которые спутники передают на огромную территорию Земли. По сути, всё это можно было перехватить, просто «посмотрев вверх».
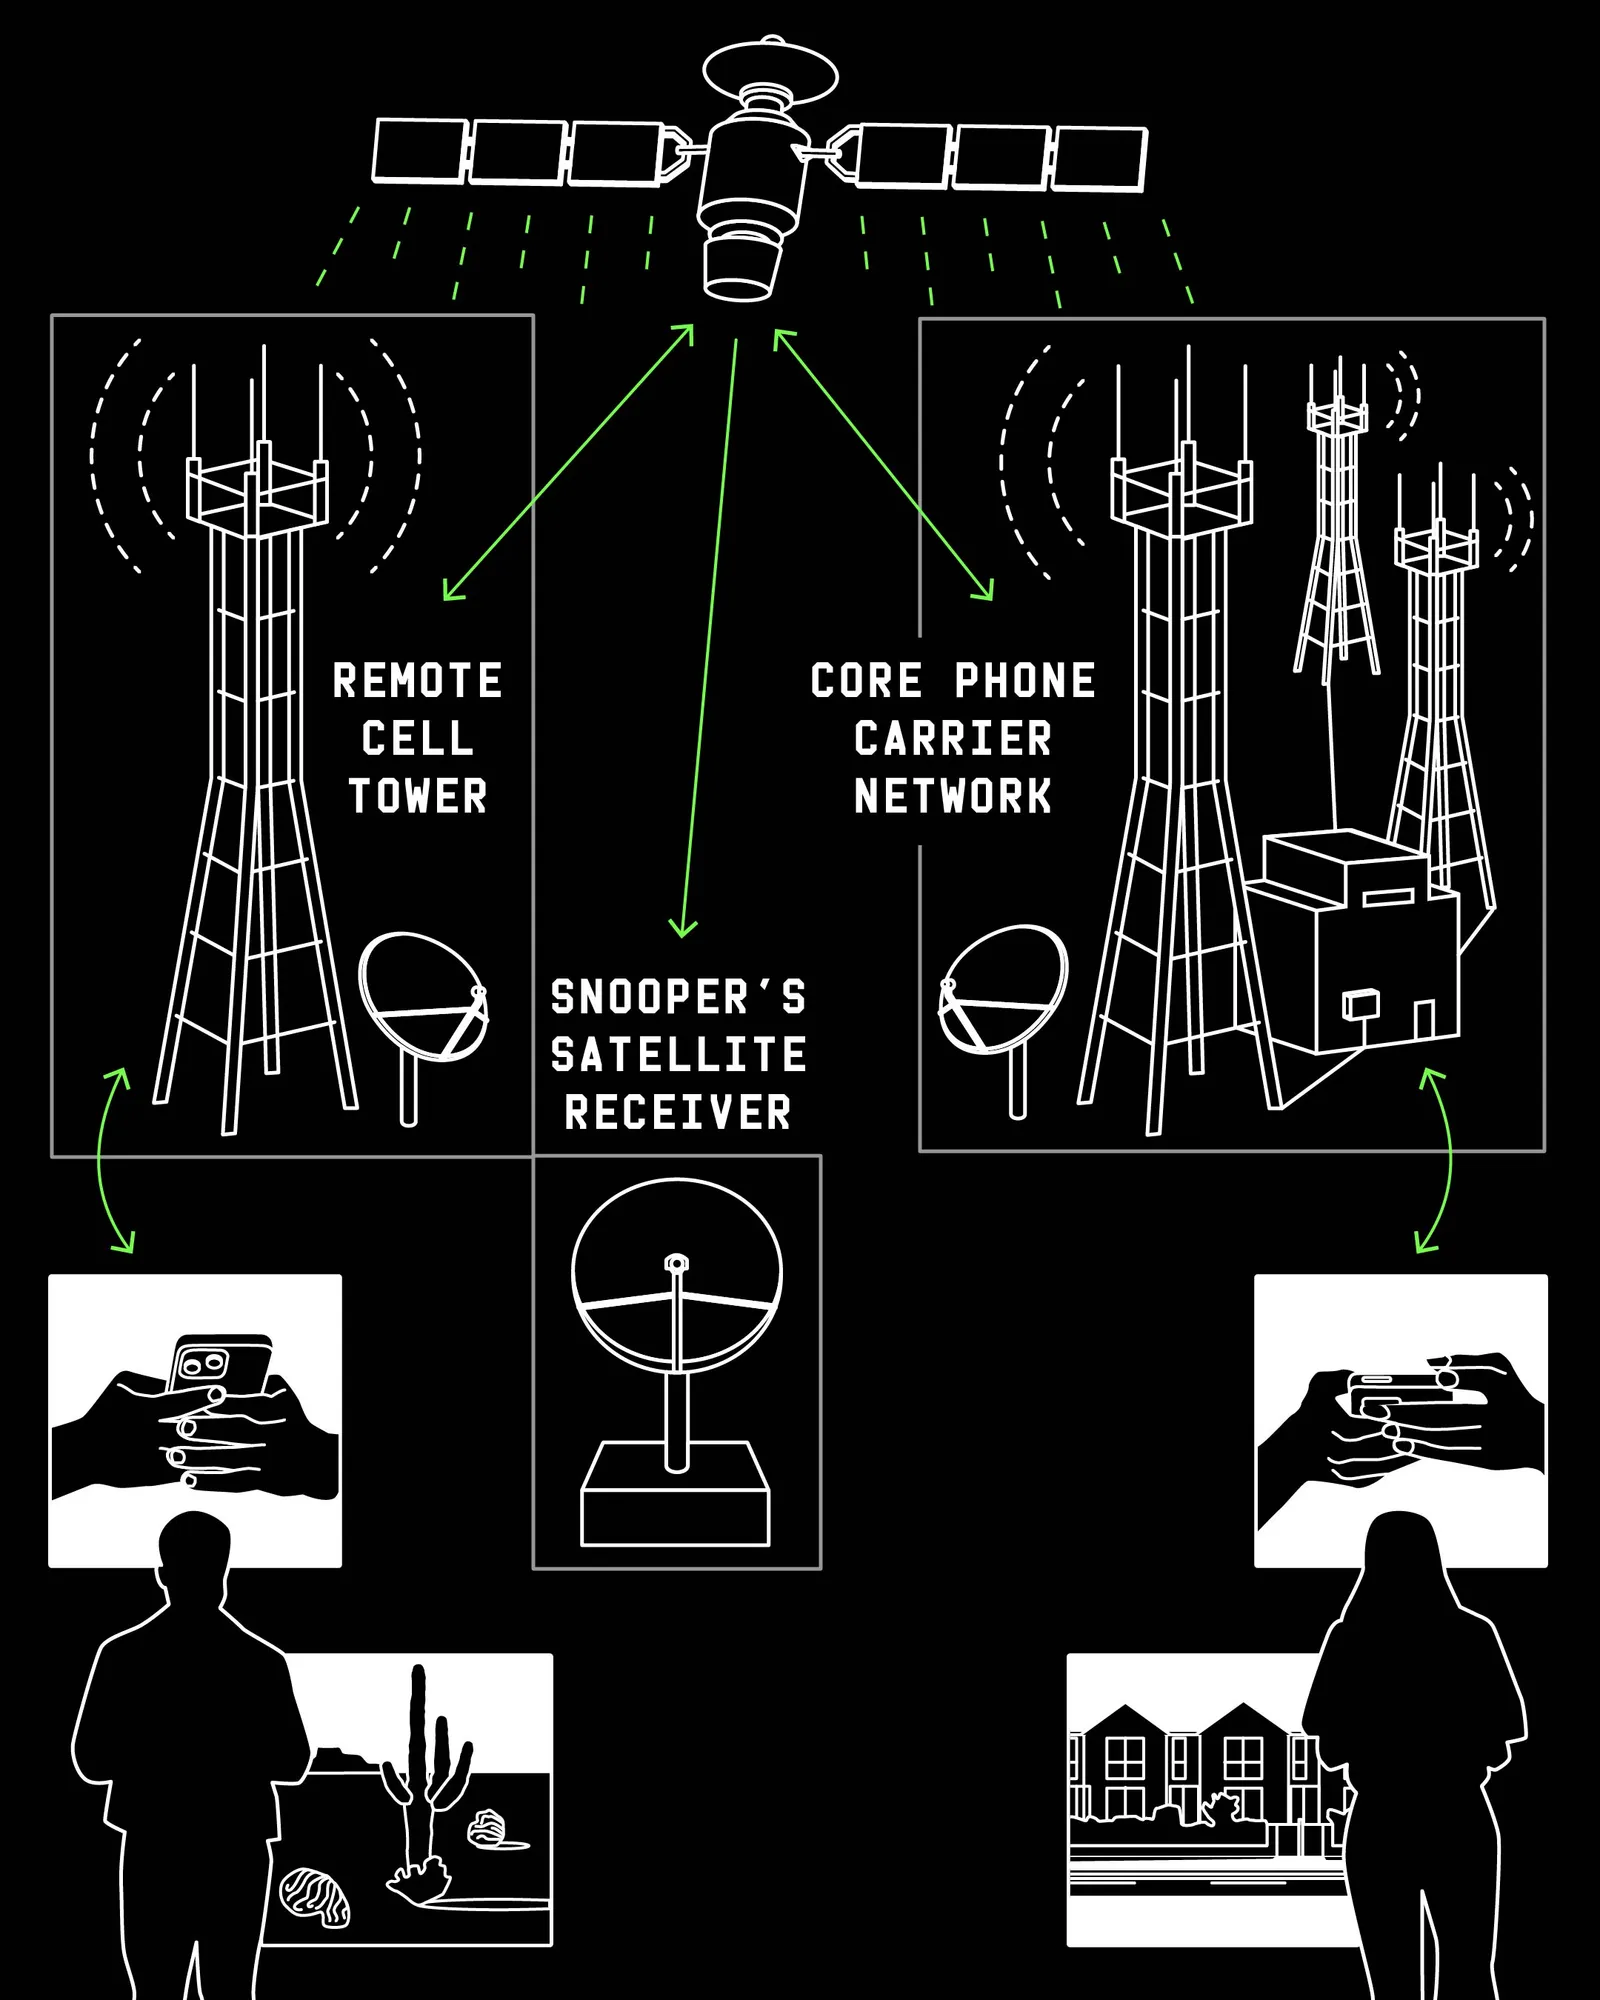
Самым громким открытием стали незашифрованные бэкхол-соединения (внутренний канал между вышками и основной сетью) у операторов T-Mobile, AT&T Mexico и Telmex.
За девять часов прослушивания трафика T-Mobile исследователи собрали более 2700 телефонных номеров и даже фрагменты реальных звонков и сообщений.
Помимо этого, перехватывались данные:
- военных кораблей США — включая имена судов;
- мексиканских военных и полиции, вплоть до координат вертолётов и описания операций;
- госкомпаний Мексики, например, энергетической CFE, которая передавала в открытом виде внутренние отчёты, имена клиентов и данные об авариях;
- инфраструктурных систем, включая нефтегазовые платформы;
- корпоративной переписки Walmart Mexico и данных банкоматов Santander, Banorte и Banjercito;
- бортового интернета авиакомпаний, где можно было видеть метаданные и аудиопотоки новостных каналов.
Большинство компаний, предупреждённых исследователями, уже включили шифрование. T-Mobile закрыла уязвимость через несколько недель, AT&T — «незамедлительно». А вот некоторые владельцы критической инфраструктуры, по словам авторов, до сих пор не исправили ситуацию.
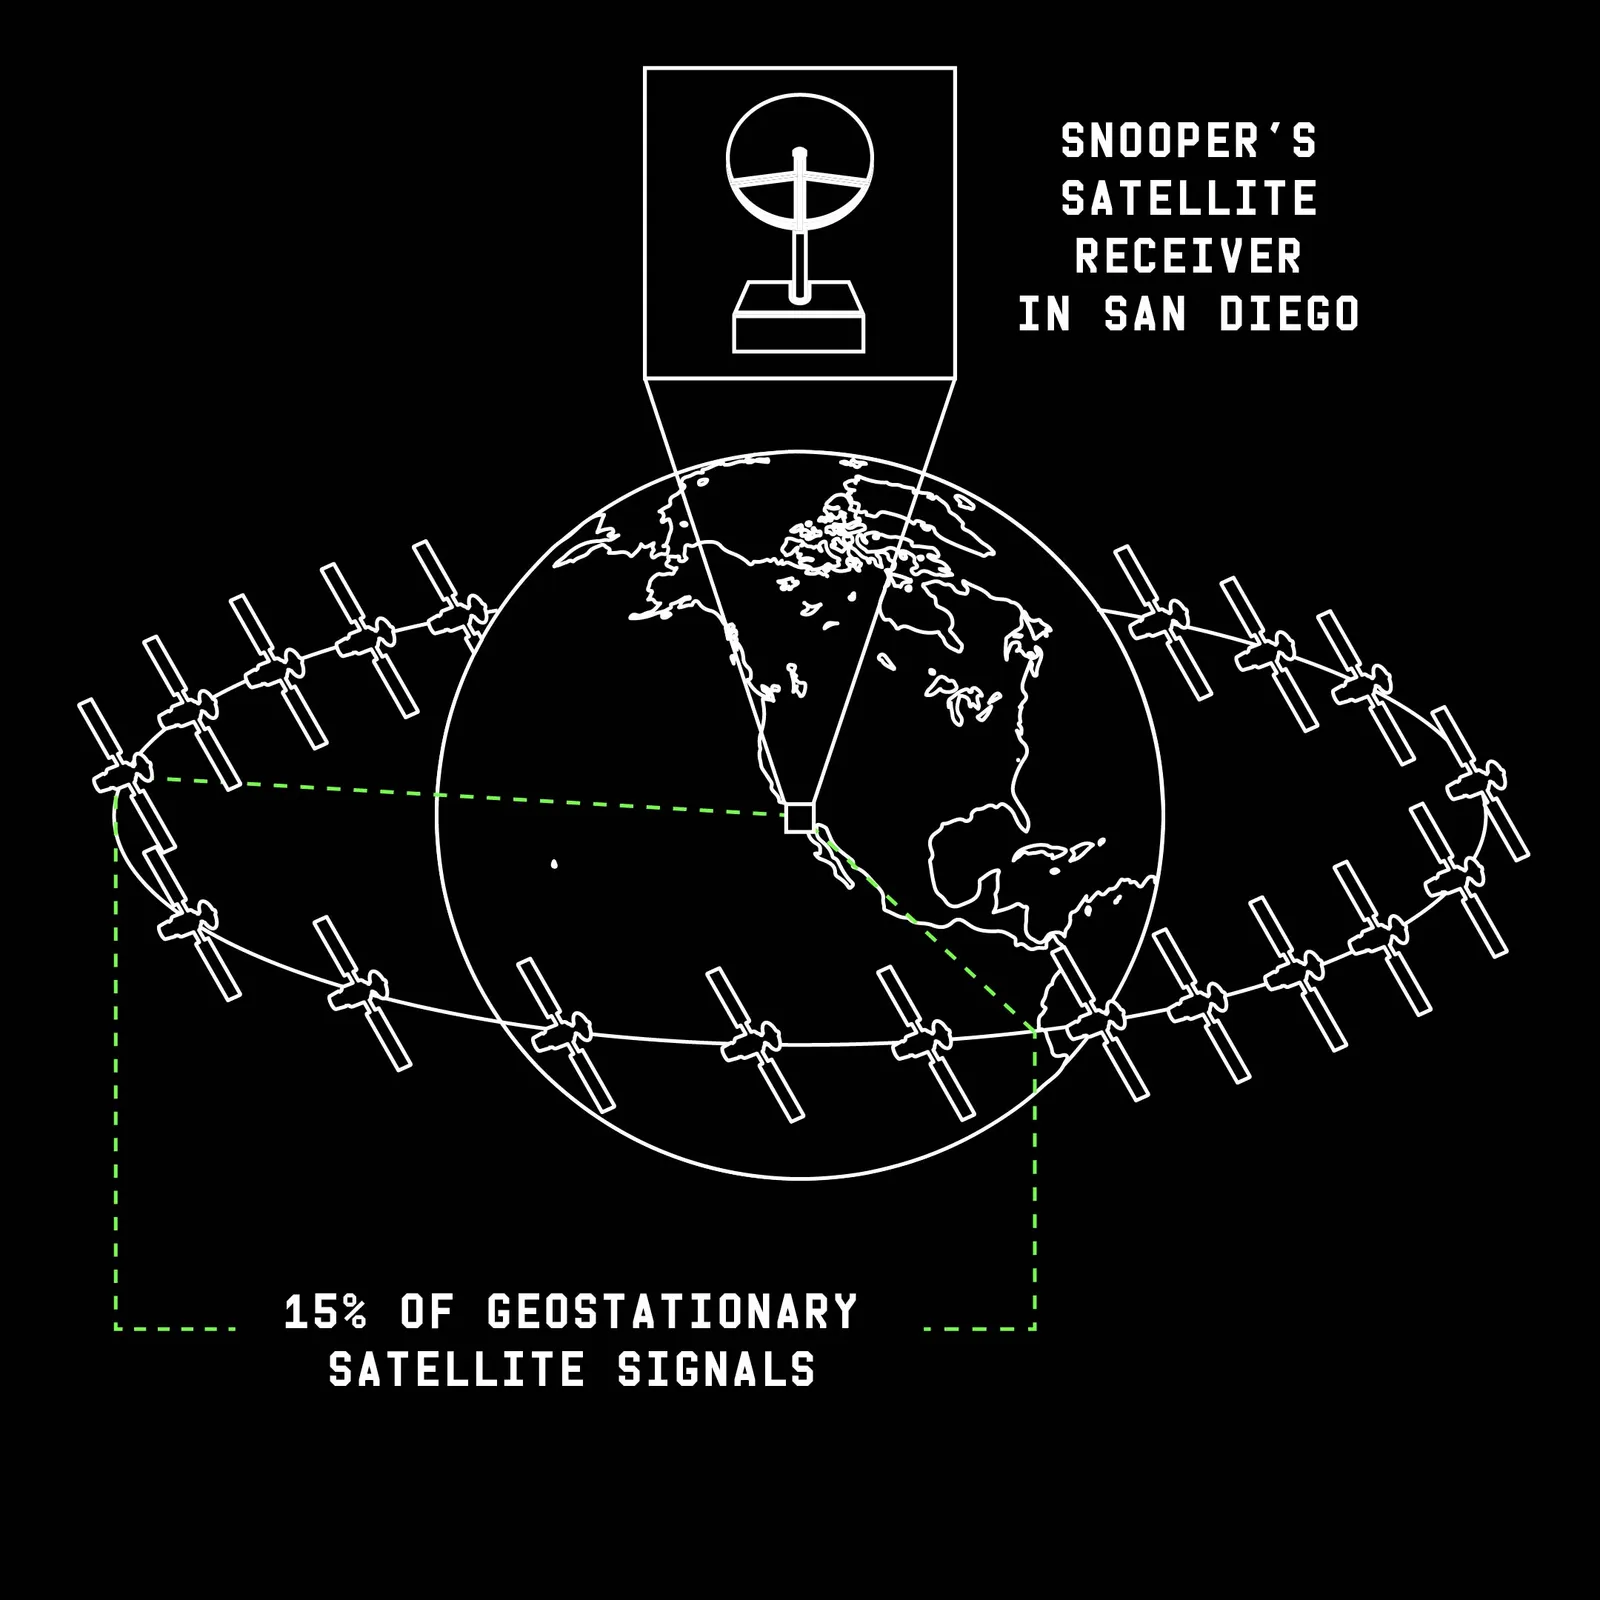
Исследование охватило лишь около 15% спутников, видимых из Сан-Диего. То есть на орбите остаются тысячи других, передающих трафик без защиты. По оценке экспертов, уязвимые данные могут передаваться годами, пока операторы и ведомства не модернизируют старые системы.
«Это не история про хакеров с миллионами. Всё сделано на уровне пользователя спутникового ТВ», — отмечает криптограф из Джорджтауна Мэтт Блейз. — «Теперь это смогут повторить сотни людей — и далеко не все будут действовать во благо».
Команда UCSD и UMD опубликовала свой анализ и даже выложила open-source-инструмент «Don’t Look Up» на GitHub, чтобы другие могли проверить свои системы. Учёные признают, что публикация может привлечь внимание злоумышленников, но считают, что открытость ускорит переход к повсеместному шифрованию.
Профессор криптографии Надя Хенингер сравнила масштабы находки с разоблачениями Эдварда Сноудена:
«Тогда мы узнали, что разведслужбы тайно подслушивают кабели связи. А теперь выясняется, что похожие данные просто вещаются в эфир на полпланеты».