


Мошенники плодят клоны сайтов OpenAI и Sora 2 для кражи учетных данных

Мошенники плодят клоны сайтов OpenAI и Sora 2 для кражи учетных данных

Мошенники плодят клоны сайтов OpenAI и Sora 2 для кражи учетных данных

Эксперты Palo Alto Networks выявили новую фишинговую кампанию, нацеленную на сбор учеток пользователей продуктов OpenAI. Созданные злоумышленниками сайты-ловушки имитируют в основном недавно запущенный ИИ-сервис Sora 2.

Пользуясь тем, что новый видеогенератор доступен пока лишь в США и Канаде, мошенники переводят содержимое своих клонов на разные языки, предлагая опробовать Sora 2 в обмен на участие в онлайн-опросе, розыгрыше призов или аукционе криптовалютных токенов, приуроченном к знаменательному событию.

На настоящий момент исследователи обнаружили (.TXT) 14 поддельных доменов, зарегистрированных в рамках текущей кампании.

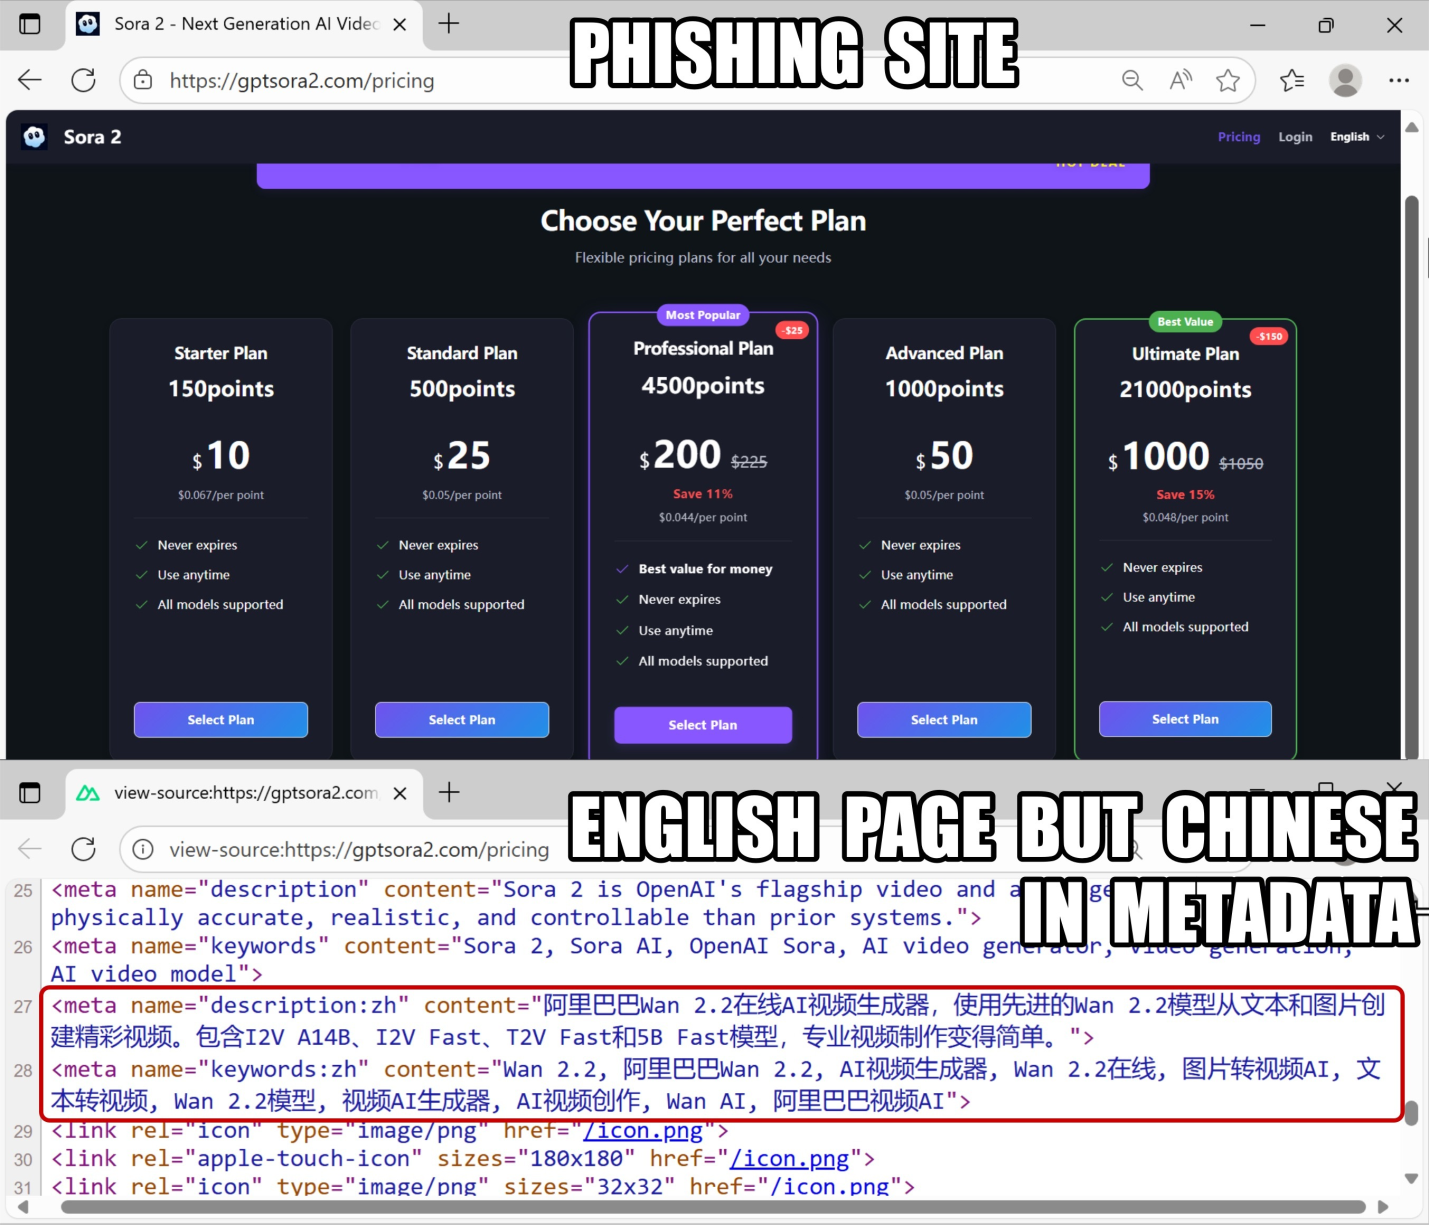
Одна из таких фальшивок предлагала четыре варианта подписки на Sora 2. Ее создатели мастерски скопировали дизайн официального портала OpenAI, однако подлог выдали метаданные на китайском языке.

При выборе плана подписки происходит редирект на фейковую форму входа с полями для ввода имейл и пароля.


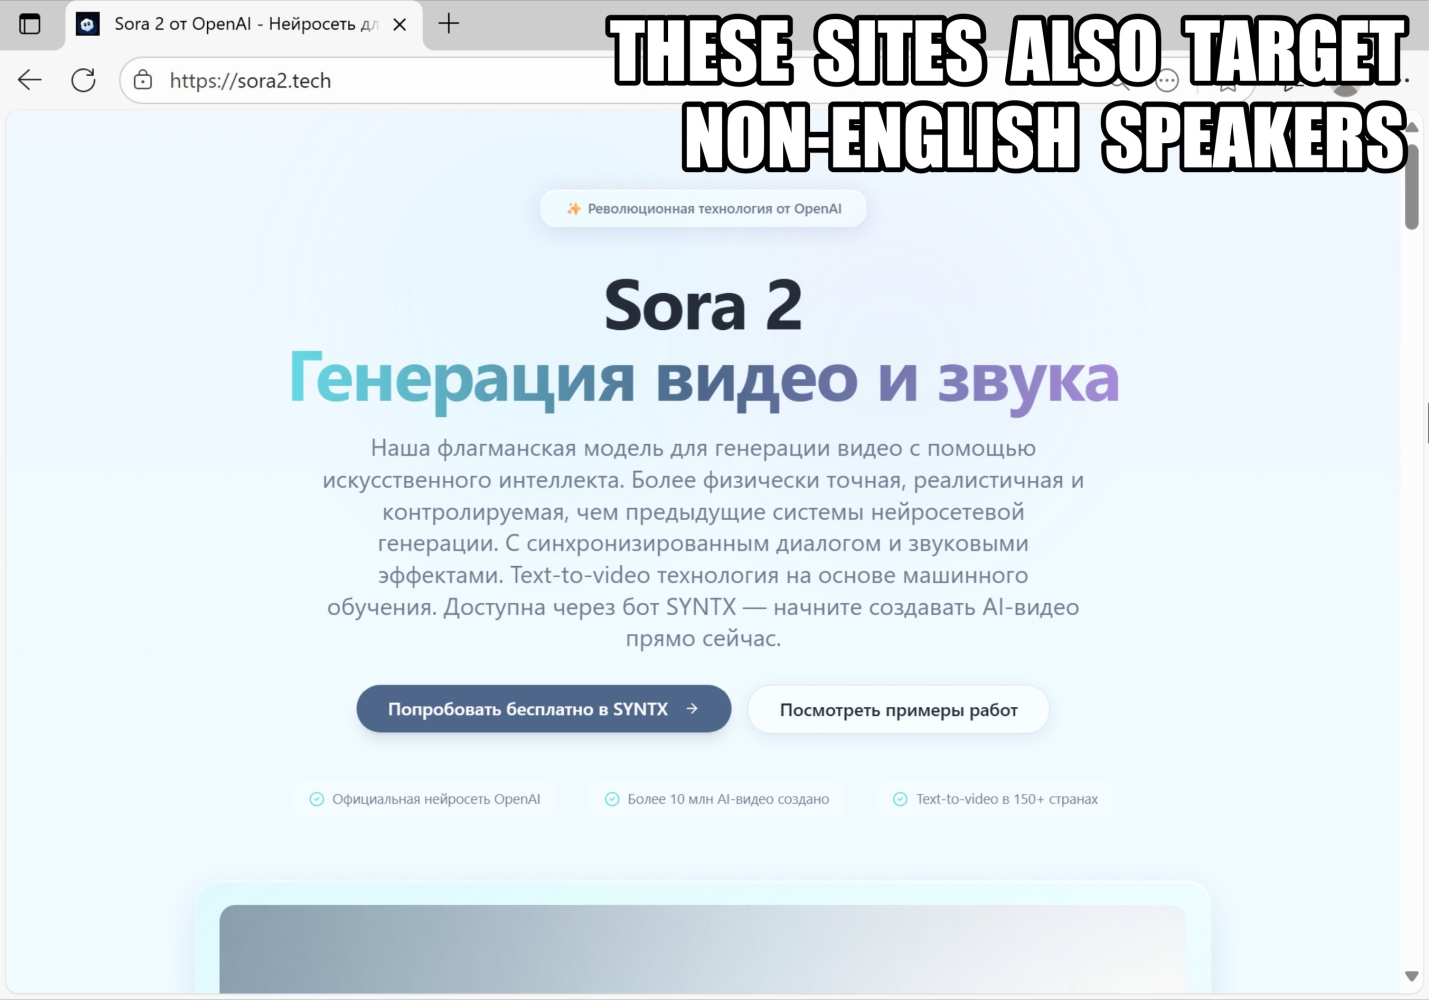
Для охвата большей аудитории злоумышленники создают клоны и на других языках, в том числе на русском. Переводы при этом, по словам экспертов, выполнены безукоризненно.


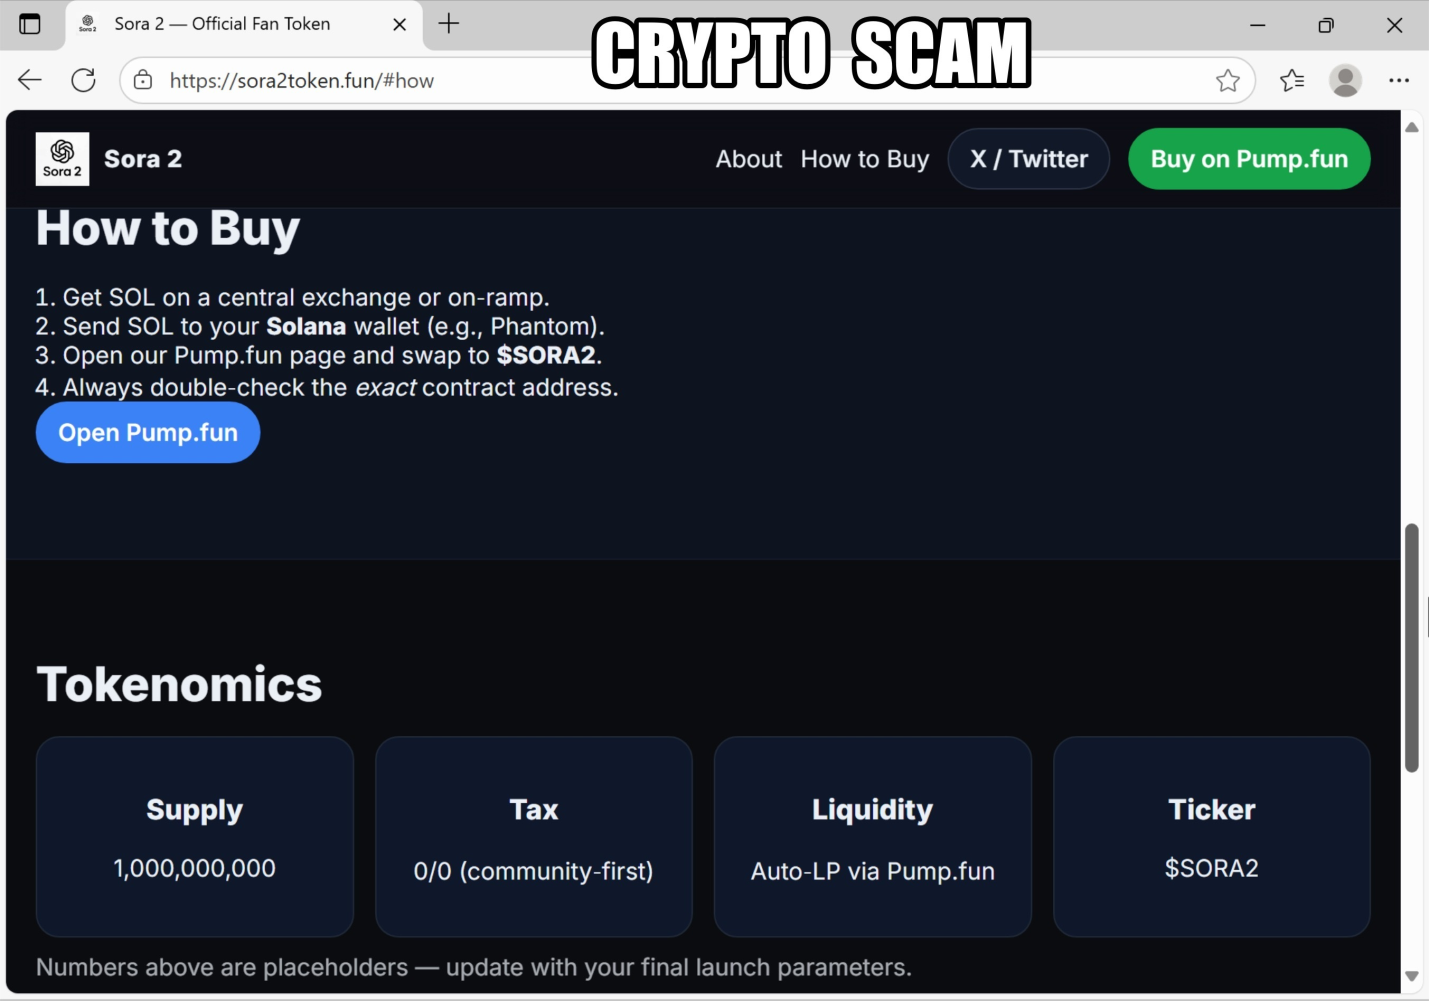
После кражи учеток жертве могут предложить заполнить анкету, подписаться на платные услуги либо приобрести мифические токены SORA2 и $SORA2 — якобы не облагаемые налогом и с автоматической ликвидностью.


После запуска Sora 2 фейки объявились и в App Store. Почти все они предлагали платные подписки или покупки внутри приложения. К счастью, эти фальшивки быстро удалили с прилавка.

Google позволит включать продвинутую защиту Android без режима паранойи

Google готовит более гибкие настройки Advanced Protection — усиленного режима безопасности, появившегося в Android 16. Пользователям могут разрешить отдельно включать защиту USB, обнаружение вторжений и ограничения для небезопасных сетей Wi-Fi.

Будущие изменения обнаружили специалисты Android Authority при разборе Google Play Services 26.36.30.

В коде появилась секция Expert features — «Экспертные функции». Она описывается как дополнительный уровень защиты, способный накладывать отдельные ограничения.

В этот раздел Google, вероятно, перенесёт USB Protection. Функция запрещает устанавливать новые USB-соединения, пока экран смартфона заблокирован, защищая устройство от физического взлома.

Работает она на Pixel 6 и более новых моделях, но иногда мешает быстрой зарядке: та может не запускаться до разблокировки. Безопасно, зато телефон просит предъявить лицо даже зарядному кабелю.


Ещё одной опцией станет запрет автоматического подключения к открытым и другим небезопасным сетям Wi-Fi. Пользователь сможет отказаться от него, если регулярно подключается к публичным точкам доступа и готов самостоятельно оценивать риски.

Третьим пунктом станет обнаружение вторжений. Сейчас связанная с ним функция Intrusion Logging уже остаётся добровольной: она собирает журналы безопасности и хранит их резервную копию в облаке с оконечным шифрованием.

Остальные компоненты Advanced Protection после включения режима нельзя отключить по отдельности, что прямо отражено в документации Google.

Новая схема позволит сохранить базовый набор усиленной защиты, не соглашаясь на все ограничения одновременно. Впрочем, Google пока не анонсировала Expert features официально, поэтому сроки запуска неизвестны, а найденные настройки ещё могут измениться.

RSS: Новости на портале Anti-Malware.ru