


Chrome автоматически отключит навязчивые уведомления от неактивных сайтов

Chrome автоматически отключит навязчивые уведомления от неактивных сайтов

Chrome автоматически отключит навязчивые уведомления от неактивных сайтов

Google снова наводит порядок с уведомлениями в Chrome. Когда-то браузер позволил сайтам отправлять нативные уведомления — прямо в  центр Windows 10 и 11. Идея была хорошая, пока веб-ресурсы не начали злоупотреблять возможностью и рассылать рекламу направо и налево.

Позже Google ужесточил правила, оставив уведомления только для тех сайтов, которым пользователь явно дал разрешение.

Теперь компания пошла дальше. В Chrome появится новое ограничение: уведомления смогут присылать только активные сайты, то есть те, с которыми пользователь действительно взаимодействует.

Если сайт присылает уведомления, но вы их никогда не открываете — его разрешение будет автоматически отозвано.

По данным Google, картина удручающая: менее 1% уведомлений вообще получают хоть какую-то реакцию от пользователей. Остальные 99% просто игнорируются или воспринимаются как раздражающие всплывашки.

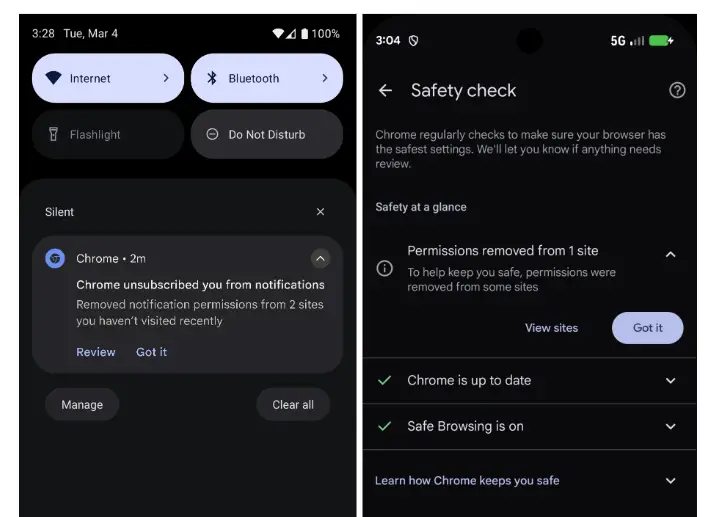
Chrome будет анализировать активность — если сайт активно шлёт уведомления, но кликов по ним почти нет, браузер сам отзовёт разрешение. Никакой паники: при желании можно вручную вернуть уведомления через раздел «Проверка безопасности» в настройках Chrome.


Google уверяет, что цель не в том, чтобы «задушить» уведомления, а чтобы сделать их чище и полезнее. Новости в реальном времени, обновления сервисов и важные уведомления по-прежнему будут приходить — просто мусор и навязчивая реклама уйдут в прошлое.

Корпорация также обещает развивать инструменты, которые помогут пользователям лучше управлять вниманием и цифровыми привычками, чтобы веб стал чуть спокойнее и удобнее.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru