


Chrome автоматически отключит навязчивые уведомления от неактивных сайтов

Chrome автоматически отключит навязчивые уведомления от неактивных сайтов

Chrome автоматически отключит навязчивые уведомления от неактивных сайтов

Google снова наводит порядок с уведомлениями в Chrome. Когда-то браузер позволил сайтам отправлять нативные уведомления — прямо в  центр Windows 10 и 11. Идея была хорошая, пока веб-ресурсы не начали злоупотреблять возможностью и рассылать рекламу направо и налево.

Позже Google ужесточил правила, оставив уведомления только для тех сайтов, которым пользователь явно дал разрешение.

Теперь компания пошла дальше. В Chrome появится новое ограничение: уведомления смогут присылать только активные сайты, то есть те, с которыми пользователь действительно взаимодействует.

Если сайт присылает уведомления, но вы их никогда не открываете — его разрешение будет автоматически отозвано.

По данным Google, картина удручающая: менее 1% уведомлений вообще получают хоть какую-то реакцию от пользователей. Остальные 99% просто игнорируются или воспринимаются как раздражающие всплывашки.

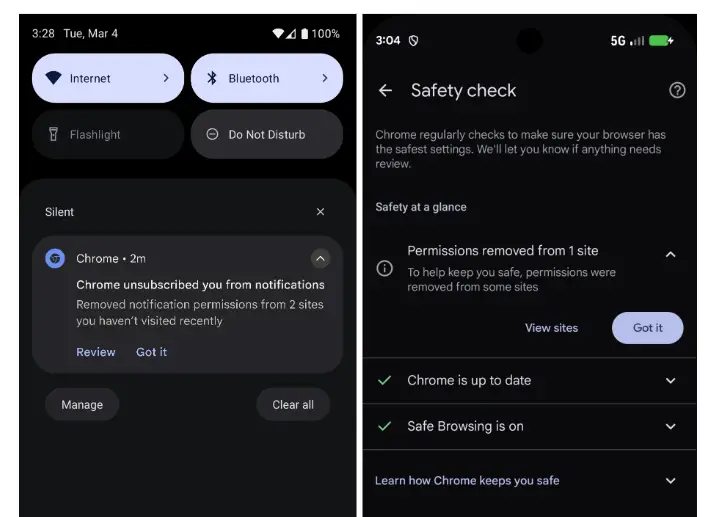
Chrome будет анализировать активность — если сайт активно шлёт уведомления, но кликов по ним почти нет, браузер сам отзовёт разрешение. Никакой паники: при желании можно вручную вернуть уведомления через раздел «Проверка безопасности» в настройках Chrome.


Google уверяет, что цель не в том, чтобы «задушить» уведомления, а чтобы сделать их чище и полезнее. Новости в реальном времени, обновления сервисов и важные уведомления по-прежнему будут приходить — просто мусор и навязчивая реклама уйдут в прошлое.

Корпорация также обещает развивать инструменты, которые помогут пользователям лучше управлять вниманием и цифровыми привычками, чтобы веб стал чуть спокойнее и удобнее.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru