

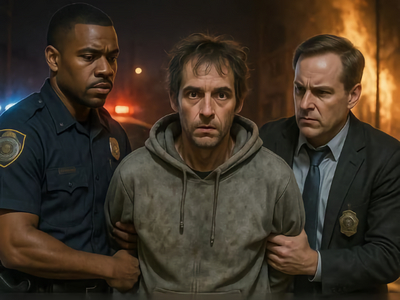

ChatGPT помог поймать пиромана, устроившего разрушительный пожар

ChatGPT помог поймать пиромана, устроившего разрушительный пожар

ChatGPT помог поймать пиромана, устроившего разрушительный пожар

Сгенерированные с помощью ChatGPT изображения горящего Лос-Анджелеса стали одной из улик при аресте 29-летнего таксиста. Он находился примерно в 10 метрах от эпицентра пожара, а его запросы в нейросеть датируются несколькими месяцами до январских возгораний.

Об аресте Джонатана Риндеркнехта, которого подозревают в поджогах, сообщил телеканал CNN.

По данным следствия, сначала мужчина просил нейросеть сгенерировать изображение лесного пожара и толпы, убегающей от огня. Позже запросы стали более конкретными: он просил создать иллюстрацию города, разделённого забором с изображением доллара — якобы в бедной части всё горит, а в богатой люди наблюдают за происходящим.

Следствие считает, что такие запросы могут свидетельствовать о мотивах и психическом состоянии подозреваемого. Свидетель, которого Риндеркнехт подвозил в день пожаров, рассказал, что тот выглядел рассерженным и взволнованным. После того как он высадил пассажира, по версии обвинения, мужчина совершил поджог и затем сообщил об этом службам спасения.

В результате январских пожаров почти полностью пострадал район Pacific Palisades в Лос-Анджелесе, где живут многие голливудские звёзды. Серьёзные разрушения зафиксированы также в Альтадене, Малибу и Итон. По данным расследования, погибло более 30 человек, а суммарный ущерб оценивается свыше $250 млрд — один из самых разрушительных пожаров в истории Калифорнии и США.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru