


Microsoft: группа Storm-2657 перенаправляют зарплаты через взлом HR-систем

Microsoft: группа Storm-2657 перенаправляют зарплаты через взлом HR-систем

Microsoft: группа Storm-2657 перенаправляют зарплаты через взлом HR-систем

Команда Microsoft Threat Intelligence зафиксировала новый всплеск атак, в которых злоумышленники похищают учётные данные сотрудников, чтобы перенаправлять зарплаты на свои банковские счета. Эти киберпреступники получили неофициальное прозвище «payroll pirates».

За атаками стоит группа Storm-2657, действующая как минимум с начала 2025 года. Основной удар пришёлся на университеты и другие образовательные организации США, где используются HR-платформы вроде Workday.

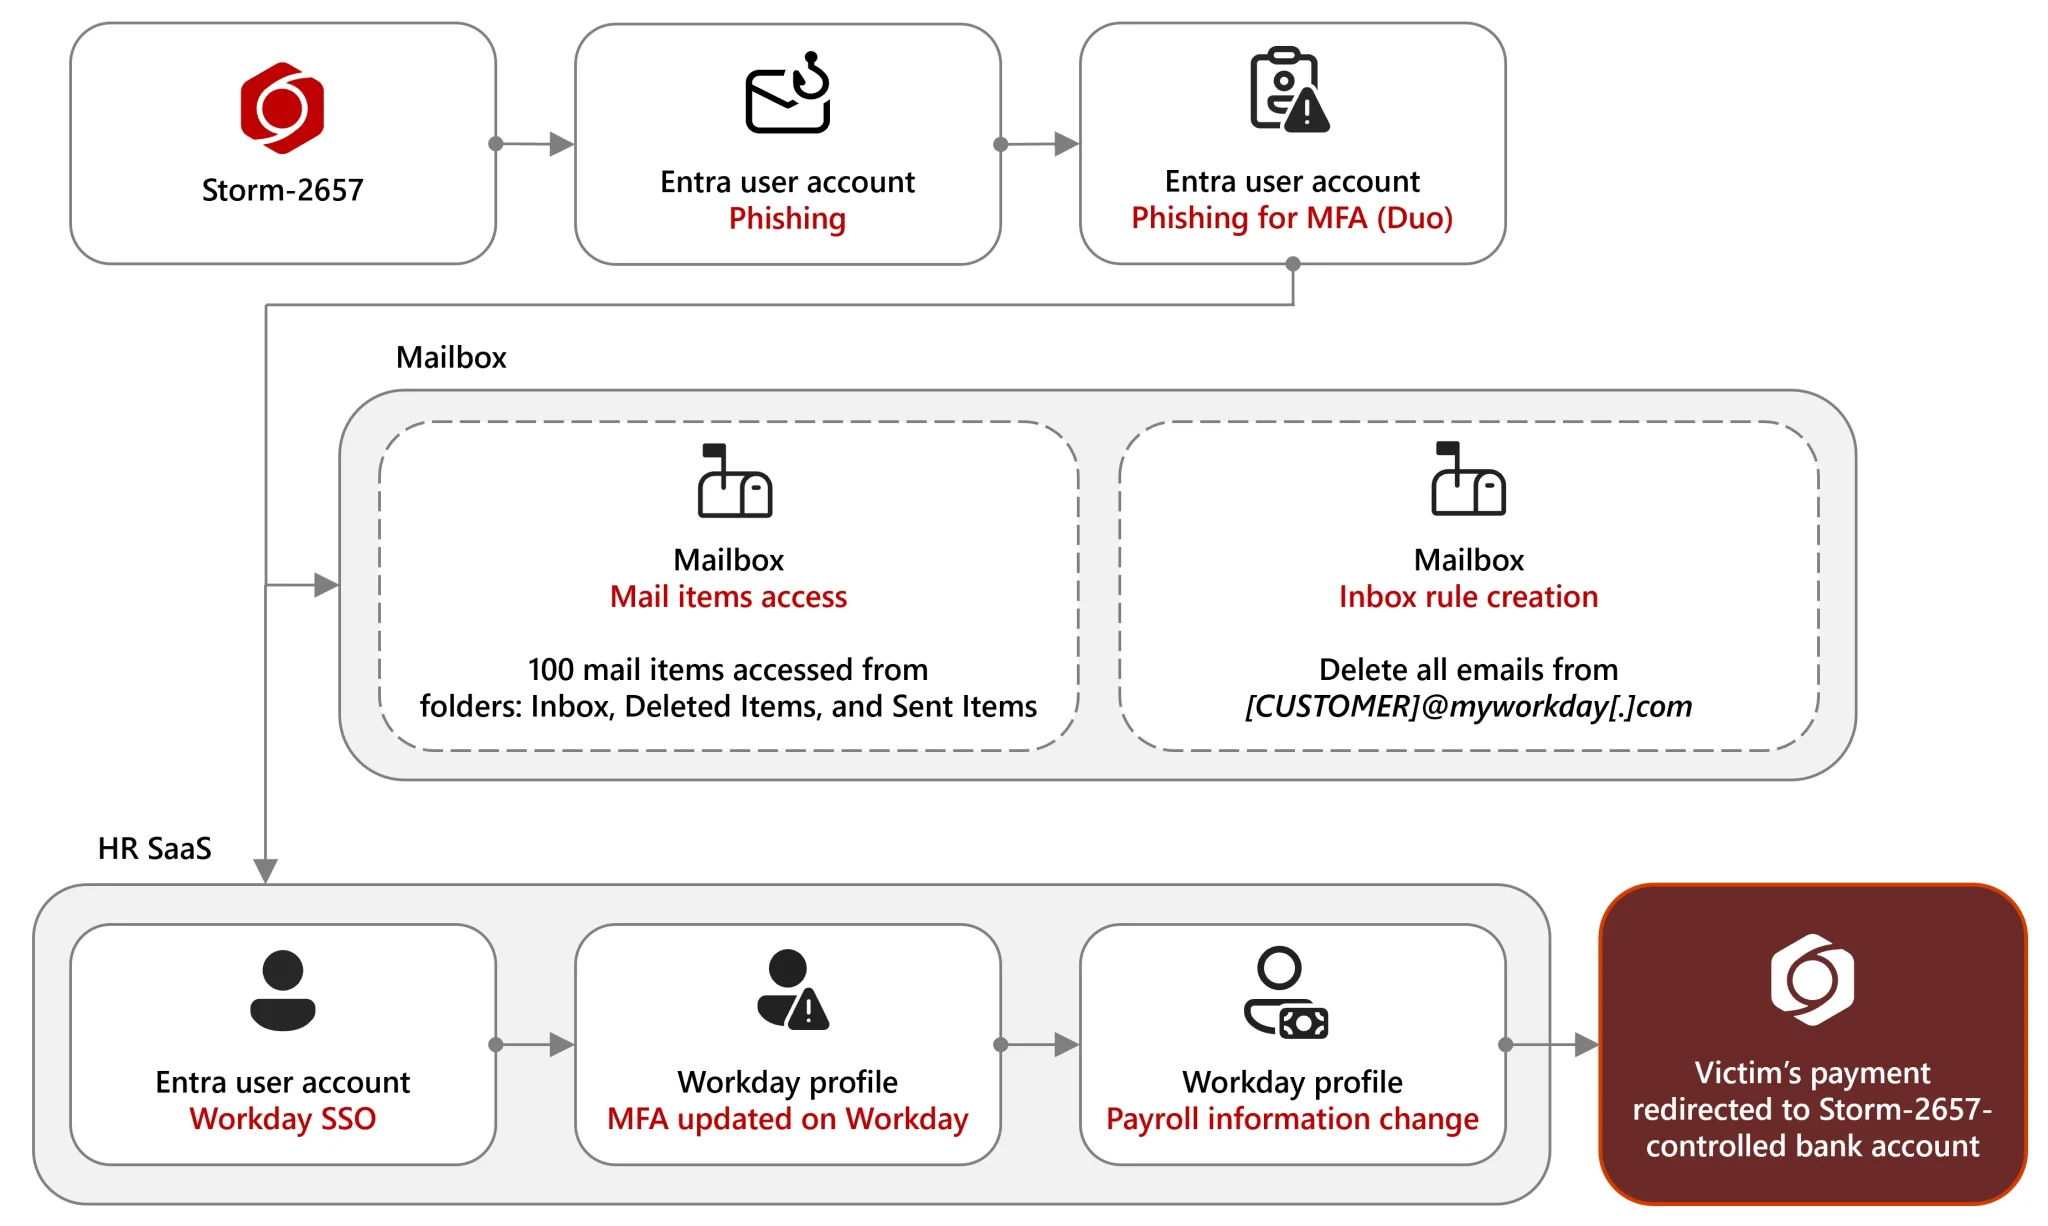
Хакеры начали с массовой фишинговой рассылки по сотрудникам вузов. Письма выглядели реалистично — якобы о вспышке болезни на кампусе или жалобах на преподавателей. Ссылки вели на Google Docs, а затем перенаправляли жертв на фальшивые страницы входа, где злоумышленники перехватывали логины и одноразовые МФА-коды.

После входа в систему атакующие получали доступ к корпоративной почте Exchange Online и учётным записям в Workday. Там они меняли банковские реквизиты для перечисления зарплаты — и следующие выплаты уходили уже на счета, подконтрольные злоумышленникам.


Чтобы их не заметили, Storm-2657 создавали правила в почте, которые автоматически удаляли письма из Workday, в том числе уведомления об изменениях профиля. Некоторые из этих правил были замаскированы под пустые имена — из символов вроде «…» или «'''».

В результате, по данным Microsoft, атакующие скомпрометировали 11 учётных записей в трёх университетах и с них разослали более 6 000 фишинговых писем по другим учебным заведениям.

После взлома злоумышленники добавляли свои номера телефонов как доверенные устройства для многофакторной аутентификации (через Workday или Duo MFA). Это позволяло им повторно входить без ведома настоящего владельца.

Отсутствие устойчивой к фишингу системы многофакторной аутентификации стало одной из главных причин успеха атаки — традиционные СМС-коды и пуш-уведомления легко перехватывались.

Microsoft уже уведомила пострадавшие организации и выпустила рекомендации:

  • переходить на фишингоустойчивые методы МФА — FIDO2-ключи, Windows Hello for Business или passkeys;
  • внимательно проверять правила в Outlook, особенно те, что удаляют письма с темами «Payment Elections» или «Direct Deposit»;
  • использовать инструменты Microsoft Defender for Cloud Apps и Microsoft Sentinel для поиска подозрительных изменений в платёжных настройках;
  • немедленно при компрометации сбросить пароли, удалить посторонние МФА-устройства и вернуть корректные банковские реквизиты.

Microsoft подчёркивает, что подобные «пиратские» схемы становятся всё более изощрёнными, а потому сотрудничество компаний — например, Microsoft и Workday — и обмен киберразведданными играют ключевую роль в предотвращении таких атак.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru