


Троян Shuyal Stealer ворует данные из 19 браузеров и исчезает без следа

Троян Shuyal Stealer ворует данные из 19 браузеров и исчезает без следа

Троян Shuyal Stealer ворует данные из 19 браузеров и исчезает без следа

В ИБ-компании Point Wild проанализировали образец Windows-стилера Shuyal, объявившегося в июле, и обнаружили внушительный список целевых браузеров — 19 наименований, в том числе Яндекс Браузер и Tor.

Свое имя написанный на C++ зловред (детектится на VirusTotal с результатом 48/72 по состоянию на 8 октября) получил по найденному в экзешнике идентификатору. От собратьев новобранец отличается не только большим количеством целей, но также умением заметать следы.

После запуска Shuyal Stealer прежде всего выполняет глубокое профилирование зараженной системы с помощью WMI: собирает данные жестких дисков (модель, серийный номер), подключенной клавиатуры (включая ID), информацию о настройках монитора, чтобы выстроить стратегию кражи данных сообразно конкретным условиям.

Троян также прибивает Диспетчер задач, способный выдать запуск вредоносных процессов, и прописывается в системе на автозапуск.

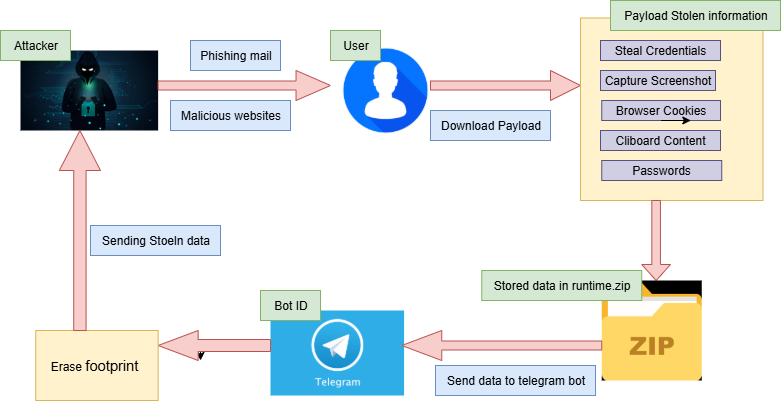
Кража данных осуществляется с помощью скриптов PowerShell. При этом зловреда интересует следующая информация:

  • сохраненные в браузере учетки, куки и история посещения сайтов;
  • содержимое буфера обмена;
  • токены аутентификации из Discord, Discord Canary и Discord PTB.

Инфостилер также умеет делать скриншоты, чтобы добавить контекст к украденным данным.

Вся добыча вместе с журналом вредоносной активности (history.txt) помещается в директорию runtime, специально создаваемую в папке временных файлов. Для эксфильтрации ее содержимое архивируется (runtime.zip) и затем отсылается в телеграм-бот, который Shuyal находит по вшитому ID.

Завершив кражу и вывод данных, Shuyal пытается стереть все следы своего присутствия в системе с помощью скрипта util.bat.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru