


Троян Shuyal Stealer ворует данные из 19 браузеров и исчезает без следа

Троян Shuyal Stealer ворует данные из 19 браузеров и исчезает без следа

Троян Shuyal Stealer ворует данные из 19 браузеров и исчезает без следа

В ИБ-компании Point Wild проанализировали образец Windows-стилера Shuyal, объявившегося в июле, и обнаружили внушительный список целевых браузеров — 19 наименований, в том числе Яндекс Браузер и Tor.

Свое имя написанный на C++ зловред (детектится на VirusTotal с результатом 48/72 по состоянию на 8 октября) получил по найденному в экзешнике идентификатору. От собратьев новобранец отличается не только большим количеством целей, но также умением заметать следы.

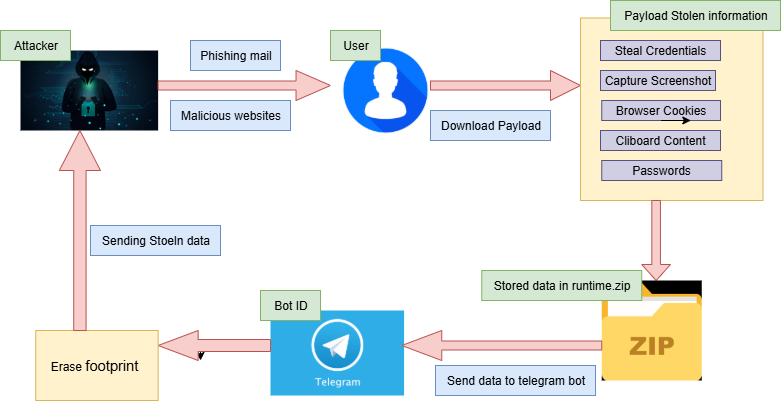
После запуска Shuyal Stealer прежде всего выполняет глубокое профилирование зараженной системы с помощью WMI: собирает данные жестких дисков (модель, серийный номер), подключенной клавиатуры (включая ID), информацию о настройках монитора, чтобы выстроить стратегию кражи данных сообразно конкретным условиям.

Троян также прибивает Диспетчер задач, способный выдать запуск вредоносных процессов, и прописывается в системе на автозапуск.

Кража данных осуществляется с помощью скриптов PowerShell. При этом зловреда интересует следующая информация:

  • сохраненные в браузере учетки, куки и история посещения сайтов;
  • содержимое буфера обмена;
  • токены аутентификации из Discord, Discord Canary и Discord PTB.

Инфостилер также умеет делать скриншоты, чтобы добавить контекст к украденным данным.

Вся добыча вместе с журналом вредоносной активности (history.txt) помещается в директорию runtime, специально создаваемую в папке временных файлов. Для эксфильтрации ее содержимое архивируется (runtime.zip) и затем отсылается в телеграм-бот, который Shuyal находит по вшитому ID.

Завершив кражу и вывод данных, Shuyal пытается стереть все следы своего присутствия в системе с помощью скрипта util.bat.

Подпишитесь на новости

LTE доберется до малых поселений: Минцифры обозначило дедлайн

Минцифры планирует обеспечить интернетом малочисленные населенные пункты к концу 2030 года. Ближайшая крупная порция подключений намечена на 2027-й: доступ к сети должны получить еще 1,8 тыс. поселений.

Как сообщает ТАСС, об этом глава ведомства Максут Шадаев заявил в Госдуме. По словам министра, за последние шесть лет мобильный интернет LTE появился более чем в 8 тыс. населенных пунктов.

Программа предусматривает подключение поселений с населением от 100 до 1000 человек, включая создание инфраструктуры мобильной связи.

Здесь есть важная оговорка: громкий заголовок в России не останется поселений без интернета не стоит понимать как обещание покрытия каждой точки на карте. В описании программы указан конкретный диапазон численности населения.

Для жителей небольших поселений речь идет о доступе к обычным цифровым сервисам без поисков удачного места для приема сигнала. Но пока это план с горизонтом до 2030 года.

Следующая проверяемая отметка — 1,8 тыс. подключений в 2027-м. Именно по установленной инфраструктуре и работающей связи можно будет оценивать результат, а не по формулировкам.

RSS: Новости на портале Anti-Malware.ru