


Троян Shuyal Stealer ворует данные из 19 браузеров и исчезает без следа

Троян Shuyal Stealer ворует данные из 19 браузеров и исчезает без следа

Троян Shuyal Stealer ворует данные из 19 браузеров и исчезает без следа

В ИБ-компании Point Wild проанализировали образец Windows-стилера Shuyal, объявившегося в июле, и обнаружили внушительный список целевых браузеров — 19 наименований, в том числе Яндекс Браузер и Tor.

Свое имя написанный на C++ зловред (детектится на VirusTotal с результатом 48/72 по состоянию на 8 октября) получил по найденному в экзешнике идентификатору. От собратьев новобранец отличается не только большим количеством целей, но также умением заметать следы.

После запуска Shuyal Stealer прежде всего выполняет глубокое профилирование зараженной системы с помощью WMI: собирает данные жестких дисков (модель, серийный номер), подключенной клавиатуры (включая ID), информацию о настройках монитора, чтобы выстроить стратегию кражи данных сообразно конкретным условиям.

Троян также прибивает Диспетчер задач, способный выдать запуск вредоносных процессов, и прописывается в системе на автозапуск.

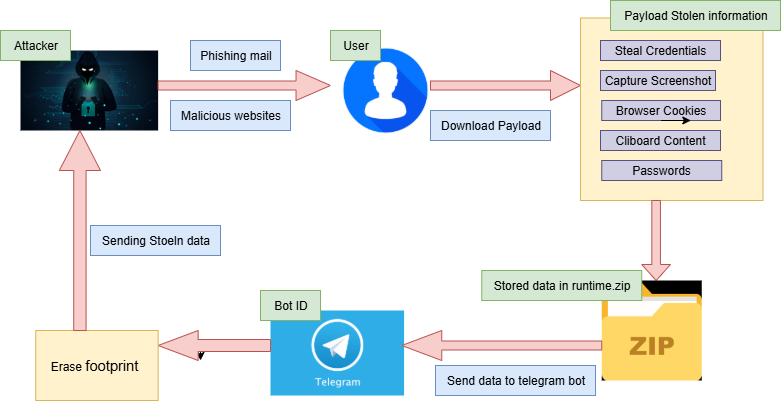
Кража данных осуществляется с помощью скриптов PowerShell. При этом зловреда интересует следующая информация:

  • сохраненные в браузере учетки, куки и история посещения сайтов;
  • содержимое буфера обмена;
  • токены аутентификации из Discord, Discord Canary и Discord PTB.

Инфостилер также умеет делать скриншоты, чтобы добавить контекст к украденным данным.

Вся добыча вместе с журналом вредоносной активности (history.txt) помещается в директорию runtime, специально создаваемую в папке временных файлов. Для эксфильтрации ее содержимое архивируется (runtime.zip) и затем отсылается в телеграм-бот, который Shuyal находит по вшитому ID.

Завершив кражу и вывод данных, Shuyal пытается стереть все следы своего присутствия в системе с помощью скрипта util.bat.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru