


Атака Mice-E-Mouse: прослушка через геймерскую мышь

Атака Mice-E-Mouse: прослушка через геймерскую мышь

Атака Mice-E-Mouse: прослушка через геймерскую мышь

Исследователи из Калифорнийского университета в Ирвайне доказали, что высокопроизводительная оптическая мышь вроде Razer Viper может слить на сторону секреты, озвученные пользователем во время работы на компьютере.

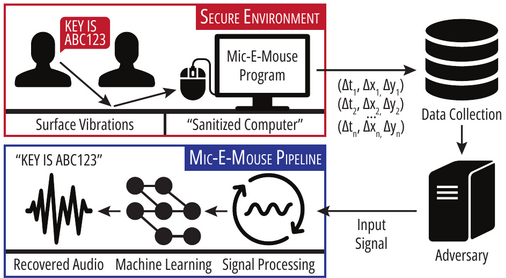
Разработанная ими атака Mic-E-Mouse полагается на высокую частоту опроса и чувствительность датчиков мыши, способных улавливать вибрации рабочей поверхности, создаваемые акустическими волнами.

Для сбора таких данных в сыром виде использовался опенсорсный софт, для их очистки — цифровая обработка сигналов, для анализа и воссоздания речи — ИИ-модель Whisper разработки OpenAI, обученная на готовых наборах аудиозаписей (англоязычных).


Тестирование показало точность распознавания от 42 до 62%; этого достаточно для скрытной прослушки, и микрофон в этом случае не понадобится.

Наиболее уязвимы к Mice-E-Mouse оптические мыши 1-8 кГц, оборудованные датчиками с разрешением 20 000 DPI (точек на дюйм) и выше.

В качестве сборщика сырых данных годятся видеоигры, приложения для творчества и прочий высокопроизводительный софт. Злоумышленнику придется лишь получить к нему доступ, а обработку и реконструкцию можно выполнять удаленно и в удобное время.


Издавна известно, что беспроводные мыши также уязвимы к Mousejacking — подмене пользовательского ввода с целью развития атаки.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru