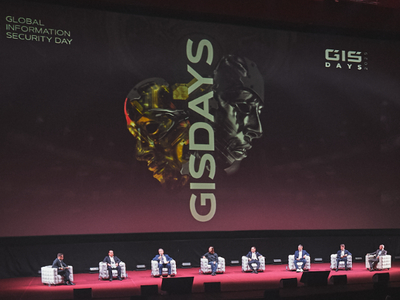
Третий день форума GIS DAYS 2025 прошёл под знаком обсуждения того, как быстрое развитие искусственного интеллекта меняет подходы к кибербезопасности. Главная тема звучала недвусмысленно: «ИИ — новый рубеж в защите и атаках».
Центральным событием дня стало пленарное заседание «Искусственный интеллект в бизнесе, разработке и ИБ-продуктах», где эксперты отрасли обсудили, как нейросети уже сейчас влияют на работу SOC, защиту данных и поиск уязвимостей.
Среди участников — представители регуляторов и ведущих компаний отрасли, в том числе Минцифры, «Газинформсервиса», Positive Technologies, «ИнфоТеКС», ГК «Солар» и Security Vision.
Когда атакует не человек, а ИИ
Спикеры сошлись во мнении, что главная угроза — скорость, с которой злоумышленники осваивают ИИ. Машины позволяют автоматизировать фишинг, анализ уязвимостей и даже выбирать векторы атак в реальном времени. По сути, наступает эпоха «ИИ против ИИ», где алгоритмы будут противостоять друг другу в киберпространстве.
Отдельно говорили о проблеме «чёрных ящиков» — моделей, чьи решения невозможно проверить. Это вызывает вопросы доверия и подталкивает к созданию реестра проверенных технологий.
Кадровый вопрос и мифы о «замене людей»
Эксперты также затронули тему занятости в отрасли. По мнению генерального директора Positive Technologies Дениса Баранова, важно не допустить «слепой веры в технологию» среди молодых специалистов.
Руководитель центра технологий кибербезопасности ГК «Солар» Иван Вассунов отметил тенденцию к «вымывания джунов» — простые задачи всё чаще поручают ИИ, что осложняет старт карьеры в ИБ.
Технический директор «Газинформсервиса» Николай Нашивочников, напротив, считает, что в ближайшие пару лет революции не произойдёт:
«ИИ автоматизирует лишь 15–20% рутинных функций, например, в SOC. Главное сейчас — повышать квалификацию специалистов и учить их работать с новыми инструментами».
LLM в кибербезопасности и защита сгенерированного кода
Помимо пленарного заседания прошли практические сессии, где обсуждали использование больших языковых моделей (LLM) для анализа кода, защиты баз данных и повышения киберустойчивости.
На технических треках эксперты делились кейсами о защите цифровых платформ, оптимизации систем мониторинга и применении ИИ в корпоративной безопасности.
Прогнозы: роль человека в SOC и «армии ИИ-защитников»
Одним из самых оживлённых событий стала панельная дискуссия «ИБ-пророк. Когда сходятся звёзды», где аналитики и визионеры попытались спрогнозировать, как изменится кибербезопасность в ближайшие 3–5 лет.
Общий вывод: наступает эпоха тотальной автоматизации — не только атак, но и защитных мер. Специалисты SOC всё чаще будут не мониторить вручную, а управлять «армиями» защитных ИИ-агентов и разбирать те инциденты, с которыми машины не справятся.
Финал стартап-конкурса
В завершение форума прошёл финал конкурса «Биржа ИБ- и ИТ-стартапов», куда из сотен заявок вышли пять проектов: Hive Trace, Ensys, AI DeepFake, «Ключник ГОСТ» и SitePatrol. Победителем стал SitePatrol, получивший признание жюри за инновационный подход к защите онлайн-сервисов.
Форум завершился обсуждением ключевого вывода: ИИ уже стал частью экосистемы кибербезопасности, и теперь вопрос не в том, заменит ли он человека, а в том, как научиться эффективно работать вместе.