


Мошенники освоили кражи с Пушкинской карты

Мошенники освоили кражи с Пушкинской карты

Мошенники освоили кражи с Пушкинской карты

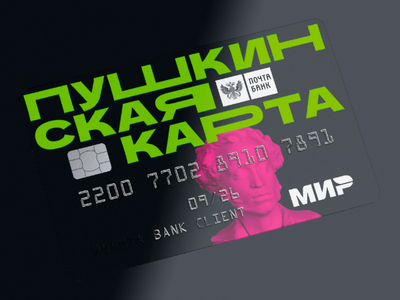
В России распространяется новая схема хищения средств с «Пушкинских карт». Основной целью аферистов становятся подростки, преимущественно из сельской местности. Мошенники выходят на связь через социальные сети или мессенджеры и предлагают «обналичить» средства.

Как сообщило РИА Новости со ссылкой на материалы МВД России, злоумышленники требуют у жертв все реквизиты карты, включая CVV-код. Получив данные, они списывают деньги, после чего перестают выходить на связь и блокируют свои аккаунты и телефонные номера.

По словам депутата Госдумы Яны Лантратовой, которая прокомментировала ситуацию для РИА Новости, проблема возникла из-за того, что не все школьники могут использовать средства с «Пушкинских карт» по назначению. Особенно остро это ощущается в сельской местности, где зачастую просто негде потратить эти деньги.

Лантратова предложила расширить возможности использования карт — например, разрешить оплачивать покупку книг классической литературы, а также экскурсии в региональные центры или соседние субъекты РФ. Кроме того, необходимо проводить обучение школьников безопасному использованию «Пушкинских карт» в рамках уроков и внешкольных мероприятий.

«Если вашему ребенку предлагают купить или обналичить "Пушкинскую карту", знайте — это мошенники. Законными способами снять деньги с "Пушкинской карты" невозможно», — предупредили в МВД.

Первые случаи незаконного вывода средств с «Пушкинских карт» были зафиксированы ещё в 2022 году и были связаны с организацией фиктивных мероприятий. В 2023 году их организаторы были арестованы. По схожей схеме действовали мошенники в Новосибирске и Рязани, задержанные в мае текущего года.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru