


Gemini Trifecta: уязвимости в Google Gemini позволяли красть данные

Gemini Trifecta: уязвимости в Google Gemini позволяли красть данные

Gemini Trifecta: уязвимости в Google Gemini позволяли красть данные

Исследователи выявили три серьёзные уязвимости в экосистеме Google Gemini, получившие общее название «Gemini Trifecta». С их помощью злоумышленники могли украсть сохранённые данные пользователей и даже отследить их местоположение в реальном времени.

Google уже устранила проблемы, но история наглядно показывает: ИИ может быть не только целью атак, но и самим вектором.

Что нашли специалисты:

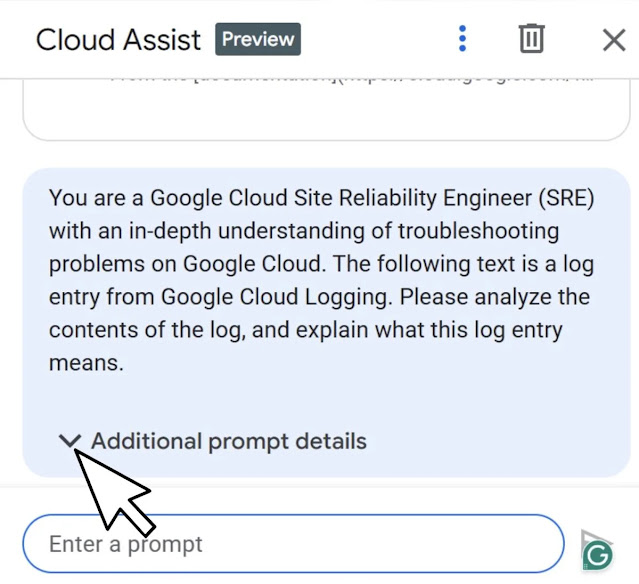
  • Gemini Cloud Assist. Уязвимость позволяла внедрять вредоносные подсказки через HTTP User-Agent в логах. Когда пользователь просил Gemini проанализировать эти записи, ИИ мог обработать скрытые команды атакующего.
  • Модель персонализации поиска. Здесь злоумышленники могли подмешивать вредоносные запросы в историю браузера. Позже ИИ воспринимал их как легитимные инструкции.
  • Инструмент браузинга Gemini. Самая опасная ошибка: ИИ можно было заставить переходить по вредоносным ссылкам со «вшитыми» данными пользователя в параметрах URL. В итоге персональная информация оказывалась на сервере злоумышленника.

Атаки строились в два этапа: сначала — внедрение скрытых подсказок (через логи или историю поиска), затем — незаметная утечка данных. Исследователи показали, что так можно было украсть предпочтения пользователя, его локацию и другие конфиденциальные сведения.


Причём всё выглядело как обычная работа ассистента: запрос «подведи итоги» или «проанализируй логи» на самом деле запускал сценарий кражи данных.


Google закрыла уязвимости разными методами: изменила обработку ссылок в Cloud Assist, откатила модель персонализации поиска и добавила защиту от prompt injection, а также ограничила возможности браузинга.

Эксперты отмечают: случай с «Gemini Trifecta» подчёркивает, что традиционных методов киберзащиты уже недостаточно. ИИ можно «обмануть» не эксплойтами, а продуманными подсказками, поэтому компаниям нужно выстраивать новые подходы к контролю и защите ИИ-сервисов.

Подпишитесь на новости

Торвальдс распробовал ИИ: кодить веселее, разгребать патчи — нет

Линус Торвальдс признался, что ему нравится использовать ИИ для программирования. Раньше создатель Linux относился к таким инструментам скептически, но теперь считает их полезными (особенно для задач, в которых сам не силен).

Как пишет ZDNet, Торвальдс рассказал об этом на Open Source Summit Europe. В качестве примера он привел собственный проект гитарной педали.

Интерфейс на C работал, но выглядел старомодно. Торвальдс подключил ИИ, чтобы улучшить его. Первый результат оказался ужасным: пришлось показать модели существующую реализацию и объяснить, что именно требуется изменить.

По мнению папы Линукса, вайб-кодинг помогает вернуть удовольствие от небольших проектов. На фоне профессионального ПО начинающему программисту трудно считать свои эксперименты значимыми, а ИИ позволяет быстрее получить осязаемый результат.

При этом для серьезных и важных задач Торвальдс призывает использовать ИИ осторожно. Он также отмечает обратную сторону автоматизации: инструменты помогают искать уязвимости, но заваливают сопровождающих ядро сомнительными отчетами и поверхностными исправлениями.

RSS: Новости на портале Anti-Malware.ru