


Detour Dog превратил DNS TXT в скрытый канал для атак и кражи данных

Detour Dog превратил DNS TXT в скрытый канал для атак и кражи данных

Detour Dog превратил DNS TXT в скрытый канал для атак и кражи данных

Исследователи рассказали о новой фазе кампании Detour Dog, которая с 2023 года использует тысячи взломанных сайтов для скрытых атак. Раньше злоумышленники просто перенаправляли пользователей на страницы с фейковой техподдержкой или партнёрские сети, но теперь схема стала куда сложнее — и опаснее.

Весной 2025-го Detour Dog впервые начал использовать DNS TXT-записи как канал управления.

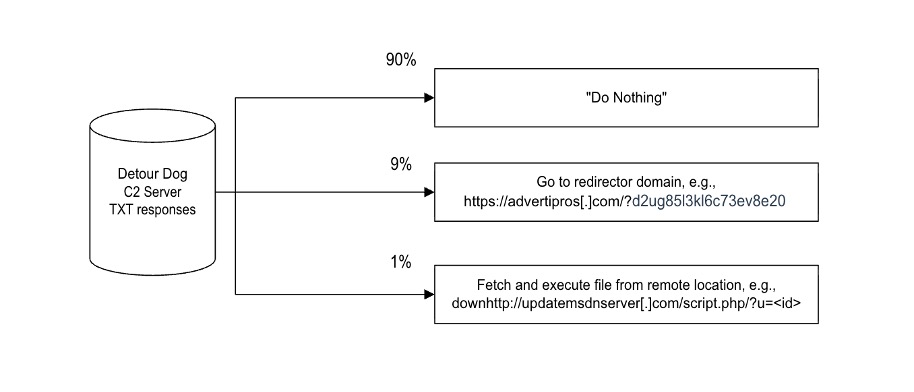
Взломанные сайты делают серверные DNS-запросы, а в ответ получают команды вроде «down» с зашифрованными ссылками. Эти ссылки указывают на удалённые PHP-скрипты, которые подгружают вредоносные программы прямо на компьютеры жертв. Такой метод позволяет обойти привычные средства защиты: запросы уходят с сервера, а не из браузера пользователя.

Летом через эту схему стали распространять Strela Stealer — воришку данных, который попадает на устройство в несколько этапов: сначала загружается бэкдор StarFish, а затем через него уже вытягивается ZIP-архив с основным зловредом. По данным анализа, почти 70% серверов для подготовки атак находились под контролем Detour Dog.


Масштабы внушительные. Только за три дня в августе 2025 года зафиксировали свыше 4 млн DNS-запросов, а после блокировки одного из доменов атакующие буквально через часы запустили новый. В сумме за двое суток на подменные сервера ушло 39 млн TXT-запросов от 30 тысяч заражённых хостов в 89 странах. Любопытная деталь: среди закодированных IP-адресов попадались и подсети Минобороны США.

Detour Dog действует уже больше пяти лет и тесно связан с партнёрскими сетями Los Pollos, Help TDS и Monetizer TDS. Сейчас кампания объединяет классический фишинговый трафик и современную систему скрытой доставки зловредов через DNS, превращаясь в устойчивую инфраструктуру для атак.

Эксперты отмечают: отслеживание DNS TXT-запросов становится критически важным инструментом для обнаружения таких кампаний. Без этого заметить действия Detour Dog практически невозможно.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru