


Detour Dog превратил DNS TXT в скрытый канал для атак и кражи данных

Detour Dog превратил DNS TXT в скрытый канал для атак и кражи данных

Detour Dog превратил DNS TXT в скрытый канал для атак и кражи данных

Исследователи рассказали о новой фазе кампании Detour Dog, которая с 2023 года использует тысячи взломанных сайтов для скрытых атак. Раньше злоумышленники просто перенаправляли пользователей на страницы с фейковой техподдержкой или партнёрские сети, но теперь схема стала куда сложнее — и опаснее.

Весной 2025-го Detour Dog впервые начал использовать DNS TXT-записи как канал управления.

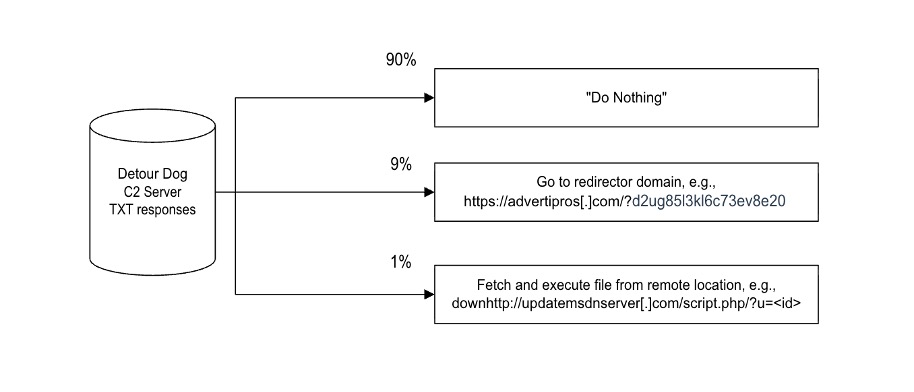
Взломанные сайты делают серверные DNS-запросы, а в ответ получают команды вроде «down» с зашифрованными ссылками. Эти ссылки указывают на удалённые PHP-скрипты, которые подгружают вредоносные программы прямо на компьютеры жертв. Такой метод позволяет обойти привычные средства защиты: запросы уходят с сервера, а не из браузера пользователя.

Летом через эту схему стали распространять Strela Stealer — воришку данных, который попадает на устройство в несколько этапов: сначала загружается бэкдор StarFish, а затем через него уже вытягивается ZIP-архив с основным зловредом. По данным анализа, почти 70% серверов для подготовки атак находились под контролем Detour Dog.


Масштабы внушительные. Только за три дня в августе 2025 года зафиксировали свыше 4 млн DNS-запросов, а после блокировки одного из доменов атакующие буквально через часы запустили новый. В сумме за двое суток на подменные сервера ушло 39 млн TXT-запросов от 30 тысяч заражённых хостов в 89 странах. Любопытная деталь: среди закодированных IP-адресов попадались и подсети Минобороны США.

Detour Dog действует уже больше пяти лет и тесно связан с партнёрскими сетями Los Pollos, Help TDS и Monetizer TDS. Сейчас кампания объединяет классический фишинговый трафик и современную систему скрытой доставки зловредов через DNS, превращаясь в устойчивую инфраструктуру для атак.

Эксперты отмечают: отслеживание DNS TXT-запросов становится критически важным инструментом для обнаружения таких кампаний. Без этого заметить действия Detour Dog практически невозможно.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru