


Беспилотное авто нарушило ПДД — полиция Сан-Бруно не смогла выписать штраф

Беспилотное авто нарушило ПДД — полиция Сан-Бруно не смогла выписать штраф

Беспилотное авто нарушило ПДД — полиция Сан-Бруно не смогла выписать штраф

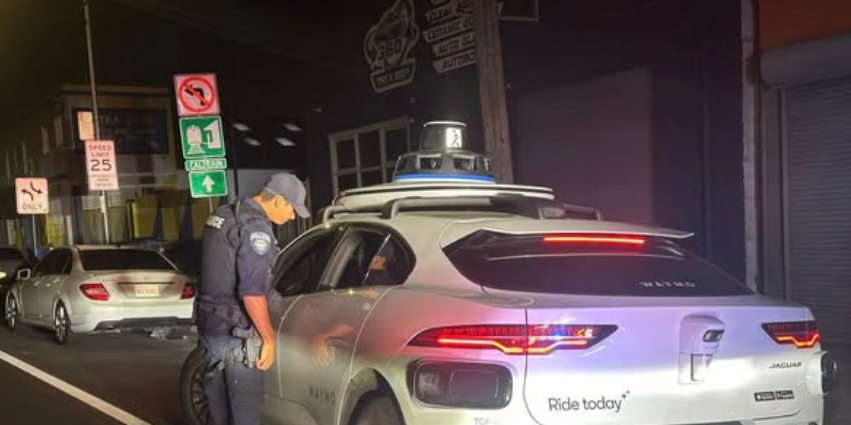
В ходе рейда против вождения в нетрезвом состоянии полицейские Сан-Бруно (городок рядом с аэропортом Сан-Франциско) остановили авто, неправильно выполнившее разворот, однако выписывать тикет оказалось некому: у машины не было водителя.

Нарушителем ПДД оказался беспилотник Waymo, а вариант «робот» бланки правоохранителей не предусматривали.


Полиция предупредила разработчика систем автономного управления автомобилем о сбое, и тот пообещал внести исправления в Waymo Driver для повышения безопасности дорожного движения.

В будущем году в Калифорнии вступит в силу закон, позволяющий полицейским оформлять нотификации о нарушении ПДД беспилотными авто. Правовая мера была принята после нескольких случаев блокировки трафика из-за беспилотников в Сан-Франциско, которые также были уличены в наезде на пешеходов, препятствовании работе пожарных расчетов и криминалистов на месте ДТП.

Вендоров автономных транспортных средств также обяжут открыть горячие линии для приема сообщений об инцидентах. Звонок свидетелей поможет быстро убрать беспилотник с места аварии либо перенаправить его в объезд.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru