


Обнаружен новый Android-троян Datzbro: жертвами становятся пожилые люди

Обнаружен новый Android-троян Datzbro: жертвами становятся пожилые люди

Обнаружен новый Android-троян Datzbro: жертвами становятся пожилые люди

Специалисты из ThreatFabric сообщили о ранее неизвестном банковском трояне для Android под названием Datzbro. Он умеет полностью брать устройство под контроль, красть данные и проводить финансовые операции.

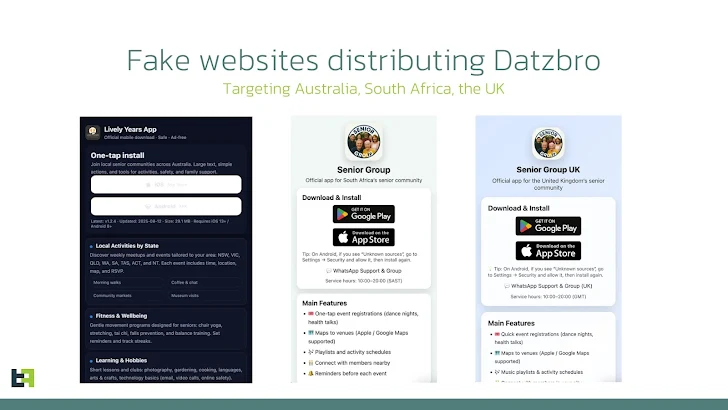
Кампания была обнаружена в августе 2025 года. Злоумышленники создавали в Facebook (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) группы для пожилых людей — с «приглашениями» на встречи, поездки и занятия.

Контент для таких сообществ часто генерировался с помощью ИИ. Если потенциальная жертва проявляла интерес, ей писали в Messenger (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) или WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и предлагали установить «приложение для регистрации» по ссылке. Вместо него скачивался троян.

После установки Datzbro получает огромные возможности: может читать и отправлять сообщения, делать фото, записывать звук, перехватывать коды и пароли, а главное — управлять устройством удалённо. Отдельная функция позволяет трояну «видеть» все элементы экрана и передавать их операторам, фактически отдавая полный контроль над смартфоном.


Интересно, что в коде нашли китайские строки отладки, а сервер управления трояном представляет собой десктопное приложение на китайском языке. Это выделяет Datzbro на фоне других похожих программ, которые обычно используют веб-панели.

Основная цель трояна — финансовое мошенничество. Он перехватывает данные интернет-банков и криптокошельков, может подменять интерфейс, чтобы скрыть активность, и даже красть ПИН-коды для разблокировки устройства.

Исследователи предупреждают: кампания показывает, как мошенники всё активнее используют социальную инженерию, в том числе против уязвимых групп — например пожилых людей, которых проще заманить под предлогом «общения и досуга».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru