


Уязвимость WhatsApp: DNG-картинка позволяет взломать iPhone без кликов

Уязвимость WhatsApp: DNG-картинка позволяет взломать iPhone без кликов

Уязвимость WhatsApp: DNG-картинка позволяет взломать iPhone без кликов

Исследователи из DarkNavyOrg рассказали о новой критической уязвимости в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), которая позволяет взломать устройства Apple без каких-либо действий со стороны пользователя. Достаточно лишь получить специально подготовленное сообщение.

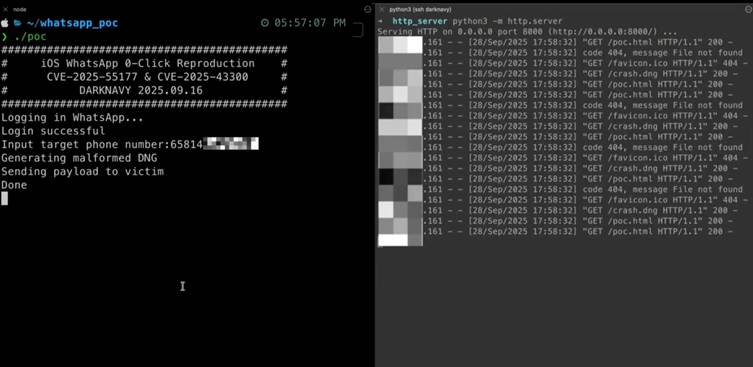
Атака строится из двух частей. Сначала используется ошибка (CVE-2025-55177) в обработке сообщений: WhatsApp не проверяет, действительно ли сообщение пришло от связанного устройства.

Это позволяет злоумышленнику подделать послание, будто оно отправлено самим пользователем.

Дальше в ход идёт вторая уязвимость (CVE-2025-43300) в библиотеке обработки изображений DNG. В поддельное сообщение встраивается «битая» картинка, которая при автоматической обработке вызывает сбой памяти и даёт злоумышленнику полный контроль над устройством.


Самое неприятное — всё это происходит абсолютно незаметно. Жертва не видит ни уведомления, ни самого сообщения. После взлома атакующий может читать переписку, слушать звонки, воровать фото и ставить дополнительную вредоносную программу. Под угрозой все устройства на iOS, iPadOS и macOS.

Разработчики WhatsApp и Apple уже получили уведомления о проблеме. Пользователям советуют как можно скорее обновить приложение и системы, когда выйдут патчи. До этого момента стоит с осторожностью относиться к любым сообщениям, даже от знакомых контактов.

Эксперты отмечают: такие «zero-click» атаки становятся всё более изощрёнными, а главная защита здесь — оперативные обновления и дополнительные меры безопасности на корпоративном уровне.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru