


Мошенники получают доступ к iCloud под видом работодателей

Мошенники получают доступ к iCloud под видом работодателей

Мошенники получают доступ к iCloud под видом работодателей

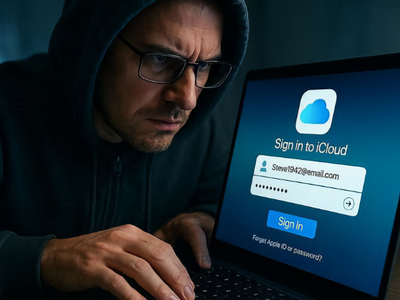
Злоумышленники начали использовать новую схему «угона» учетных записей iCloud. Для этого они проводят фиктивные собеседования на работу и требуют от соискателя авторизоваться в аккаунте. После входа мошенники меняют пароль и вымогают деньги у настоящего владельца.

О новой схеме рассказал РИА Новости директор продукта «Защитник» МТС Андрей Бийчук.

По его словам, аферисты представляются работодателями и во время «собеседования» просят кандидата войти в корпоративный iCloud — якобы для тестирования приложения или доступа к внутренним сервисам, предоставив заранее логин и пароль.

Жертву убеждают выйти из личного аккаунта и войти в присланный. В этот момент злоумышленники меняют пароль на личной учетной записи, блокируют доступ и начинают шантажировать владельца, угрожая «окирпичить» устройство, если не будут выполнены их требования.

Как правило, мошенники требуют перевести деньги, причём неоднократно.

«Отправлять деньги в такой ситуации бессмысленно — это лишь поощряет дальнейший шантаж», — отметил Андрей Бийчук.

Эксперт рекомендует восстанавливать доступ через официальные функции Apple или обращаться в техническую поддержку. При необходимости следует заблокировать банковские карты, привязанные к аккаунту, и подать заявление в правоохранительные органы. Переписку с мошенниками важно сохранить — она может послужить доказательством.

Напомним, что в 2024 году активизировались организаторы фишинговых атак, целью которых были учетные данные iCloud. Полученные пароли использовались для разблокировки украденных или утерянных iPhone и iPad.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru