


Мошенники применяют новую схему с обратным переводом

Мошенники применяют новую схему с обратным переводом

Мошенники применяют новую схему с обратным переводом

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) предупредило о новой схеме мошенников, которые используют поддельные СМС-сообщения от имени антифрод-систем банков. Цель злоумышленников — похитить деньги со счетов жертв с помощью фиктивных требований о «встречном переводе».

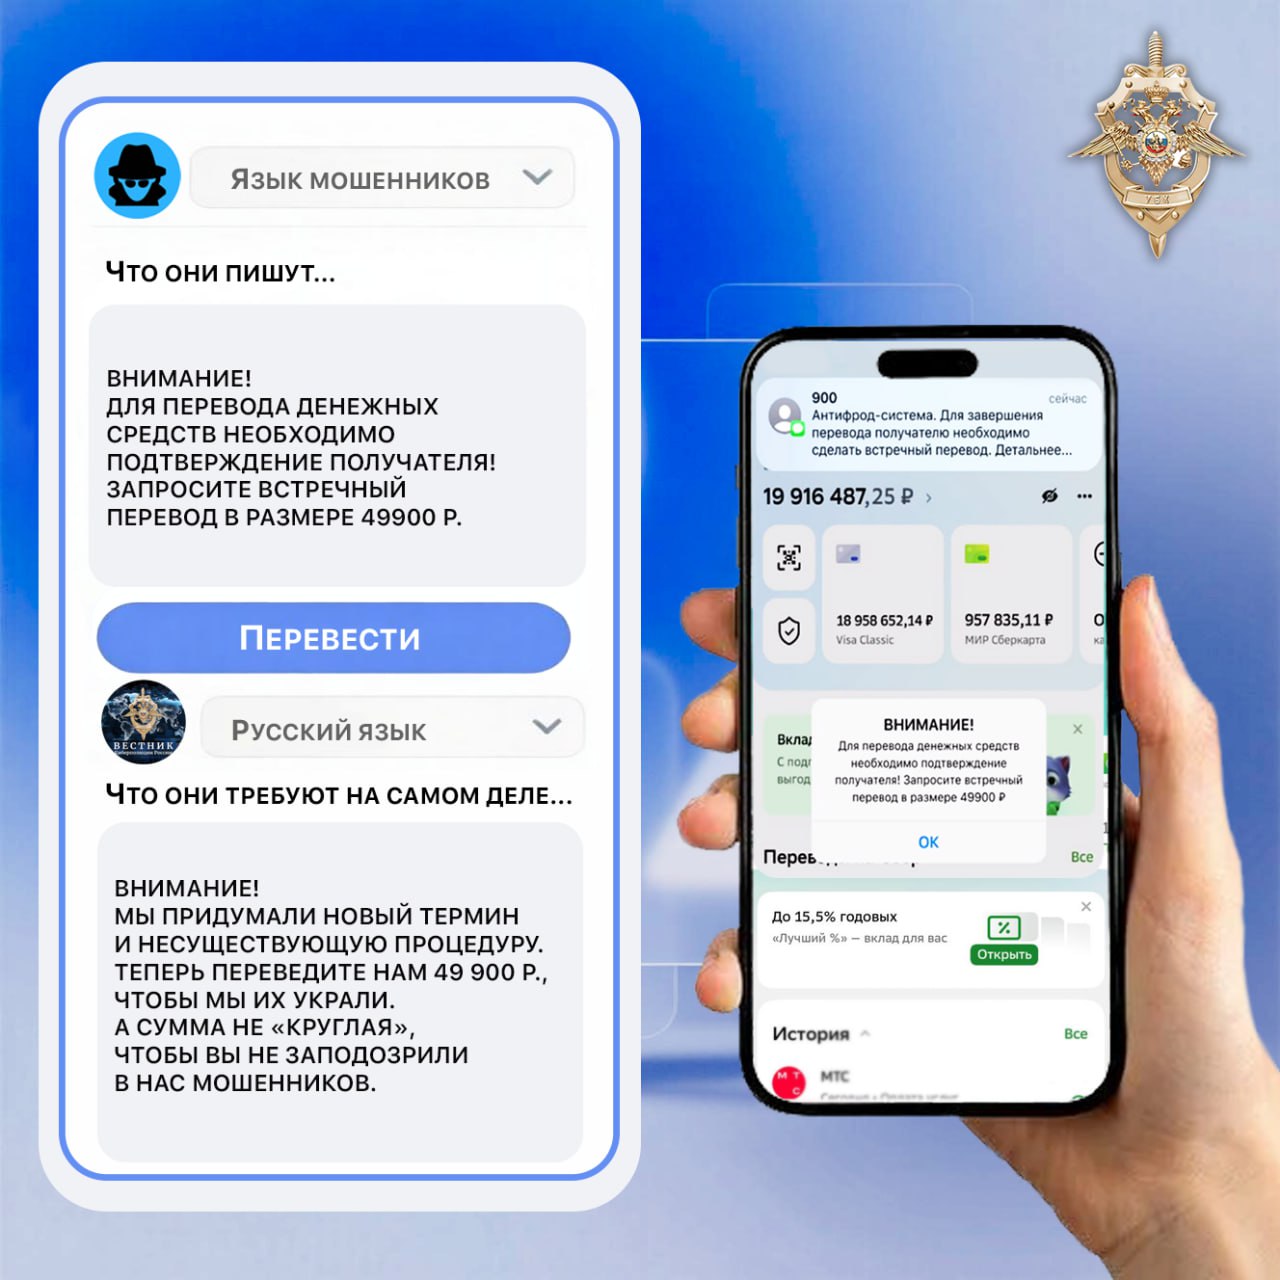
Пример подобного сообщения УБК МВД опубликовало в официальном телеграм-канале «Вестник киберполиции России». В нем аферисты, представляясь антифрод-системой банка, якобы для подтверждения операции требуют перевести определенную сумму.

Характерная особенность таких сообщений — некруглая сумма перевода. По оценке специалистов УБК МВД, это делается для обхода реальных антифрод-систем, которые рассматривают переводы на круглые суммы как один из признаков мошеннической операции.

«Мы придумали новый термин и несуществующую процедуру. Теперь переведите нам 49 990 рублей, чтобы мы их украли», — так в УБК МВД прокомментировали требование злоумышленников.

Кроме того, в последние месяцы мошенники активно используют обратные звонки. Еще в июне на это обратила внимание прокуратура Москвы, зафиксировав кампанию с массовой рассылкой сообщений о якобы взломе Госуслуг. Получателей таких СМС просили перезвонить по указанному номеру, за которым скрывался мошеннический колл-центр.

В сентябре о новой волне подобных атак предупредило и УБК МВД. Эти атаки стали массовыми и разнообразными, но у них выделяются три общие черты: нестандартный отправитель, акцент на срочность и большое количество ошибок в тексте. Схема с обратными звонками позволяет обходить антифрод-системы и повышает доверие жертв, так как инициатором разговора становится сам пользователь.

Пример мошеннического сообщения

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru