


Мошенники применяют новую схему с обратным переводом

Мошенники применяют новую схему с обратным переводом

Мошенники применяют новую схему с обратным переводом

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) предупредило о новой схеме мошенников, которые используют поддельные СМС-сообщения от имени антифрод-систем банков. Цель злоумышленников — похитить деньги со счетов жертв с помощью фиктивных требований о «встречном переводе».

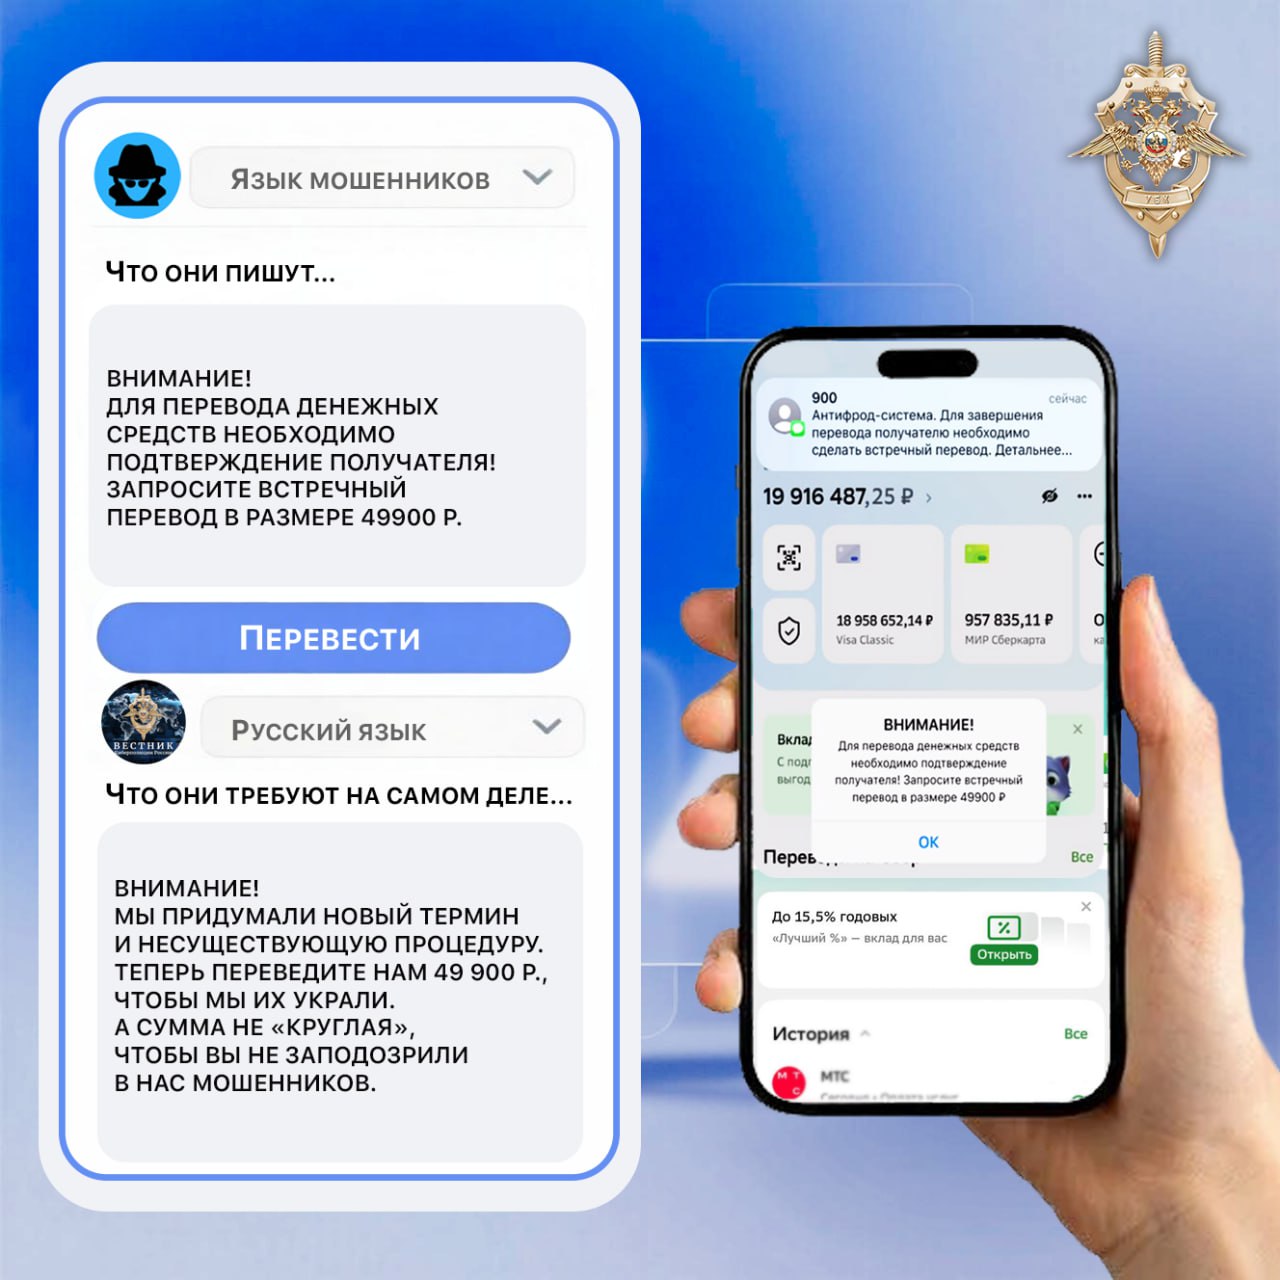
Пример подобного сообщения УБК МВД опубликовало в официальном телеграм-канале «Вестник киберполиции России». В нем аферисты, представляясь антифрод-системой банка, якобы для подтверждения операции требуют перевести определенную сумму.

Характерная особенность таких сообщений — некруглая сумма перевода. По оценке специалистов УБК МВД, это делается для обхода реальных антифрод-систем, которые рассматривают переводы на круглые суммы как один из признаков мошеннической операции.

«Мы придумали новый термин и несуществующую процедуру. Теперь переведите нам 49 990 рублей, чтобы мы их украли», — так в УБК МВД прокомментировали требование злоумышленников.

Кроме того, в последние месяцы мошенники активно используют обратные звонки. Еще в июне на это обратила внимание прокуратура Москвы, зафиксировав кампанию с массовой рассылкой сообщений о якобы взломе Госуслуг. Получателей таких СМС просили перезвонить по указанному номеру, за которым скрывался мошеннический колл-центр.

В сентябре о новой волне подобных атак предупредило и УБК МВД. Эти атаки стали массовыми и разнообразными, но у них выделяются три общие черты: нестандартный отправитель, акцент на срочность и большое количество ошибок в тексте. Схема с обратными звонками позволяет обходить антифрод-системы и повышает доверие жертв, так как инициатором разговора становится сам пользователь.

Пример мошеннического сообщения

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru