


56% компаний в 2025 году увеличили бюджеты на киберзащиту на 20-40%

56% компаний в 2025 году увеличили бюджеты на киберзащиту на 20-40%

56% компаний в 2025 году увеличили бюджеты на киберзащиту на 20-40%

Кибербезопасность стала одной из главных тем для российского бизнеса. Как показало исследование К2 Кибербезопасность (ИБ-подразделение К2Тех) и Positive Technologies, больше половины крупных компаний в 2025 году подняли свои бюджеты на защиту данных — в среднем на 20–40%.

Интересно, что 49% ИТ- и ИБ-руководителей отметили: за последние два года заметно вырос интерес к этой теме со стороны генеральных директоров.

Почему так произошло?

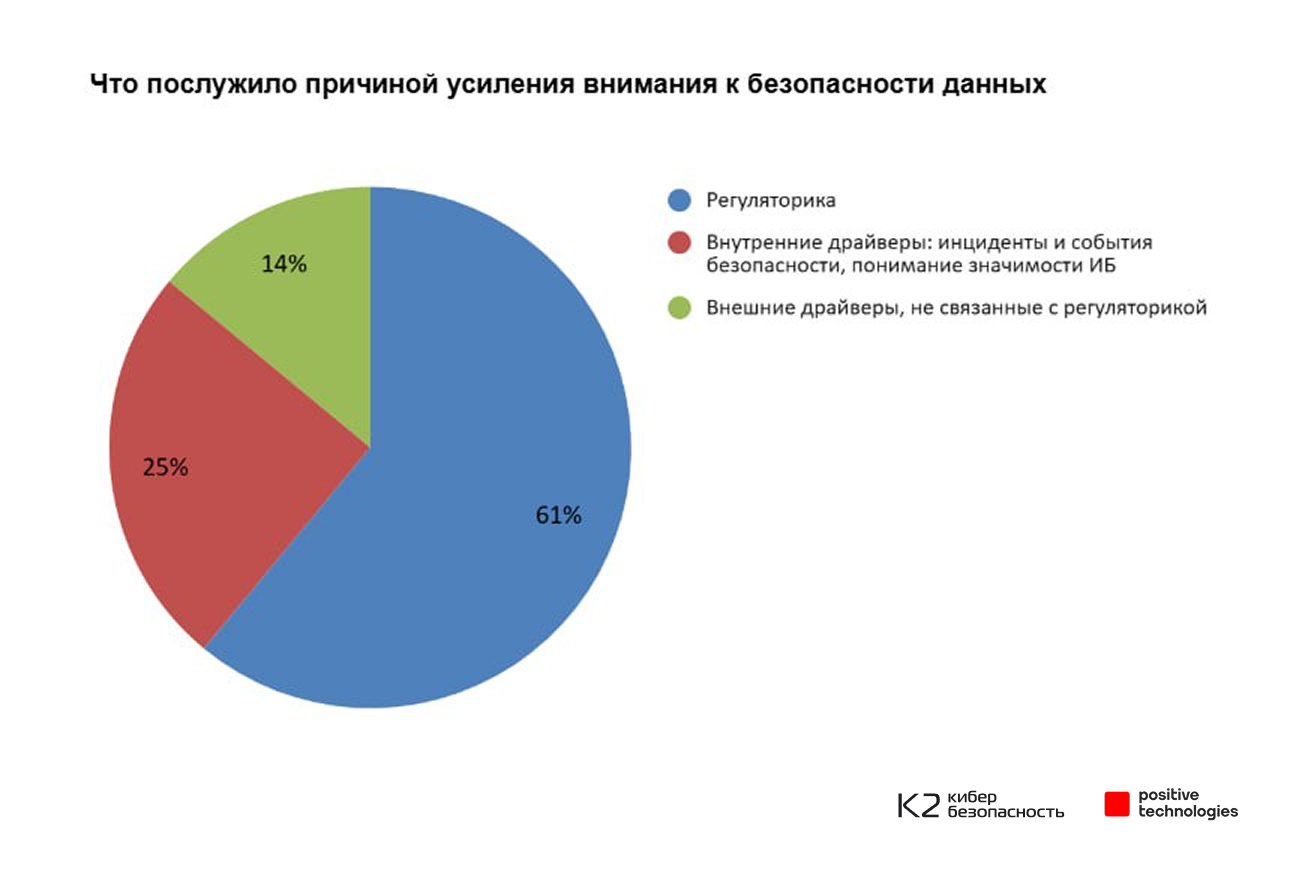
  • 61% респондентов считают, что всё дело в регуляторике: президентские указы №166 и №250, новые штрафы за утечки персональных данных и закон о защите КИИ.
  • 25% говорят о внутренних причинах — собственных инцидентах или росте осведомлённости сотрудников.
  • И только 14% связывают изменения с внешними факторами: трендами рынка, давлением конкурентов или требованиями партнёров.


Как компании меряют эффективность защиты? На первом месте — отсутствие утечек и критичных инцидентов (67%). Далее идут успешное прохождение аудитов (55%) и соблюдение требований закона (37%).

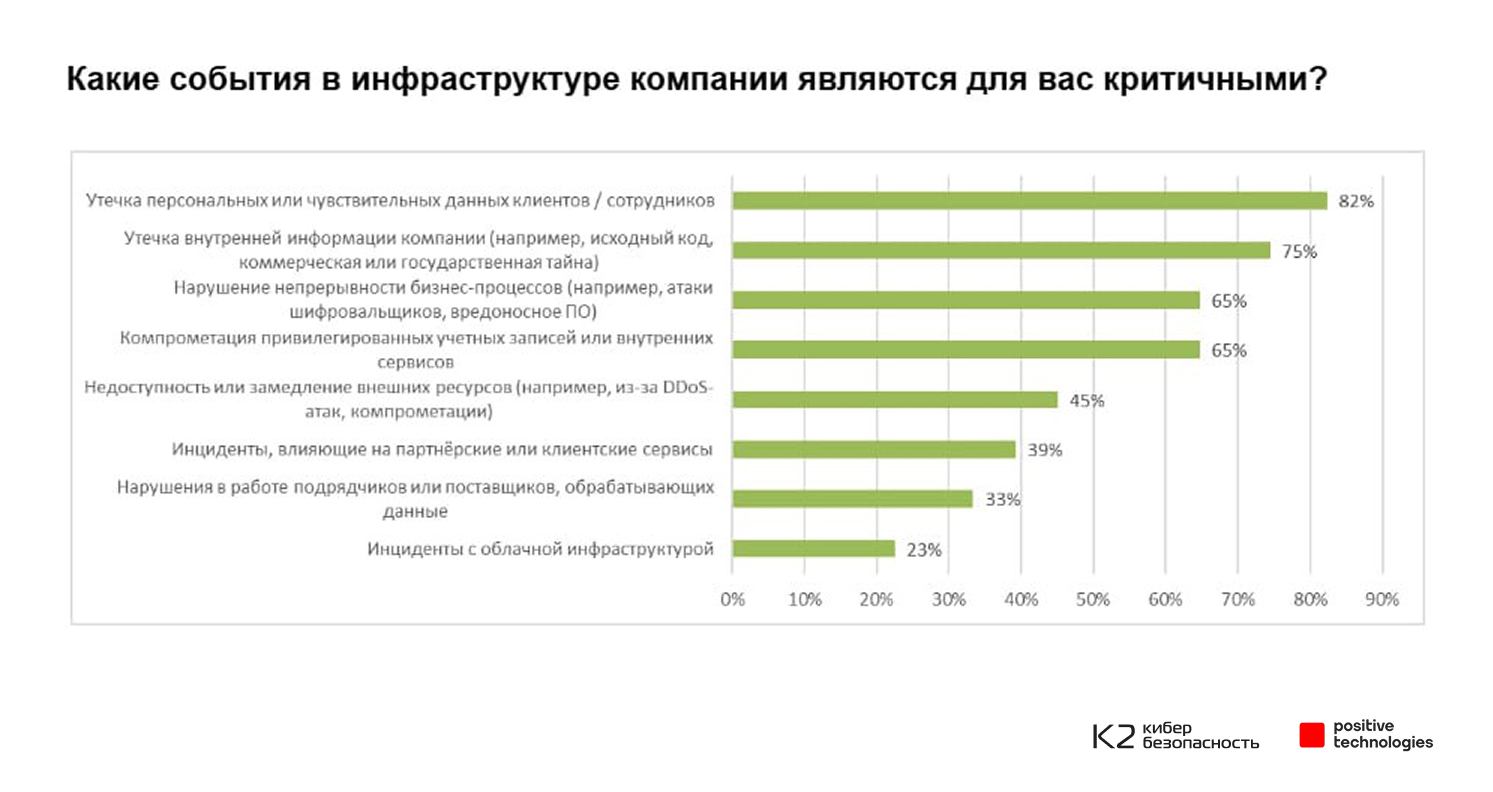
Самыми болезненными угрозами для бизнеса остаются утечки персональных данных (82%) и другой конфиденциальной информации (75%) — они грозят не только штрафами, но и долгосрочными репутационными потерями.


«Сегодня защита данных — это не только техника, но и условие устойчивости бизнеса. Всё чаще компании прибегают к кибериспытаниям, чтобы проверить свою реальную готовность к атакам», — отметил Вадим Католик, руководитель направления защиты данных и приложений в К2 Кибербезопасность.

По данным опроса, 69% крупных компаний уже используют два и более решений для защиты конфиденциальных данных. Но проблема в том, что разные системы охраняют разные люди, и целостной картины безопасности это не даёт.

«Поэтому рынок движется к комплексным платформам класса Data Security Platform. Такие решения объединяют разные технологии и позволяют защищать данные централизованно, независимо от того, где они хранятся — в базах, файловых хранилищах или облаках», — добавил Виктор Рыжков, руководитель развития бизнеса по защите данных в Positive Technologies.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru