


56% компаний в 2025 году увеличили бюджеты на киберзащиту на 20-40%

56% компаний в 2025 году увеличили бюджеты на киберзащиту на 20-40%

56% компаний в 2025 году увеличили бюджеты на киберзащиту на 20-40%

Кибербезопасность стала одной из главных тем для российского бизнеса. Как показало исследование К2 Кибербезопасность (ИБ-подразделение К2Тех) и Positive Technologies, больше половины крупных компаний в 2025 году подняли свои бюджеты на защиту данных — в среднем на 20–40%.

Интересно, что 49% ИТ- и ИБ-руководителей отметили: за последние два года заметно вырос интерес к этой теме со стороны генеральных директоров.

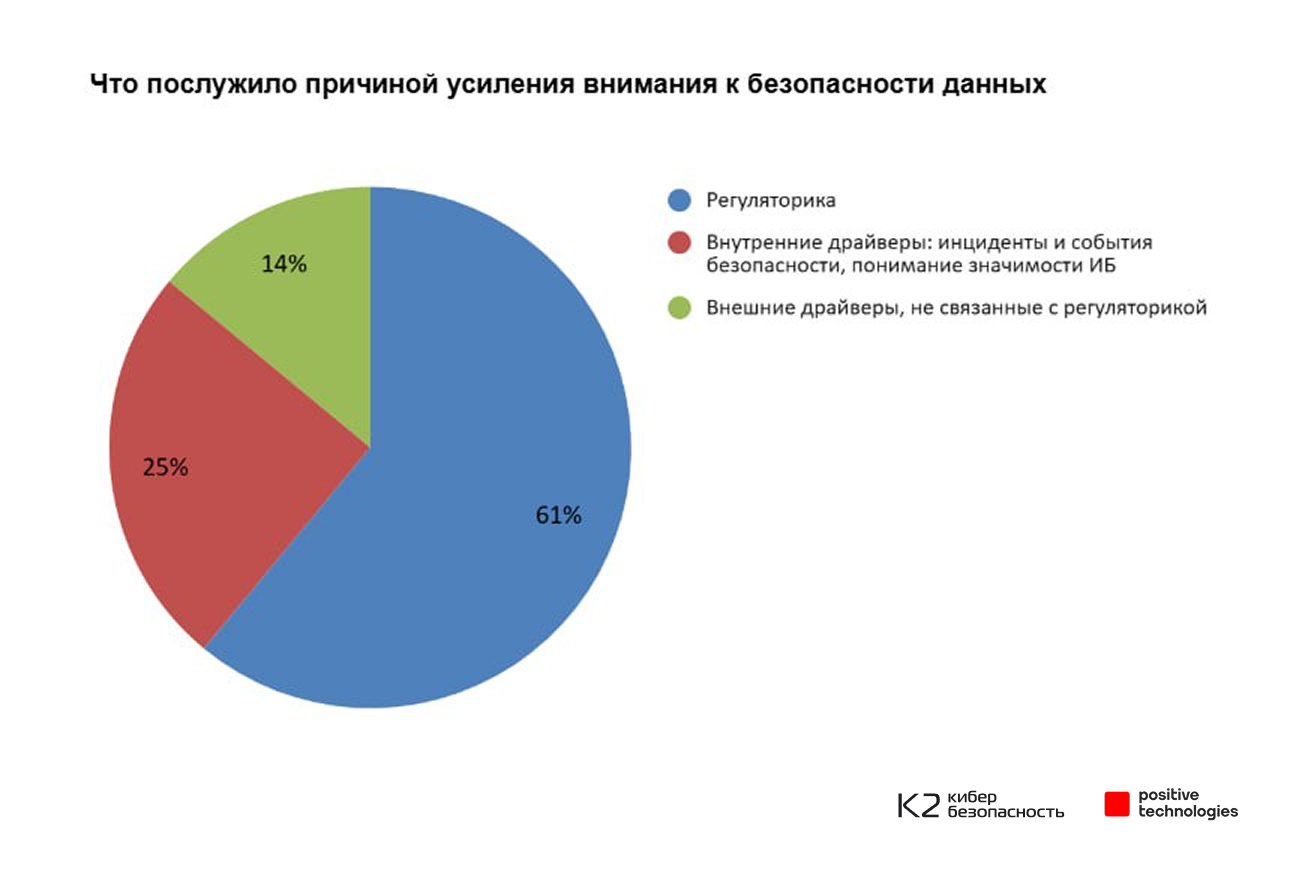
Почему так произошло?

  • 61% респондентов считают, что всё дело в регуляторике: президентские указы №166 и №250, новые штрафы за утечки персональных данных и закон о защите КИИ.
  • 25% говорят о внутренних причинах — собственных инцидентах или росте осведомлённости сотрудников.
  • И только 14% связывают изменения с внешними факторами: трендами рынка, давлением конкурентов или требованиями партнёров.


Как компании меряют эффективность защиты? На первом месте — отсутствие утечек и критичных инцидентов (67%). Далее идут успешное прохождение аудитов (55%) и соблюдение требований закона (37%).

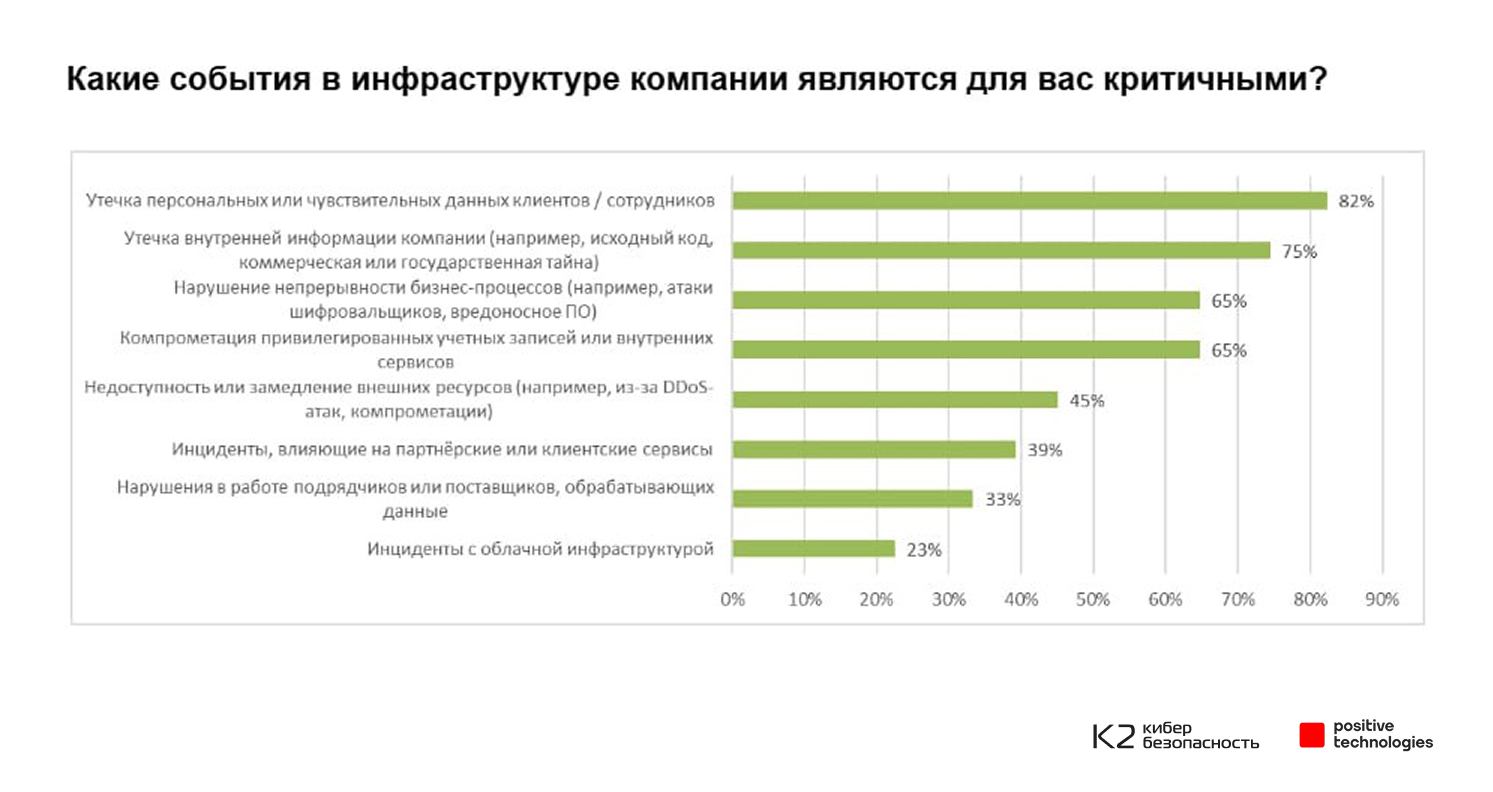
Самыми болезненными угрозами для бизнеса остаются утечки персональных данных (82%) и другой конфиденциальной информации (75%) — они грозят не только штрафами, но и долгосрочными репутационными потерями.


«Сегодня защита данных — это не только техника, но и условие устойчивости бизнеса. Всё чаще компании прибегают к кибериспытаниям, чтобы проверить свою реальную готовность к атакам», — отметил Вадим Католик, руководитель направления защиты данных и приложений в К2 Кибербезопасность.

По данным опроса, 69% крупных компаний уже используют два и более решений для защиты конфиденциальных данных. Но проблема в том, что разные системы охраняют разные люди, и целостной картины безопасности это не даёт.

«Поэтому рынок движется к комплексным платформам класса Data Security Platform. Такие решения объединяют разные технологии и позволяют защищать данные централизованно, независимо от того, где они хранятся — в базах, файловых хранилищах или облаках», — добавил Виктор Рыжков, руководитель развития бизнеса по защите данных в Positive Technologies.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru