


56% компаний в 2025 году увеличили бюджеты на киберзащиту на 20-40%

56% компаний в 2025 году увеличили бюджеты на киберзащиту на 20-40%

56% компаний в 2025 году увеличили бюджеты на киберзащиту на 20-40%

Кибербезопасность стала одной из главных тем для российского бизнеса. Как показало исследование К2 Кибербезопасность (ИБ-подразделение К2Тех) и Positive Technologies, больше половины крупных компаний в 2025 году подняли свои бюджеты на защиту данных — в среднем на 20–40%.

Интересно, что 49% ИТ- и ИБ-руководителей отметили: за последние два года заметно вырос интерес к этой теме со стороны генеральных директоров.

Почему так произошло?

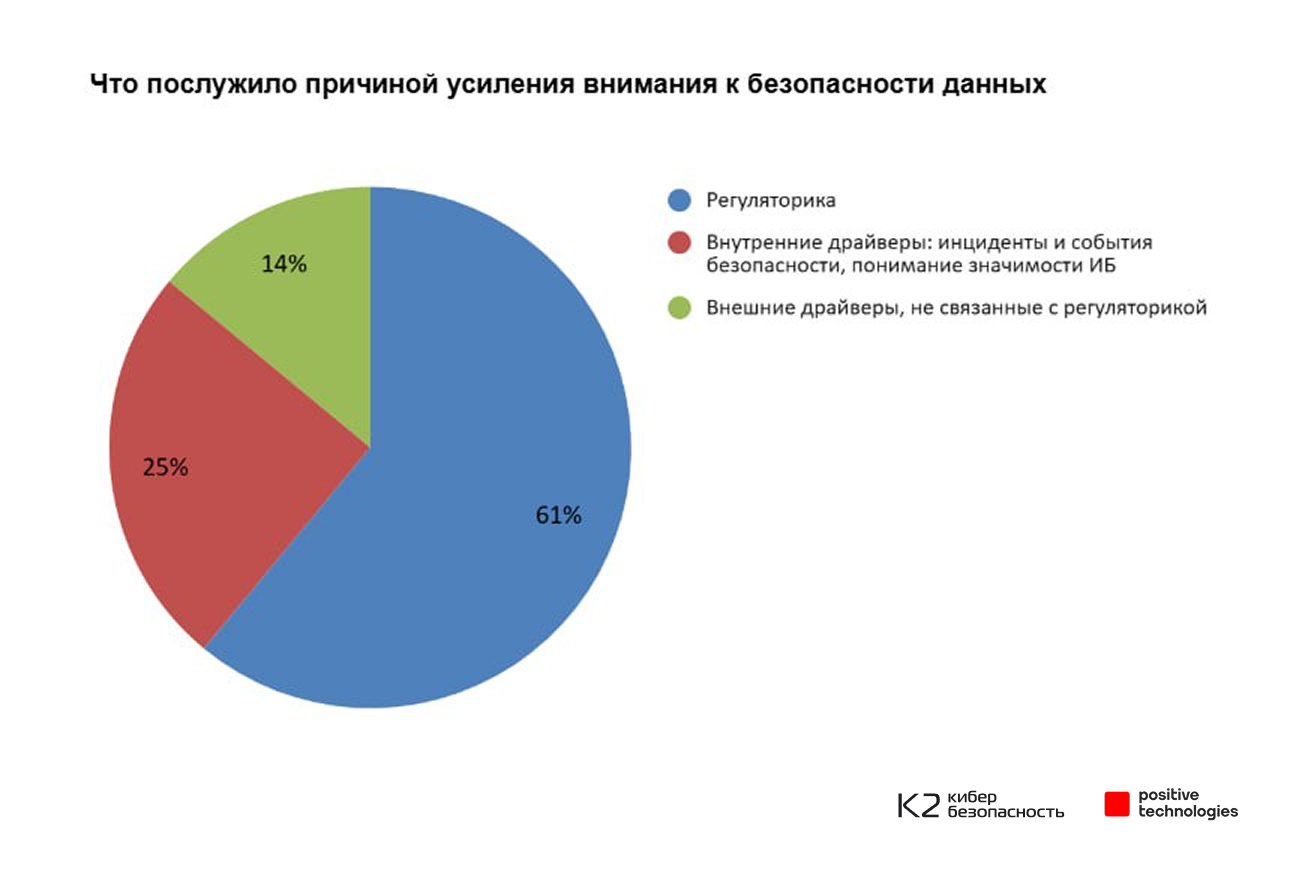
  • 61% респондентов считают, что всё дело в регуляторике: президентские указы №166 и №250, новые штрафы за утечки персональных данных и закон о защите КИИ.
  • 25% говорят о внутренних причинах — собственных инцидентах или росте осведомлённости сотрудников.
  • И только 14% связывают изменения с внешними факторами: трендами рынка, давлением конкурентов или требованиями партнёров.


Как компании меряют эффективность защиты? На первом месте — отсутствие утечек и критичных инцидентов (67%). Далее идут успешное прохождение аудитов (55%) и соблюдение требований закона (37%).

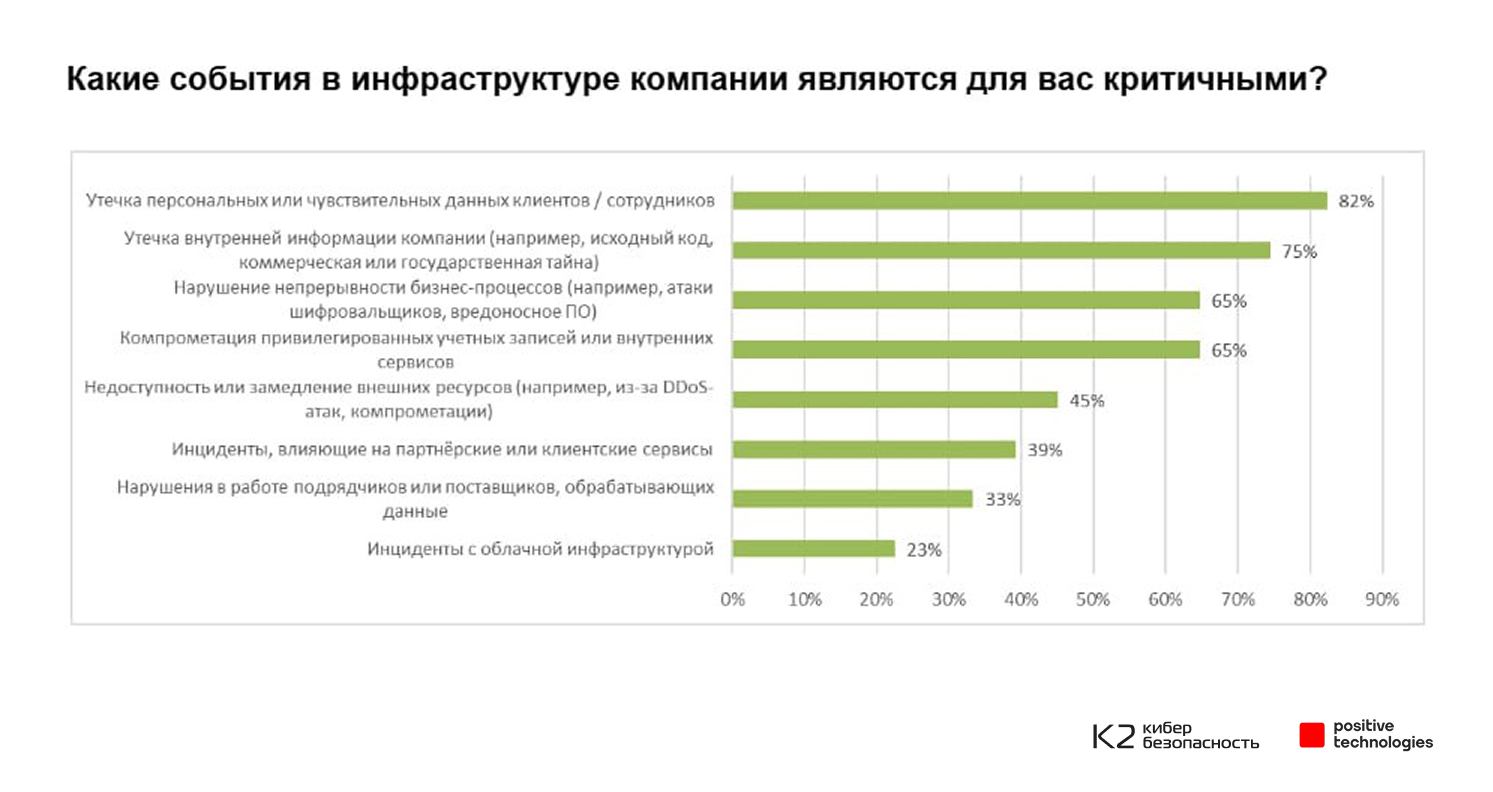
Самыми болезненными угрозами для бизнеса остаются утечки персональных данных (82%) и другой конфиденциальной информации (75%) — они грозят не только штрафами, но и долгосрочными репутационными потерями.


«Сегодня защита данных — это не только техника, но и условие устойчивости бизнеса. Всё чаще компании прибегают к кибериспытаниям, чтобы проверить свою реальную готовность к атакам», — отметил Вадим Католик, руководитель направления защиты данных и приложений в К2 Кибербезопасность.

По данным опроса, 69% крупных компаний уже используют два и более решений для защиты конфиденциальных данных. Но проблема в том, что разные системы охраняют разные люди, и целостной картины безопасности это не даёт.

«Поэтому рынок движется к комплексным платформам класса Data Security Platform. Такие решения объединяют разные технологии и позволяют защищать данные централизованно, независимо от того, где они хранятся — в базах, файловых хранилищах или облаках», — добавил Виктор Рыжков, руководитель развития бизнеса по защите данных в Positive Technologies.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru