


Лаборатория Касперского и Атом создали систему защиты приложений в авто

Лаборатория Касперского и Атом создали систему защиты приложений в авто

Лаборатория Касперского и Атом создали систему защиты приложений в авто

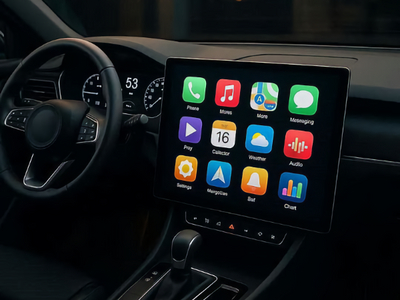
На конференции Kaspersky Industrial Cybersecurity Conference представители компаний рассказали о новой технологии авторизации, которая разграничивает права на уровне приложений. Она защищает поток данных и обеспечивает корректную работу автомобиля с учётом требований безопасности.

У электромобиля Атом многие функции — от мультимедиа до управления дверями и климат-контролем — связаны с одним электронным блоком и единым интерфейсом. Это даёт пользователям доступ к онлайн-сервисам, а разработчикам — возможность создавать приложения для экосистемы.

Основная задача состояла в том, чтобы защитить систему от вредоносных программ, сохранив при этом возможность управлять автомобилем через надёжные приложения. Для этого и была создана новая технология авторизации: она позволяет безопасно использовать сторонний софт на головном устройстве автомобиля.

«Мы создаём автомобиль, который работает как мобильная операционная система: платформа с открытым API, где любой разработчик может предложить новую услугу или функцию. Ключевым достижением стало внедрение уникальной на рынке технологии разграничения прав на уровне приложений. Благодаря совместной разработке с „Лабораторией Касперского” на одном электронном блоке безопасно соседствуют как доверенный софт, отвечающий за критические операции, так и сторонние программы», — прокомментировал Булат Рахимбердиев, директор департамента информационных технологий бренда Атом.

«Вместе с командой Атома мы разработали уникальную технологию, которая позволяет сохранить баланс между безопасностью и новым пользовательским опытом — взаимодействием с информационно-развлекательными системами автомобиля. Инновация даёт возможность автопроизводителям сохранять контроль над критически важными приложениями при расширении функциональности за счёт сторонних разработчиков. Это решение открывает путь к созданию по-настоящему „умных” и одновременно защищённых транспортных средств. Мы уверены, что подобный подход в ближайшие годы станет стандартом для всей отрасли», — сказал Андрей Карабань, главный технологический эксперт отдела разработки автомобильных решений на базе KasperskyOS.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru