


В Беларуси тестируют новые мошеннические схемы для переноса в Россию

В Беларуси тестируют новые мошеннические схемы для переноса в Россию

В Беларуси тестируют новые мошеннические схемы для переноса в Россию

Аналитики изучили восемь самых распространённых сценариев интернет-мошенничества, с которыми сталкиваются пользователи в Беларуси, и сравнили их с российской картиной. Выяснилось, что часть старых схем, хорошо известных в России, у соседей почти не встречается.

Зато на белорусской аудитории обкатываются новые методы обмана — например, угон доступа к банковским аккаунтам через телеграм-ботов.

«Мамонту» не рады

Схема «Мамонт» — оплата доставки несуществующего товара — в России работает на полную, а в Беларуси почти не встречается.

По данным аналитиков, именно здесь банки и правоохранительные органы смогли выстроить эффективное взаимодействие, поэтому преступники обходят страну стороной. В России же такие атаки фиксируются ежедневно: только за первое полугодие 2025 года было выявлено и заблокировано несколько тысяч доменов, связанных с «Мамонтом».

Зона доверия

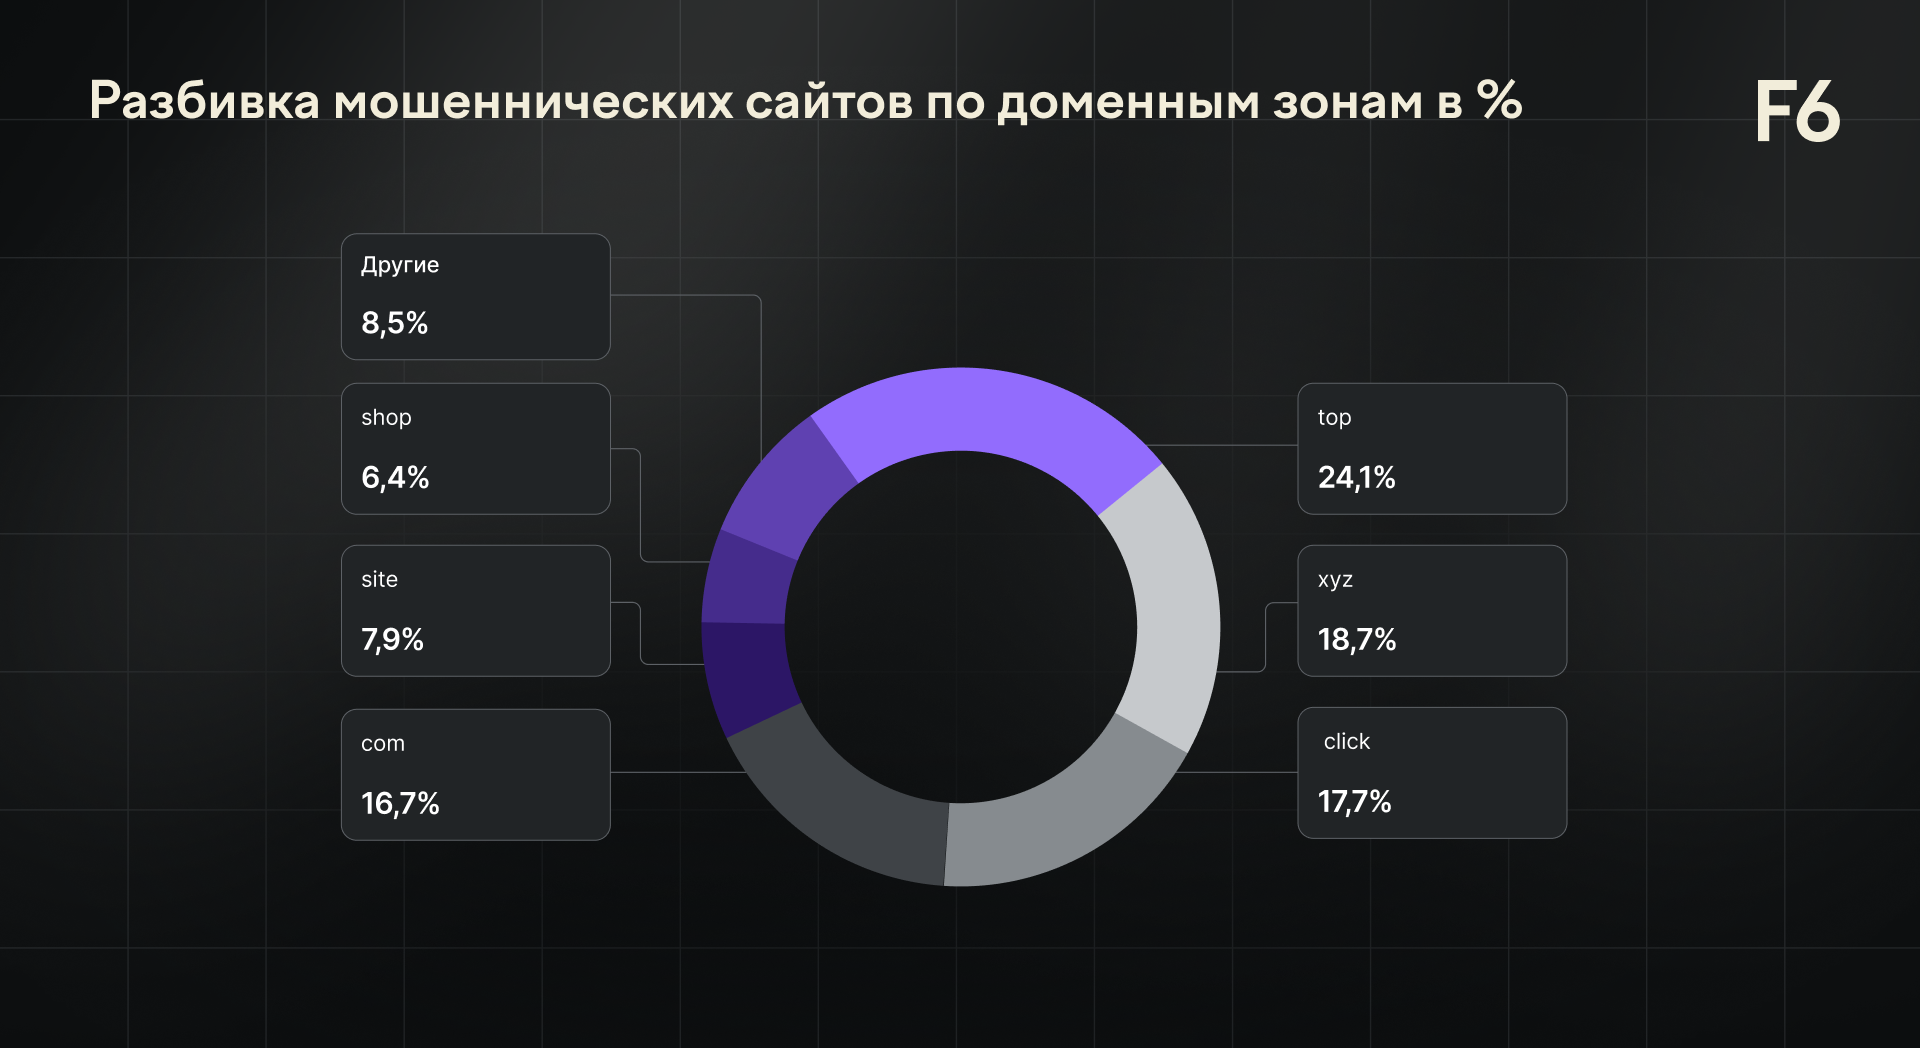
В Беларуси злоумышленники почти не используют национальные домены .by. В России, наоборот, доля фишинговых сайтов в зоне .ru остаётся значительной, хотя и снижается. Чтобы продлить «жизнь» своих ресурсов, мошенники чаще выбирают международные доменные зоны.


Бот-грабитель

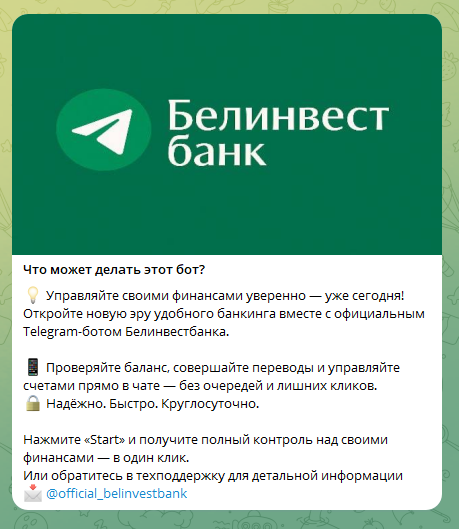
В Беларуси появился новый сценарий — угон банковских аккаунтов через телеграм-ботов.


Пользователю предлагают «официальный сервис», где нужно ввести логин и пароль от онлайн-банка. Дальше данные уходят мошенникам, которые получают реальный доступ к счёту. Аналитики считают, что этот метод могут позже перенести и в Россию.

Популярные схемы в Беларуси

Среди самых частых сценариев:

  • Инвестиционные ловушки — сайты с фейковыми новостями и обещаниями быстрых доходов;
  • Фальшивые розыгрыши от имени банков — обещают перевести «бонус» за участие в опросе, но требуют логин и пароль от банка;
  • Угон аккаунтов в Telegram и WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) через поддельные голосования;
  • Блокировка iPhone через фишинг под iCloud;
  • Фейковые компенсации, поддельные опросы и сайты, маскирующиеся под почтовые компании.

Эксперты отмечают, что мошенники быстро меняют тактику и адаптируются под новые условия. Поэтому главная защита остаётся прежней — внимательность самих пользователей.

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru