


Тихая установка: в Chromium нашли баг для скрытой подмены расширений

Тихая установка: в Chromium нашли баг для скрытой подмены расширений

Тихая установка: в Chromium нашли баг для скрытой подмены расширений

Исследователи нашли новый способ тихо устанавливать свои расширения в Chrome и других браузерах на базе Chromium. И всё это без лишних предупреждений для пользователя. Фокус в том, как браузеры хранят настройки аддонов.

Обычно для контроля используются специальные JSON-файлы в AppData, где зашиты установленные расширения и проверочные коды (MAC). Но учёные показали, что эти проверки можно обойти всего одной аккуратной записью на диск.

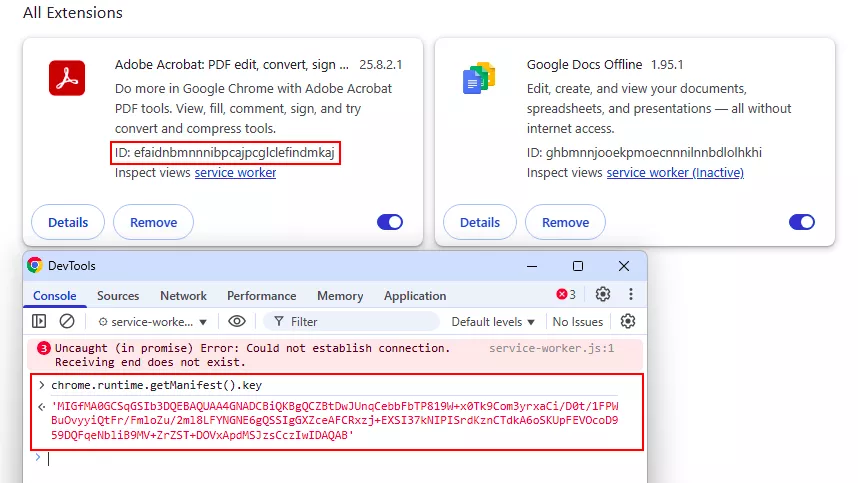
Метод работает так: сначала атакующий вычисляет ID нужного расширения, потом вытаскивает из ресурсов браузера секретный ключ для подписи и генерирует правильные коды проверки.

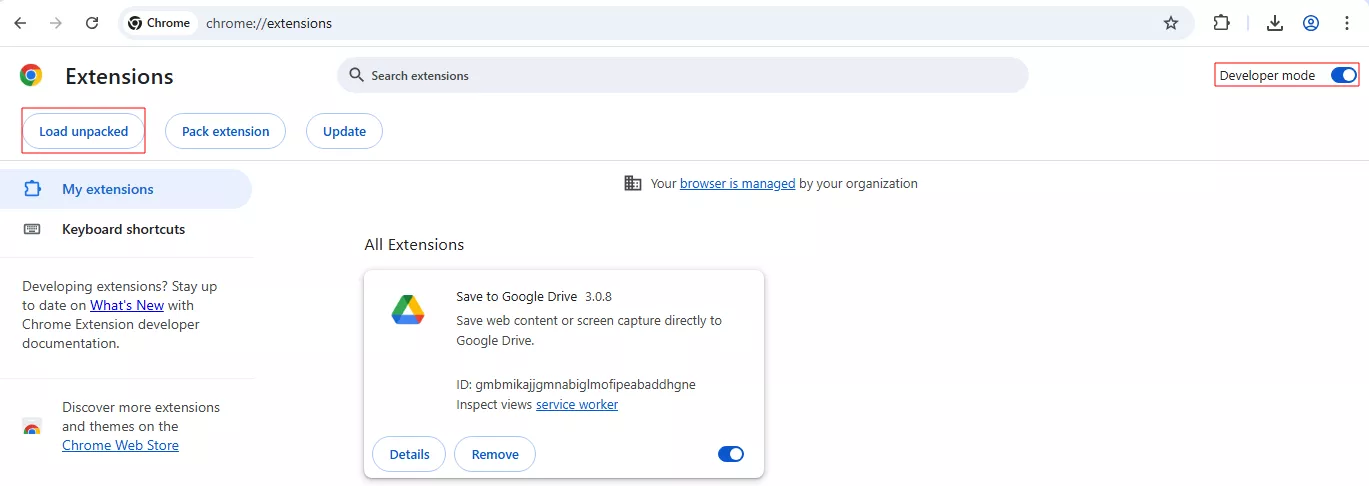
После чего остаётся переписать настройки — и браузер послушно запускает «левое» расширение при старте. Причём никаких флагов в командной строке или скачиваний из магазина Chrome не нужно.


Отдельная хитрость — так называемый «extension stomping»: если локальное расширение имеет тот же ID, что и официальное из Chrome Web Store, то приоритет получит именно локальная версия. А это прямой путь для маскировки под разрешённые админами плагины.


Даже групповые политики в доменной сети не спасают: их можно подделать или просто удалить ключи в реестре (HKCU\Software\Policies\Google\Chrome).

Для атакующих это означает тихую и надёжную точку закрепления в системе, а для защитников — новые головные боли. Эксперты советуют мониторить изменения файлов настройки, проверять переключения режима разработчика и следить за подозрительными правками в реестре.

В итоге исследование показало слабое место всей архитектуры Chromium: статический HMAC-ключ и доступность файлов для записи. Чтобы закрыть дыру, придётся выносить проверки глубже в систему или усиливать шифрование на уровне ОС.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru