

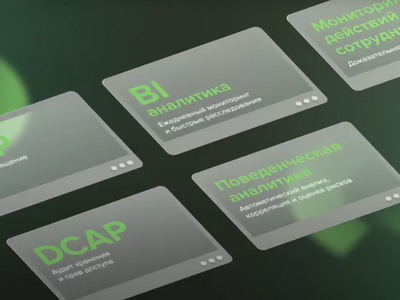

InfoWatch внедрит ИИ-помощника и аналитику в Центр расследований

InfoWatch внедрит ИИ-помощника и аналитику в Центр расследований

InfoWatch внедрит ИИ-помощника и аналитику в Центр расследований

Группа компаний InfoWatch анонсировала обновление Центра расследований — единой консоли для своих решений. Презентация состоялась 23 сентября на конференции BIS Summit 2025.

Новая версия появится в следующем году и получит набор инструментов на базе ИИ, а также обновлённый интерфейс с настройкой дашбордов и расширенной аналитикой.

Одним из ключевых дополнений станет «Младший аналитик» — ИИ-помощник, который работает с данными из DLP-системы Traffic Monitor и других решений InfoWatch. Ему можно задавать вопросы в свободной форме, получать ответы в виде текста или визуализации на виджетах.

Отдельный модуль «Картина дня сотрудника» будет интегрирован в Activity Monitor. Он формирует отчёт о действиях пользователя за компьютером, выявляя закономерности, которые сложно заметить вручную.

Также обновятся аналитические сервисы Vision и Prediction. Vision позволяет отслеживать перемещение файлов внутри компании, а Prediction — выявлять потенциальные риски и настраивать группы риска под специфику организации.

Ещё одна доработка — система аудиотранскрибации. Она распознаёт речь в текст, определяет тональность и эмоции говорящего, выделяет ключевые темы и собеседников, а также формирует аннотацию разговора.

По данным компании, обновлённый Центр расследований станет доступен заказчикам в начале 2026 года.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru