


Экспорт российского ПО может достигнуть $6,5 млрд за 2025 год

Экспорт российского ПО может достигнуть $6,5 млрд за 2025 год

Экспорт российского ПО может достигнуть $6,5 млрд за 2025 год

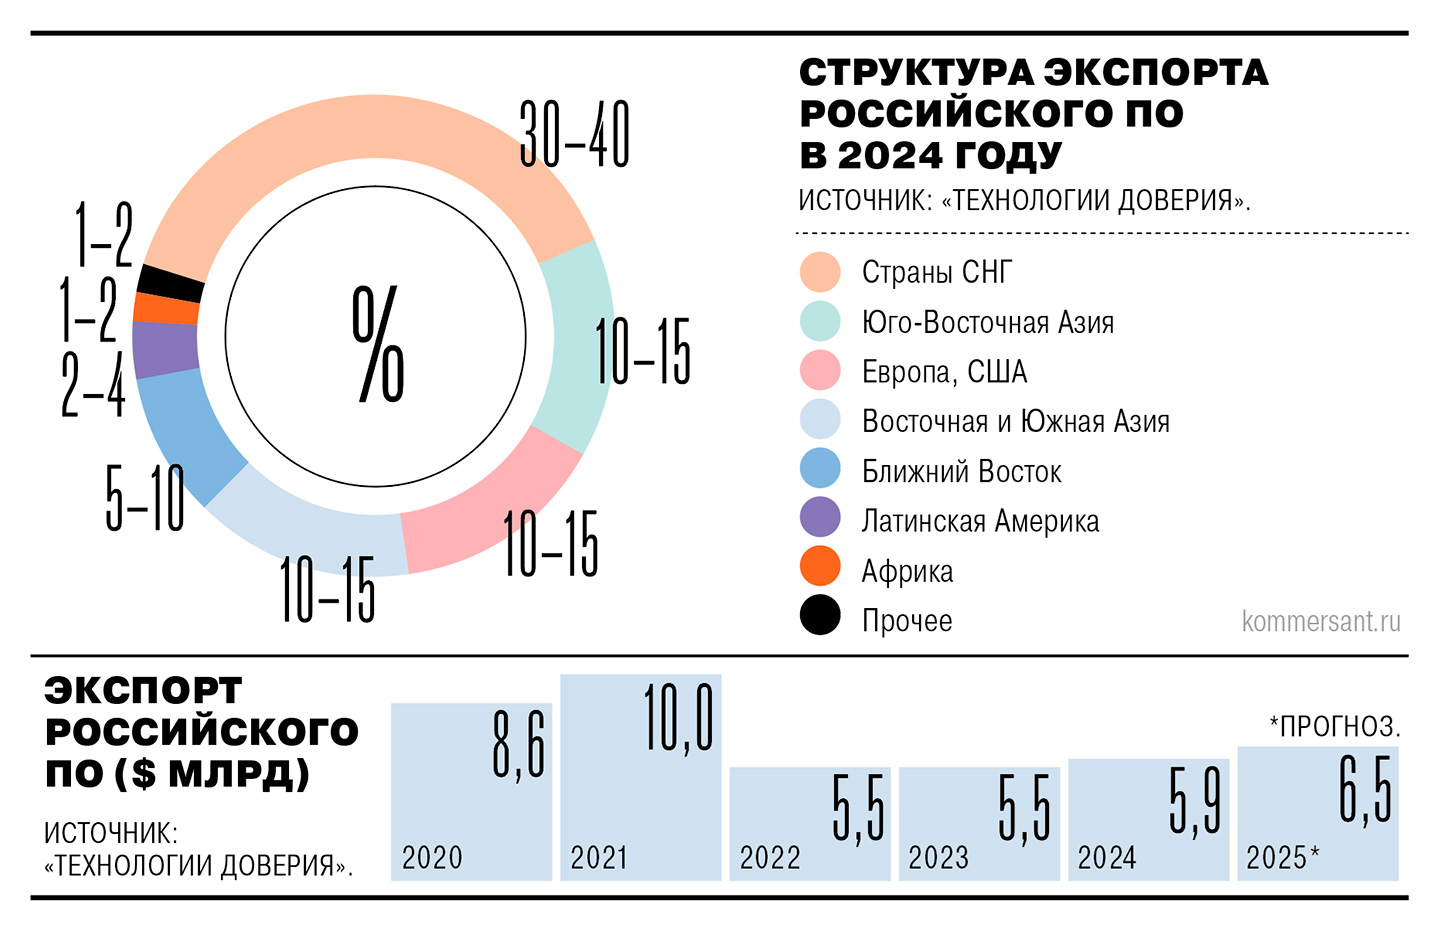
Экспорт российского ПО постепенно восстанавливается после резкого снижения в 2022 году благодаря переориентации на новые региональные рынки. По итогам 2025 года его объём может достичь 6,5 млрд долларов, что на 10% выше показателя 2024 года. Такой прогноз содержится в исследовании компании «ТеДо», представленном на Kazan Digital Week 2025.

Ключевыми направлениями стали финтех, образовательные технологии (edtech), цифровизация госсектора, e-commerce и кибербезопасность. Около трети всего ИТ-экспорта приходится на страны СНГ, ещё 10% — на Юго-Восточную Азию.

«Экспорт российских ИТ-услуг растёт последние три-четыре года, но он не является рекордным за пятилетний период. В 2021 году объём достигал $10 млрд. В 2022 году произошёл резкий спад до $5,5 млрд из-за геополитических причин, когда мы потеряли значительную часть западного рынка. С тех пор начался постепенный рост за счёт переориентации экспорта ПО и ИТ-услуг в страны Глобального Юга», — рассказал «Коммерсанту» партнёр практики кибербезопасности «ТеДо» Максим Иванов.

По мнению заместителя генерального директора по науке АО «СиСофт Девелопмент» (входит в ГК «СиСофт») Михаила Бочарова, рост интереса к российским продуктам может объясняться снижением привлекательности решений «коллективного Запада» в ряде стран, особенно там, где доминирует антиамериканская политика. Эксперт отметил, что для укрепления позиций за рубежом российским компаниям важно предлагать более современные технологии.

Партнёр iKS-Consulting Татьяна Толмачева подчеркнула, что выход на международные рынки остаётся серьёзным вызовом для многих российских разработчиков. Это требует значительных инвестиций в локализацию и адаптацию продуктов под специфику конкретных стран, а также в создание системы поддержки на месте.

Коммерческий директор ДАР (входит в ГК «КОРУС Консалтинг») Константин Смирнов считает преждевременным говорить о массовом выходе российского ПО за рубеж. По его словам, с одной стороны, потенциал внутреннего рынка ещё не исчерпан благодаря продолжающемуся процессу импортозамещения. С другой стороны, за рубежом усиливается конкуренция как со стороны западных, так и азиатских компаний, особенно на рынках с низким уровнем цифровой зрелости.

Директор департамента управления продуктом «Нанософта» Сергей Сыч назвал главными барьерами для экспорта российского ПО валютные и платёжные риски, а также инфраструктурные ограничения. По его словам, отключение CDN, SSL-сертификатов и репозиториев будет затруднять продвижение решений, распространение дистрибутивов и выпуск обновлений.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru