


LNK Stomping: ярлыки .lnk обходят MoTW и защиту Windows

LNK Stomping: ярлыки .lnk обходят MoTW и защиту Windows

LNK Stomping: ярлыки .lnk обходят MoTW и защиту Windows

Исследователи рассказали о новом приёме киберпреступников под названием LNK Stomping, который позволяет обходить защитные механизмы Windows (Mark of the Web) и запускать вредоносные ярлыки без предупреждений системы. Речь идёт о файлах ярлыков (.lnk), которые давно стали популярным инструментом для атак.

Особенно характерна эта тенденция после того как Microsoft в 2022 году ужесточила правила блокировки макросов.

Обычно такие ярлыки распространяют через вложения в письмах или архивы, маскируя их под документы. При запуске они вызывают «доверенные» системные утилиты вроде PowerShell или cmd.exe, что затрудняет выявление угрозы.

Чтобы бороться с этим, в Windows работает защита Mark of the Web (MoTW), которая отмечает скачанные из интернета файлы специальным метаданными. Именно на основе этих меток SmartScreen и Smart App Control проверяют репутацию файла и предупреждают пользователя.

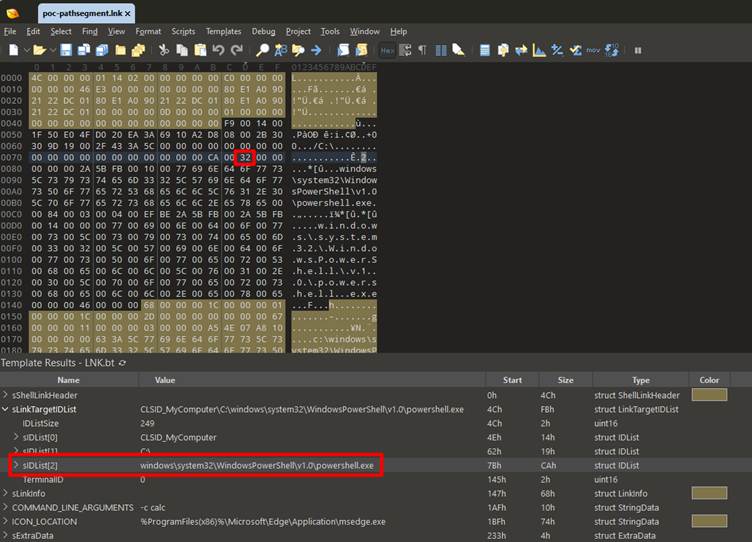
Но приём LNK Stomping, описанный Elastic Security Labs, ломает эту логику. Он эксплуатирует ошибку в процессе обработки ярлыков Проводником Windows: система «нормализует» пути внутри ярлыка и пересохраняет его заново, при этом метка MoTW пропадает. В результате файл выглядит безопасным, и защита его больше не блокирует.


Исследователи выделяют три основных способа внедрения ошибок в структуру ярлыка:

  • PathSegment — весь путь указывается как один элемент массива,
  • Dot — добавляются точки или пробелы в путь,
  • Relative — используется только имя файла без полного пути.

В тестах Elastic Security Labs заражённые ярлыки без этой техники блокировались Smart App Control, а с LNK Stomping запускались без предупреждений.

Уязвимость получила номер CVE-2024-38217 и была закрыта патчем в сентябре 2024 года. Но интересен факт: на VirusTotal нашли образцы с LNK Stomping, загруженные ещё шесть лет назад, что говорит о долгой подпольной эксплуатации.

CISA включила уязвимость в список активно эксплуатируемых, что подтверждает её использование в реальных атаках. Хотя конкретным группам эта техника пока не приписана, угрозу называют «постоянной, а не теоретической».

Эксперты советуют организациям убедиться, что обновления от сентября 2024 года установлены, и внедрять поведенческие правила для обнаружения подозрительных ярлыков, ведь простые сигнатурные методы тут уже не помогут.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru