


Айдентити Конф’25: число атак на учетные записи выросло на 150%

Айдентити Конф’25: число атак на учетные записи выросло на 150%

Айдентити Конф’25: число атак на учетные записи выросло на 150%

На ежегодной конференции по Identity Security эксперты обсудили рост числа атак на инфраструктуру цифровой идентичности и выделили ключевые технологии защиты. Среди них — системы ITDR, которые фиксируют аномальное поведение аккаунтов, поведенческая аутентификация без снижения удобства для пользователей и решения класса PAM для управления привилегированным доступом.

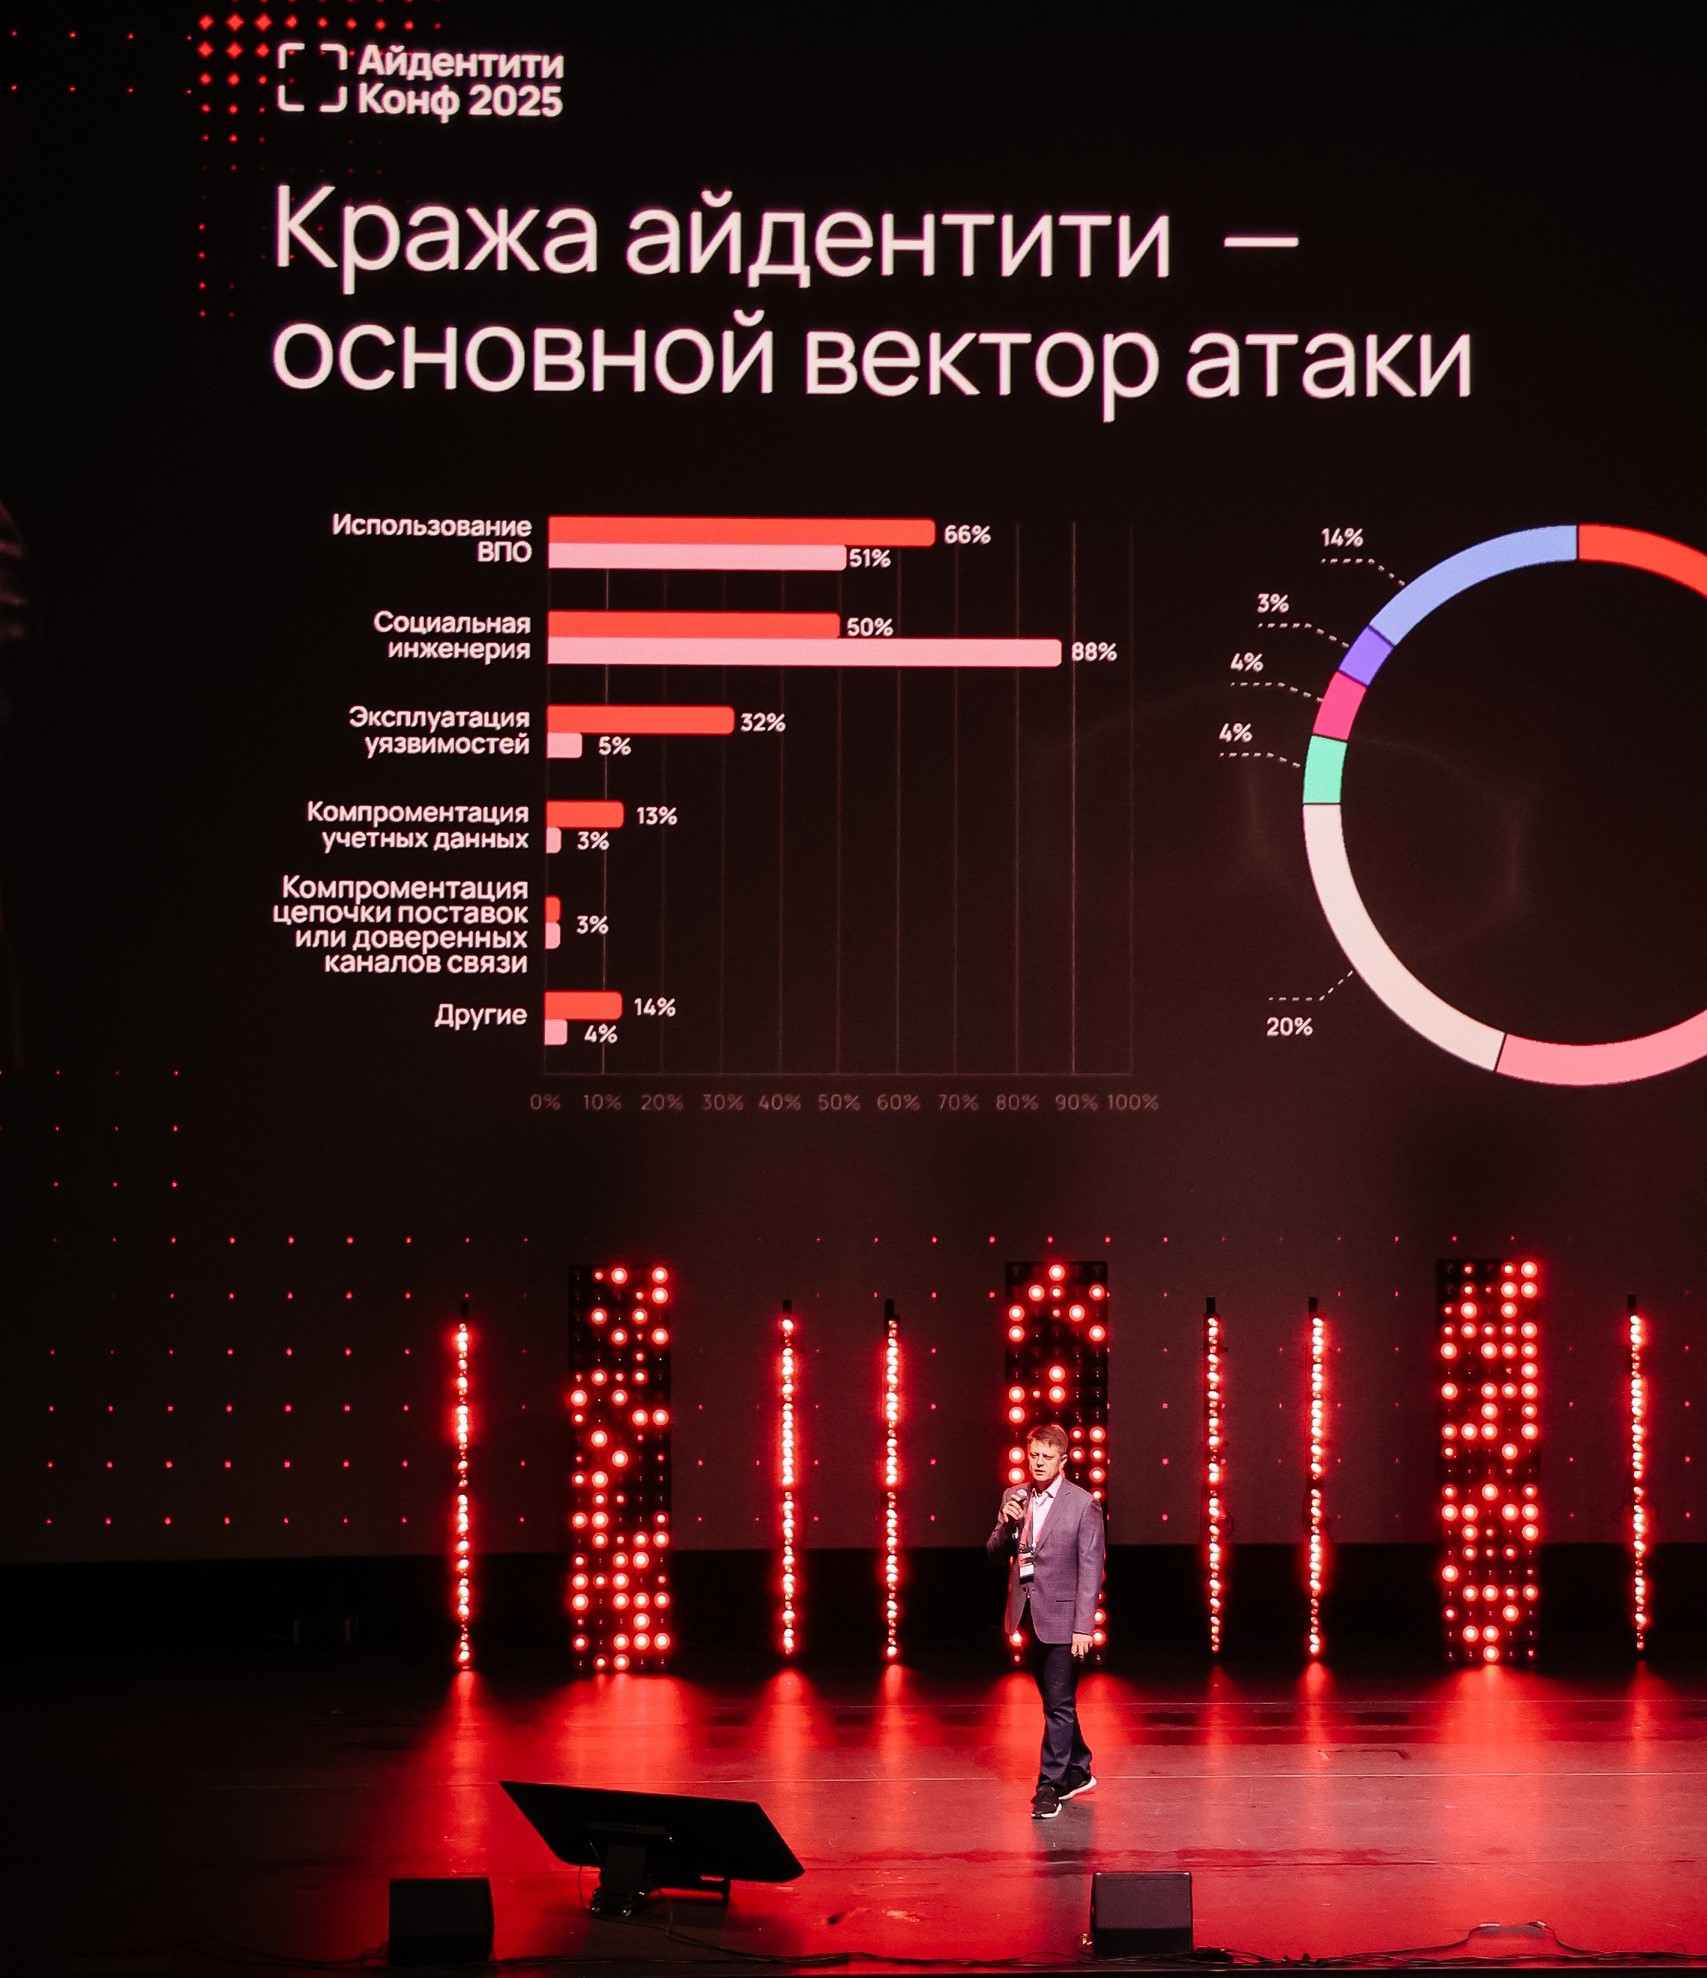
11 сентября в Москве прошла конференция Айдентити Конф 2025, посвящённая вопросам защиты цифровой идентичности. По данным, представленным на площадке, за последние годы именно кража личных данных стала основным вектором атак. В 2025 году количество скомпрометированных учётных данных увеличилось более чем на 150%.

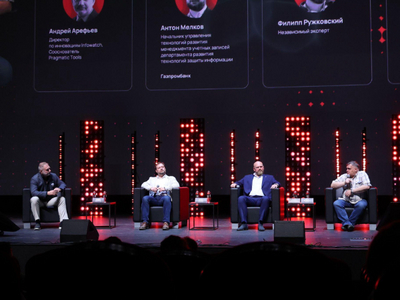
Организаторами мероприятия выступили компания «Индид» и Айдентити Клуб. Участие приняли более 500 специалистов, включая руководителей по ИБ из Сбера, Газпромбанка, Lamoda, HeadHunter, «Русагро», «Транснефти» и других крупных компаний.

В своём докладе директор продуктового офиса «Индид» Андрей Лаптев отметил, что «традиционный периметр защиты перестал существовать»: компании переходят на удалённые сервисы, что открывает новые возможности для атак. На этом фоне растёт роль систем класса Identity Detection and Response (ITDR), которые отслеживают аномальное поведение не только пользователей, но и машинных аккаунтов в реальном времени.


Отдельный блок был посвящён аутентификации. Эксперты подчеркнули, что одной из главных тенденций становится использование поведенческих характеристик — скорости набора текста, траектории движения мыши, временных паттернов и геоданных — для подтверждения личности без потери удобства для пользователей.

Не меньше внимания вызвали и системы Privileged Access Management (PAM). По данным участников, более 50% проектов по внедрению PAM сталкиваются с трудностями. Основная ошибка — недостаточная вовлечённость конечных пользователей на пилотном этапе.

Также обсуждались новые вызовы в управлении доступом (IdM) и использование искусственного интеллекта для повышения зрелости процессов. Важным трендом назван переход компаний на облачные сервисы защиты данных, включая многофакторную аутентификацию на базе отечественной инфраструктуры.

Конференция показала: защита цифровой идентичности становится новым периметром информационной безопасности. Эксперты уверены, что именно совместная работа бизнеса и разработчиков позволит укрепить инфраструктуру и эффективнее противостоять современным атакам.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru