


Security Vision 5: новые функции автоматизации и расширенная аналитика

Security Vision 5: новые функции автоматизации и расширенная аналитика

Security Vision 5: новые функции автоматизации и расширенная аналитика

Вышла новая версия Security Vision 5. Обновление затронуло сразу несколько направлений: автоматизацию рабочих процессов, настройку интеграций, аналитику и интерфейс. Изменения упрощают работу специалистов и позволяют быстрее настраивать нужные сценарии.

Автоматизация процессов

Теперь можно запускать вычисляемый рабочий процесс прямо из карточки объекта или графа.

При этом нужный сценарий выбирается автоматически — в зависимости от входных параметров. В графе допускается выбор рабочих процессов из разных источников: свойств объекта или справочника, переменных и фильтров. Это помогает сократить количество шаблонов и быстрее настраивать сценарии.

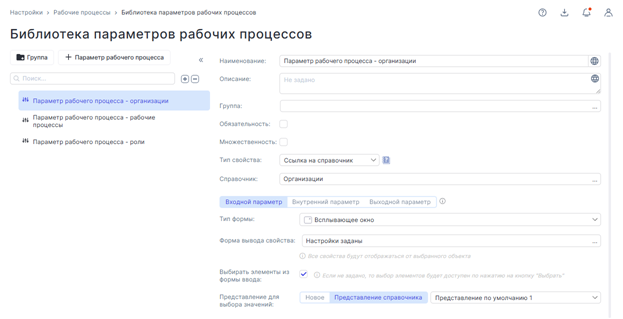
Библиотека параметров

Добавлена единая библиотека параметров, доступная во всех рабочих процессах. Поддерживается динамическое переопределение входных данных из разных источников, что уменьшает количество дублей и ошибок при передаче информации между блоками.


Контроль массовых запусков

В системных событиях и оповещениях появились настройки, которые позволяют ограничить лавинообразное создание процессов при массовых операциях (например, при удалении большого количества объектов). Теперь можно запускать один процесс сразу для набора объектов.

Интеграции и безопасность

В PowerShell-коннекторе добавлен режим JEA: выполнение только разрешённых команд без прав локального администратора. В EventLog можно подставлять параметры в имя журнала. В HTTP-коннекторе появился новый тип данных — Content-Type: text/csv для работы с системами, использующими CSV.

Аналитика и отчёты

Виджеты «Последовательность», «Спидометр» и «Индикатор», а также отчёты теперь могут брать значения из переменной «Результат блока». Это удобно для последовательных расчётов и пошаговой обработки данных.

Интерфейс

Для табличных блоков в карточках объектов появилась настройка ширины «по содержимому» — таблицы стали компактнее. В выпадающих списках для справочников теперь работает поиск без учёта регистра. Интерфейс обработчика событий сделали более наглядным при большом числе правил группировки.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru